Action publique · · 17 min
Cyber d'État : l'effort affiché, payé en amendes CNIL
Le dossier de presse du budget 2027 annonce deux mesures jumelles pour la sécurité numérique de l'État. La première impose que 5 % des budgets numériques de chaque ministère soient consacrés au cyber. La seconde fléche le produit des amendes de la CNIL vers des projets numériques et cyber prioritaires. Les deux instruments financent et mesurent un effort affiché, pas un niveau de sécurité obtenu. Relu avec la grille de Steven Kerr sur les systèmes qui récompensent un comportement en espérant un autre, le dispositif fait apparaître ce que le projet de loi de finances ne dit pas : la recette promise n'y figure nulle part sous la forme annoncée.
Le budget 2027 inscrit une dépense, pas une protection
Le fait tient en deux phrases. Le dossier de presse gouvernemental « Budget 2027 » les formule ainsi, dans sa présentation générale du projet de loi de finances : « À compter de 2027, 5 % des budgets numériques de chaque ministère devront être consacrés au cyber. Enfin, le produit des amendes de la CNIL constaté permettra de financer des projets numériques et cyber prioritaires. » Le même passage rattache ces mesures à la standardisation et à la sécurisation des infrastructures numériques de l'État.
Le volet institutionnel figure plus loin dans le même document, qui annonce la création, « en lieu et place de la direction interministérielle du numérique (DINUM) », d'une autorité appelée à incarner « le rôle de directeur technique de l'État ». L'exposé général des motifs du projet de loi de finances la nomme Autorité de référence de l'intelligence artificielle et du numérique de l'État (ARIANE). Le projet a été enregistré à l'Assemblée nationale le 1er octobre 2026 sous le n° 3210, et l'exposé fixe au 1er janvier 2027 la succession de la DINUM. Le tableau des emplois du même exposé ajoute 404 emplois numériques réinternalisés. Les plus gros contingents vont à l'Intérieur et au Travail et aux Solidarités (60 chacun), à la Transition écologique (53), à l'Action et aux Comptes publics (50) et à la Justice (50).
Le diagnostic qui fonde l'ensemble a été posé par le Premier ministre le 30 avril 2026, lors d'une visite à l'Agence nationale des titres sécurisés, après une attaque contre son portail. Le ministre de l'Intérieur y a chiffré à 11,6 millions les données nominatives exfiltrées. Selon le compte rendu publié par le Gouvernement, Sébastien Lecornu a comparé l'État aux entreprises, qui consacreraient de l'ordre de 10 % de leur budget aux infrastructures numériques. Il a conclu : « L'État en est davantage proche de 1 %. »
Ce cadrage fixe l'objet de la présente chronique. L'effort affiché désigne ici une dépense visible, comptable et déclarable, dont l'existence peut être constatée sans rien savoir de ses effets. Le quota de 5 % en est la forme pure. Il fixe une proportion de crédits, pas un seuil de vulnérabilité, un délai de correction ou un taux d'incidents. Le fléchage des amendes en est la forme financière. Il désigne une ressource, pas un résultat.
Entre avril et octobre, le fonds s'est réduit à une formule
La comparaison des deux textes officiels est instructive. Le 30 avril 2026, la page du Gouvernement consacrée au plan d'action annonçait que l'ensemble des amendes prononcées par la CNIL serait affecté à un fonds de modernisation des infrastructures numériques de l'État. Le Premier ministre y présentait le mécanisme comme « une forme de pollueur-payeur ». Il chiffrait l'assiette de l'année précédente à « quelque chose comme 500 millions d'euros ».
Le dossier de presse d'octobre ne parle plus de fonds, et l'expression « fonds de modernisation » n'apparaît nulle part dans ses 147 pages. Il ne parle plus de « l'ensemble » des amendes. Il ajoute un adjectif, « constaté », et remplace l'affectation par une formule d'intention. Le projet de loi de finances confirme le glissement. Dans son texte intégral, la CNIL n'apparaît qu'à trois reprises, et toujours dans la liste des indicateurs de performance de la mission qui la finance. Aucun de ses 89 articles ne porte sur ses amendes. Le texte sait pourtant écrire des affectations de recettes quand il le veut. Son article 45 abaisse le plafond de la première section du compte d'affectation spéciale « Contrôle de la circulation et du stationnement routiers ». Son article 51 modifie l'affectation des astreintes prononcées au titre du droit au logement opposable, et son article 53 affecte une part du produit des forfaits de post-stationnement au budget général.
La règle de droit commun reste donc en place. La CNIL l'énonce dans son bilan des sanctions 2025 : ses amendes, qu'elles visent des acteurs privés ou publics, sont recouvrées par le Trésor public et versées au budget de l'État. L'article 6 de la loi organique relative aux lois de finances (LOLF) pose le principe qui en découle : « L'ensemble des recettes assurant l'exécution de l'ensemble des dépenses, toutes les recettes et toutes les dépenses sont retracées sur un compte unique, intitulé budget général. »
L'état A du projet (le tableau des voies et moyens, c'est-à-dire l'évaluation de chaque recette) donne la mesure de l'écart. Les amendes des autorités administratives indépendantes autres que l'Autorité de la concurrence relèvent d'une ligne unique, la ligne 2503. Pour 2027, elle est évaluée à 146 672 885 euros, toutes autorités confondues. C'est moins du tiers des 486,8 millions d'euros prononcés par la seule CNIL en 2025, et moins du tiers du demi-milliard évoqué au printemps. Le dossier de presse ne cite aucun montant.
C'est le premier angle mort du discours officiel. Sans compte d'affectation spéciale, sans fonds de concours, sans attribution de produits identifiée, la phrase du dossier de presse ne crée aucun lien juridique entre une sanction et une dépense. Elle produit un fléchage déclaratif, c'est-à-dire une équivalence de montants entre une recette fongible et des crédits votés par ailleurs. Et l'unique chiffre que le Parlement vote sur cette recette la situe très en deçà de ce qui a été annoncé.
La folie de récompenser A en espérant B (Kerr, 1975)
Dans On the Folly of Rewarding A, While Hoping for B (Academy of Management Journal, vol. 18, n° 4, 1975), Steven Kerr décrit des systèmes de récompense « that "pay off" for one behavior even though the rewarder hopes dearly for another » (qui « paient » pour un comportement alors que celui qui récompense en espère ardemment un autre). Pour Kerr, ce dévoiement n'est pas une défaillance morale des agents mais un effet de conception. Les organisations privilégient les critères objectifs et les comportements les plus visibles, faciles à compter, au détriment des résultats qu'elles visent réellement. Les acteurs se comportent alors rationnellement en produisant ce qui est mesuré.
Le quota récompense la dépense en espérant la sécurité
Appliquée au cas, la grille de Kerr se lit sans forçage. Le comportement A, que le dispositif rend observable et donc exigible, consiste à consacrer 5 % du budget numérique à des dépenses étiquetées cyber. Le comportement B, celui qu'espère l'exécutif après une année de fuites de données, est la réduction effective de l'exposition des systèmes ministériels. Rien dans le texte ne relie A à B.
Le praticien de DSI publique connaît la suite probable. Une enveloppe numérique contient déjà des lignes qui peuvent être requalifiées : licences de détection, prestations d'homologation, audits, maintien en condition de sécurité. Le quota ne dit pas si la dépense doit être nouvelle, ni comment la compter, ni qui la contrôle. Dans le vocabulaire de Kerr, il crée une incitation à produire de l'étiquetage (reclasser des dépenses existantes sous la bannière cyber) plutôt que de la sécurité. Le seuil uniforme ajoute un second biais. Le Premier ministre reconnaissait lui-même le 30 avril qu'« il y a des ministères qui sont plus fragiles que d'autres », en citant la dette numérique de l'Éducation nationale. Un plancher identique pour tous devient, pour les plus exposés, un plafond implicite de justification.
L'ironie tient à ce que les instruments de résultat existent déjà dans les documents budgétaires du même projet. Le projet annuel de performances (PAP) de la mission « Direction de l'action du Gouvernement » suit une note de maturité globale en sécurité des systèmes d'information de l'État. Elle s'établissait à 3,6 sur 5 en 2025, pour une cible de 4 en 2027. Le même document rappelle que la préparation du budget visait à « remplacer les indicateurs d'activité par des indicateurs de performance ». Le quota cyber, introduit la même année, est un pur indicateur de moyens, et aucun texte ne l'adosse à cette note de maturité.
Le même PAP supprime en outre l'indicateur qui mesurait le taux de projets financés par des fonds affectés à la DINUM ayant atteint leurs objectifs. La chronique du 19 octobre consacrée à ARIANE l'a montré. Le rapprochement prend ici un relief particulier. L'État retire de sa documentation la seule mesure de résultat des financements fléchés vers le numérique, au moment même où il annonce un nouveau fléchage vers des projets numériques.
Chiffre structurant
486 839 500 euros d'amendes prononcées par la CNIL en 2025. 146 672 885 euros inscrits à l'état A du projet de loi de finances pour 2027 au titre des amendes de toutes les autorités administratives indépendantes hors Autorité de la concurrence. 31 622 906 euros de crédits demandés pour la CNIL en 2027, en hausse de 2,21 %. Le produit des sanctions d'une seule année exceptionnelle représente plus de quinze fois le budget annuel du régulateur qui les prononce, et plus de trois fois ce que l'État prévoit d'encaisser.
La recette promise repose sur une année hors norme
Le montant évoqué au printemps provient d'une année exceptionnelle. Selon le bilan publié par la CNIL le 9 février 2026, l'autorité a prononcé 83 sanctions en 2025, pour un total de 486 839 500 euros. Son bilan 2024, publié le 5 février 2025, recensait 87 sanctions pour 55 212 400 euros. Le total a été multiplié par près de neuf en un an. Deux délibérations de la formation restreinte du 1er septembre 2025, rendues en matière de cookies, en représentent à elles seules près de 98 %. La première (SAN-2025-004) inflige 325 millions d'euros à Google, répartis entre Google LLC (200 millions) et Google Ireland Limited (125 millions). La seconde (SAN-2025-005) inflige 150 millions d'euros à Infinite Styles Services Co. Limited, filiale irlandaise du groupe Shein.
L'adjectif « constaté » prend ici tout son sens. Une amende prononcée n'est pas une recette encaissée. Les sanctions de la CNIL peuvent être contestées devant le Conseil d'État. Par sa décision n° 430810 du 19 juin 2020, celui-ci a confirmé la sanction de 50 millions d'euros prononcée contre Google LLC en 2019, en jugeant qu'elle n'était pas disproportionnée. Le recours suspend le calendrier de la recette. La Cour des comptes relève en outre, dans la synthèse de son rapport de juin 2026 sur la CNIL, que si le taux de confirmation des sanctions est satisfaisant, le recouvrement des plus petites amendes présente des faiblesses. L'évaluation inscrite à l'état A traduit cette réalité comptable : le budget ne prévoit pas de rééditer 2025.
La cybersécurité de l'État est pourtant une dépense durable : maintien des outils de détection, renouvellement des composants obsolètes, transition vers la cryptographie post-quantique, que le plan d'avril mentionne explicitement. Adosser un besoin récurrent à une recette erratique revient à inverser la logique de programmation que le même budget revendique ailleurs.
Le régulateur alimente l'État sans que ses moyens suivent
La tension la plus délicate concerne la CNIL elle-même. Le règlement général sur la protection des données (RGPD) ne se contente pas d'affirmer l'indépendance des autorités de contrôle. Il en précise les conditions matérielles.
RGPD, article 52 (« Indépendance »)
Paragraphe 1 : « Chaque autorité de contrôle exerce en toute indépendance les missions et les pouvoirs dont elle est investie conformément au présent règlement. »
Paragraphe 6 : chaque autorité doit être « soumise à un contrôle financier qui ne menace pas son indépendance » et disposer « d'un budget annuel public propre ».
Le paragraphe 4 du même article impose en outre à chaque État membre de doter son autorité des ressources humaines, techniques et financières nécessaires à l'exercice effectif de ses missions. Le dossier de presse mobilise le produit des sanctions de la CNIL sans relier ce produit à ses moyens. Le PAP porte sa dotation de 30 939 807 euros en 2026 à 31 622 906 euros en 2027, et le dossier de presse annonce quatre emplois supplémentaires. La Cour des comptes chiffre le budget de l'autorité à 28 millions d'euros pour près de 300 agents, en hausse de 72 % entre 2017 et 2024. Elle juge toutefois la soutenabilité de son modèle de ressources humaines en question, au moment où le règlement européen sur l'intelligence artificielle étend ses missions.
Rien, juridiquement, n'interdit à l'État d'employer librement les recettes de son budget général. Le problème relève de l'indépendance perçue. En désignant publiquement les amendes de la CNIL comme source de financement de projets gouvernementaux, l'exécutif crée une attente budgétaire sur le niveau des sanctions. Chaque décision de la formation restreinte devient lisible comme une ligne de recette. Un organisme sanctionné pourrait demain soutenir, dans un recours, que l'autorité opère dans un environnement où l'État a déclaré un intérêt financier à la sévérité. La CNIL sanctionne aussi des acteurs publics, et ces amendes rejoignent le même budget général. Le produit d'une sanction infligée à un organisme public pourrait ainsi financer les projets cyber d'un autre ministère, sans que la capacité de contrôle de l'autorité en tire un euro. Le discours officiel ne formule pas cette circularité.
Les radars ont déjà montré où mène l'amende fléchée
L'idée d'adosser une politique publique au produit des sanctions n'est pas neuve. Le précédent le plus proche structurellement est celui des amendes des radars automatiques. Le compte d'affectation spéciale « Contrôle de la circulation et du stationnement routiers » a été créé par la loi de finances pour 2006. Selon la Cour des comptes, il devait répondre aux critiques selon lesquelles le déploiement des radars visait d'abord à collecter des ressources pour l'État. Il devait aussi rendre lisible l'usage des recettes de la verbalisation automatisée. La structure est la même que celle proposée en 2026 : une chaîne de sanction publique alimente un financement présenté comme vertueux, sur le registre du pollueur-payeur.
Près de vingt ans plus tard, le constat de la Cour est sévère. Dans son analyse de l'exécution budgétaire 2023 du compte, publiée en avril 2024, elle relève que le compte ne reçoit que 85 % des recettes d'amendes de circulation. Seulement 62 % de ses crédits financent des actions liées à la sécurité routière, et son programme « Désendettement de l'État », sans aucun lien avec la sécurité routière, en absorbe 38 %. Elle conclut que « le CAS ne retrace pas l'ensemble des recettes issues des amendes de la circulation et du stationnement routiers et ses dépenses ne sont pas toujours en rapport avec son objet ». Depuis sa note sur l'exécution 2020, elle recommande la suppression du compte et une annexe budgétaire unique, position que partage la direction du budget.
La leçon tient en une trajectoire. Le fléchage sert d'abord à légitimer la sanction par son usage. Puis la recette fléchée devient une variable d'ajustement, et l'affichage survit au lien réel. Le cas de la CNIL présente toutefois deux différences. La première est aggravante : les radars relèvent de l'administration de l'État, tandis que la CNIL est une autorité administrative indépendante dont l'indépendance est garantie par le droit de l'Union. La seconde est révélatrice : le fléchage radars reposait au moins sur un compte d'affectation spéciale voté. Celui de la CNIL saute cette étape et passe directement au stade où l'affichage tient lieu de lien.
Les rapports de performances de 2028 trancheront
Le titre de cette chronique parle d'effort affiché. Le cas montre que les deux instruments du budget 2027 relèvent de la configuration décrite par Kerr. Le quota cyber récompense une proportion de dépense en espérant une baisse de l'exposition. Le fléchage des amendes récompense un récit de recettes en espérant une capacité durable. Dans les deux cas, ce qui est mesuré est ce qui se compte facilement, et ce qui se compte facilement n'est même pas, pour les amendes, inscrit à la hauteur annoncée.
L'hypothèse que formule cette lecture est vérifiable par tout lecteur, à deux dates. Premier constat attendu : à la publication du projet de loi de finances pour 2028 et de ses annexes, début octobre 2027, les amendes de la CNIL ne feront l'objet d'aucune ligne propre. Ni fonds de concours, ni attribution de produits, ni compte d'affectation spéciale à leur nom n'apparaîtront dans l'état récapitulatif des fonds de concours ou dans l'état A, et la ligne 2503 restera une ligne globale. Second constat attendu : au rapport annuel de performances 2027 de la mission « Direction de l'action du Gouvernement », au printemps 2028, la part de 5 % ne sera pas rapportée ministère par ministère à côté de la note de maturité établie par l'ANSSI, dont la cible était fixée à 4 sur 5. Si la documentation budgétaire publie au contraire, ministère par ministère, la part cyber et la note de maturité côte à côte, et identifie les crédits gagés sur les sanctions, l'hypothèse sera infirmée. Le dossier de presse qualifie lui-même le projet de « budget réversible », dans une année marquée par des élections présidentielle et législatives. La survie ou l'abandon de ces deux mesures après ces échéances sera en soi un indicateur. La question plus large reste ouverte : un État peut-il financer sa sécurité par les sanctions d'un régulateur sans financer d'abord la capacité de ce régulateur à sanctionner ?
Note méthodologique
L'article repose principalement sur le dossier de presse « Budget 2027 », le texte intégral du projet de loi de finances n° 3210 (exposé des motifs, articles et état A), le PAP 2027 de la mission « Direction de l'action du Gouvernement », les bilans de sanctions 2024 et 2025 de la CNIL et le compte rendu gouvernemental du 30 avril 2026. Le dossier de presse emploie deux dénominations pour ARIANE (« Autorité nationale pour l'intelligence artificielle » dans sa présentation des services du Premier ministre, « Autorité de référence de l'intelligence artificielle et du numérique de l'État » dans sa présentation des crédits). L'auteur retient la seconde, seule retenue par le projet de loi. Les affirmations d'absence portent sur le texte intégral du projet de loi de finances dans sa version déposée le 1er octobre 2026 et sur le dossier de presse, consultés le 26 octobre 2026, et non sur les amendements en cours de discussion. L'imputation des amendes de la CNIL à la ligne 2503 de l'état A découle de l'intitulé de cette ligne, réservée aux autorités administratives indépendantes autres que l'Autorité de la concurrence. L'auteur a privilégié la grille de Kerr à la loi de Goodhart, parce qu'elle décrit l'effet d'un système de récompense sur les acteurs et non seulement la dégradation d'un indicateur. Recherche de sources, croisement des données et structuration du raisonnement s'appuient sur une assistance par intelligence artificielle. Le choix de l'angle et du cadre théorique, la vérification des sources, les arbitrages et l'établissement du texte final relèvent de l'auteur.
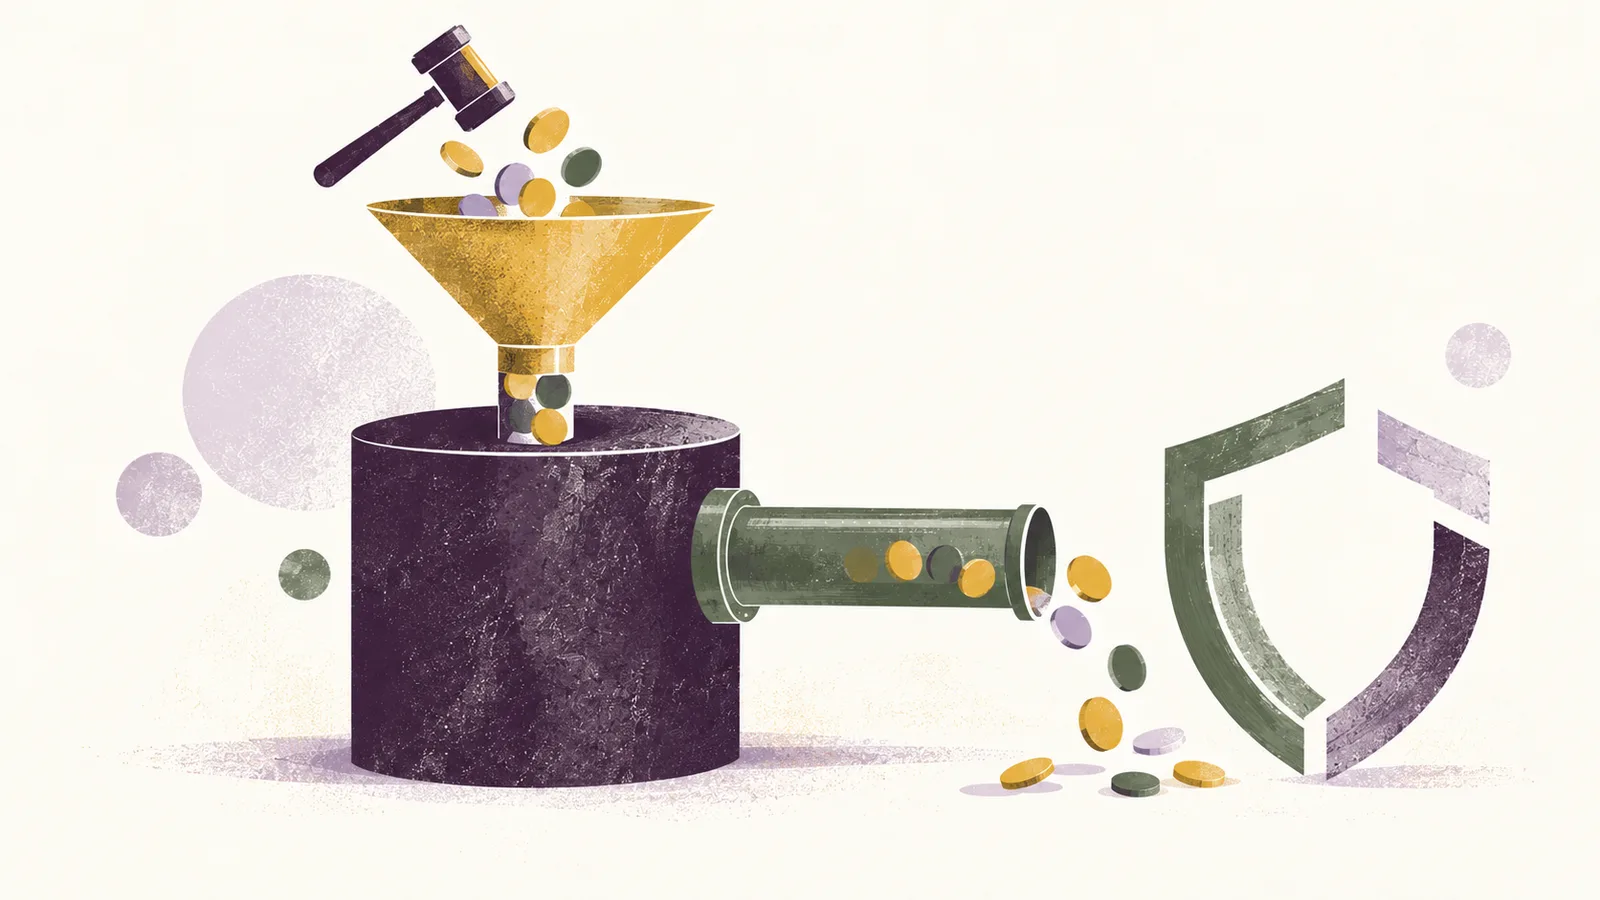
image générée par IA (ChatGPT Images 2.5)
Sources
Sources primaires institutionnelles
- Gouvernement, « Budget 2027 », dossier de presse comprenant la synthèse du budget et la présentation générale du PLF pour 2027, consulté le 26 octobre 2026. https://solidarites.gouv.fr/sites/solidarite/files/2026-10/DP-BUDGET-2027.pdf
- Gouvernement, « Projet de loi de finances pour 2027 », n° 3210, enregistré à la présidence de l'Assemblée nationale le 1er octobre 2026 (exposé général des motifs, articles, état A). https://www.assemblee-nationale.fr/dyn/opendata/PRJLANR5L17B3210.html
- Gouvernement, « Projet annuel de performances. Annexe au projet de loi de finances pour 2027. Mission Direction de l'action du Gouvernement », annexe au projet de loi n° 3210 déposé le 1er octobre 2026, consulté le 26 octobre 2026. https://www.assemblee-nationale.fr/dyn/contenu/visualisation/1128222/file/PAP%202027%20-%20Direction%20de%20l'action%20du%20Gouvernement.pdf
- Service d'information du Gouvernement, « Cybersécurité : le Premier ministre annonce un plan d'action pour renforcer la protection numérique de l'État », 30 avril 2026, modifié le 13 août 2026. https://www.info.gouv.fr/actualite/cybersecurite-le-premier-ministre-annonce-un-plan-d-action-pour-renforcer-la-protection-numerique-de-l-etat
- CNIL, « Sanctions et mesures correctrices : la CNIL présente le bilan 2025 », 9 février 2026. https://www.cnil.fr/fr/bilan-sanctions-2025
- CNIL, « Sanctions et mesures correctrices : bilan 2024 de l'action de la CNIL », 5 février 2025. https://www.cnil.fr/fr/sanctions-et-mesures-correctrices-bilan-2024-de-laction-de-la-cnil
- CNIL, « Publicités insérées entre les courriels et cookies : la CNIL sanctionne GOOGLE d'une amende de 325 millions d'euros » (délibération SAN-2025-004 du 1er septembre 2025), 3 septembre 2025. https://www.cnil.fr/fr/publicites-inserees-entre-les-courriels-et-cookies-la-cnil-sanctionne-google-dune-amende-de-325
- CNIL, « Cookies déposés sans consentement : la CNIL sanctionne SHEIN d'une amende de 150 millions d'euros » (délibération SAN-2025-005 du 1er septembre 2025), 3 septembre 2025. https://www.cnil.fr/fr/cookies-deposes-sans-consentement-la-cnil-sanctionne-shein-dune-amende-de-150-millions-deuros
- Conseil d'État, décision n° 430810, Société Google LLC, 19 juin 2020. https://conseil-etat.fr/content/download/156114/document/GOOGLE%20430810.pdf
Textes normatifs
- Parlement européen et Conseil, « Règlement (UE) 2016/679 relatif à la protection des personnes physiques à l'égard du traitement des données à caractère personnel et à la libre circulation de ces données » (RGPD), article 52, 27 avril 2016, texte consulté sur le site de la CNIL le 26 octobre 2026. https://www.cnil.fr/fr/reglement-europeen-protection-donnees/chapitre6
- République française, « Loi organique n° 2001-692 du 1er août 2001 relative aux lois de finances », article 6, 1er août 2001. https://www.legifrance.gouv.fr/loda/id/JORFTEXT000000394028
Rapports officiels
- Cour des comptes, « La Commission nationale de l'informatique et des libertés. Exercices 2017-2025. Une montée en puissance inachevée », rapport public thématique, synthèse, 4 juin 2026. https://www.ccomptes.fr/sites/default/files/2026-06/20260604-synthese-CNIL.pdf
- Cour des comptes, « Analyse de l'exécution budgétaire 2023. Compte d'affectation spéciale Contrôle de la circulation et du stationnement routiers », 17 avril 2024. https://www.ccomptes.fr/sites/default/files/2024-04/NEB-2023-Controle-circulation-et-stationnement-routiers.pdf
Cadre théorique
- Steven Kerr, « On the Folly of Rewarding A, While Hoping for B », Academy of Management Journal, vol. 18, n° 4, p. 769-783, 1er décembre 1975. https://doi.org/10.2307/255378
Chronique liée
- Alexandre Berge, « ARIANE : gouverner le numérique avec un stylo, sans chéquier », ElegArtech, 19 octobre 2026. https://elegartech.fr/articles/ariane-gouverner-le-numerique-avec-un-stylo-sans-chequier