Action publique · · 19 min
Police et vidéosurveillance : la mise à jour fait la loi
Le 30 janvier 2026, le Conseil d'État a jugé que le code de la sécurité intérieure, dans son silence, n'autorise pas l'analyse algorithmique des images de vidéosurveillance. Quinze mois plus tôt, l'inspection générale de l'administration rendait public son rapport sur l'usage du logiciel Briefcam par la police et la gendarmerie. Elle y demandait que soient enfin formalisés l'achat de ces outils, la veille sur leur évolution et le suivi de leur usage. Le juge demande une loi, l'inspection une procédure d'achat. Or la fonctionnalité litigieuse, la reconnaissance faciale, est arrivée par une mise à jour de l'éditeur, après l'achat. Lawrence Lessig écrivait en 1999 que « code is law » (le code fait loi). C'est exactement ce qui s'est produit : la régulation effective de l'outil a changé sans que ni la loi ni le contrat ne bougent.
La police achète un outil de tri, l'éditeur y ajoute la reconnaissance faciale
Le rapport conjoint de l'inspection générale de l'administration (IGA), de l'inspection générale de la police nationale et de l'inspection générale de la gendarmerie nationale est daté de février 2024. Le ministère de l'Intérieur l'a rendu public le 28 octobre 2024. Il reconstitue une chronologie que le débat public a largement ignorée.
La police nationale acquiert Briefcam en 2015, la gendarmerie en 2017, pour un usage exclusivement judiciaire et en temps différé. Les services disposent de la version dite REVIEW. Celle-ci trie a posteriori des flux vidéo selon des critères prédéfinis (couleur d'un vêtement, type de véhicule, direction de déplacement). Aucune de ces acquisitions ne vise la reconnaissance faciale, pour une raison simple : la fonction n'existait pas encore. Elle apparaît en novembre 2018 avec la version 5.3, donc après les décisions d'achat, et « à l'initiative de l'éditeur », précise le rapport.
Selon les inspections, cette version a introduit la fonction sans que les utilisateurs en soient spécialement avertis. Elle permet d'injecter jusqu'à 500 photographies et de les comparer, au moyen de gabarits biométriques, aux visages détectés dans les vidéos. La fonction est active par défaut. Seule une intervention de l'administrateur local peut la désactiver. Au moment de l'enquête, 29 licences en sont dotées, soit 43 % du parc.
La mission ne peut vérifier les usages que sur déclaration. Le journal d'audit du logiciel est en effet effacé au bout de 365 jours et ne garde pas trace de l'activation des fonctions. Le rapport recense au minimum 563 utilisations. Une seule d'entre elles relève de la reconnaissance faciale : elle a eu lieu au cours d'une enquête préliminaire consécutive aux violences urbaines de l'été 2023. Les inspections la jugent dépourvue de base légale.
La Commission nationale de l'informatique et des libertés (CNIL) aboutit au même constat par une autre voie. Le 15 novembre 2024, elle adresse au ministre de l'Intérieur la mise en demeure MED-2024-150, qu'elle rend publique le 5 décembre 2024. Elle y établit que la reconnaissance faciale, intégrée par l'éditeur lors d'une mise à jour, s'est de fait trouvée à la disposition de certains services du ministère. Elle met donc le ministre en demeure de « supprimer cette fonctionnalité ou de la brider ». L'éditeur avait déjà tranché de son côté. Selon le rapport IGA, la société Canon a retiré la fonction des logiciels vendus sur le marché français à compter du 1er janvier 2024.
La séquence tient en trois dates, dont aucune ne correspond à un acte public.
- 2015 et 2017 : achat d'un outil de tri vidéo sans capacité biométrique.
- Novembre 2018 : ajout par l'éditeur, dans une mise à jour, d'une reconnaissance faciale active par défaut.
- 1er janvier 2024 : retrait de cette capacité par l'éditeur pour le marché français.
Pendant ces neuf années, la règle de droit n'a pas changé. La reconnaissance faciale restait interdite hors des cadres prévus par la loi « informatique et libertés ». Ce qui a changé, c'est ce que l'outil installé dans les services permettait de faire en quelques manipulations. Lessig désignait précisément cet objet sous le nom de code.
Concept : « Code is law » (Lawrence Lessig, 1999)
Lawrence Lessig développe cette thèse dans Code and Other Laws of Cyberspace (Basic Books, 1999). Il la reprend dans l'article « Code Is Law : On Liberty in Cyberspace » (Harvard Magazine, janvier 2000), puis dans Code : Version 2.0 (2006). Selon lui, quatre modalités régulent le comportement : la loi, les normes sociales, le marché et l'architecture. Dans les systèmes numériques, l'architecture prend la forme du code. Il le résume ainsi dans l'article de 2000 : « The code regulates. It implements values, or not. » (Le code régule. Il met en œuvre des valeurs, ou non.) La thèse n'est pas que le code remplace la loi. Elle affirme trois choses. Le code n'est jamais figé. Ceux qui l'écrivent font des choix de valeurs sous l'effet de leurs incitations. L'architecture appelle donc le même examen public que les textes votés par le législateur.
Le juge répond par la norme, l'inspection par la procédure
La décision du Conseil d'État n° 506370 du 30 janvier 2026 (10e et 9e chambres réunies, mentionnée aux tables du recueil Lebon) ne porte pas sur Briefcam mais sur la commune de Nice. La CNIL avait mené un contrôle sur place le 5 avril 2023. Le 13 novembre 2024, sa présidente avait mis la commune en demeure de produire une analyse d'impact et de saisir la Commission. Le traitement en cause s'appelait « zone d'intrusion entrées des écoles ». Il détectait en temps réel, de manière continue et automatisée, les véhicules stationnant irrégulièrement devant les écoles, et alertait la police municipale. Par sa délibération n° 2025-032 du 15 mai 2025, la CNIL a estimé que ce traitement ne pouvait être mis en œuvre en l'état de la législation.
Le raisonnement du Conseil d'État est d'une grande économie. L'article L. 251-2 du code de la sécurité intérieure énumère les finalités pour lesquelles des systèmes de vidéoprotection peuvent être installés sur la voie publique. Il ne dit rien des traitements qui analysent ensuite les images. Le juge en tire trois conséquences. Ce silence vaut absence d'autorisation. Aucune autre disposition ne comble ce vide. Et la conclusion vaut quelle que soit la qualification du système au regard de l'article 6 du règlement (UE) 2024/1689 du 13 juin 2024 sur l'intelligence artificielle. La commune soutenait justement que son dispositif n'était pas un système « à haut risque ». L'argument est écarté comme inopérant.
Extrait : Conseil d'État, 30 janvier 2026, n° 506370, point 7
Les dispositions de l'article L. 251-2 du code de la sécurité intérieure, « si elles permettent la mise en oeuvre de systèmes de vidéosurveillance des voies publiques, ne sauraient, dans leur silence, être interprétées comme autorisant la mise en oeuvre de traitements algorithmiques permettant une analyse systématique et automatisée des images collectées dans des espaces publics au moyen de tels systèmes ».
Cette lecture prolonge la position publiée par la CNIL le 19 juillet 2022 sur les caméras dites augmentées. Selon cette position, la loi n'autorisait pas la puissance publique à les utiliser pour détecter et poursuivre des infractions.
Elle s'inscrit aussi dans une trajectoire législative qui procède par expérimentations successives :
- Loi du 19 mai 2023. L'article 10 de la loi n° 2023-380 relative aux jeux Olympiques et Paralympiques de 2024 ouvre une expérimentation de traitements algorithmiques d'images en temps réel, à l'exclusion de toute donnée biométrique, jusqu'au 31 mars 2025.
- Loi du 20 mars 2026. L'article 47 de la loi n° 2026-201 relative à l'organisation des jeux Olympiques et Paralympiques de 2030 porte ce terme au 31 décembre 2027. Il prévoit aussi que la formation des agents porte notamment sur les libertés publiques et l'éthique du traitement algorithmique des images. Enfin, il confie l'évaluation à un comité présidé par une personnalité indépendante et repousse son échéance au 30 septembre 2027.
- Loi examinée en août 2026. La loi visant à offrir des réponses immédiates aux phénomènes troublant l'ordre public repousse le terme de l'expérimentation au 31 décembre 2030. Le Conseil constitutionnel l'a examinée dans sa décision n° 2026-915 DC du 14 août 2026.
Le rapport IGA emprunte une autre voie. Ses sept recommandations visent d'abord l'organisation interne. Il s'agit notamment d'une expertise juridique systématique avant toute acquisition (recommandation n° 1), d'une évaluation technique centralisée (n° 2), d'un achat formalisé et sécurisé (n° 3), d'un suivi et d'une veille technologiques sur l'offre du marché (n° 4) et d'une unité de doctrine entre police et gendarmerie (n° 5). Le rapport esquisse en outre un régime d'expérimentation à inscrire dans la loi « informatique et libertés ». Ce régime remplacerait l'autorisation préalable par décret par une simple déclaration à la CNIL.
Chacune des deux réponses est cohérente dans son ordre. Le juge rappelle qu'un traitement algorithmique d'images dans l'espace public requiert une base législative expresse. L'inspection rappelle qu'un ministère qui achète des solutions numériques doit savoir ce qu'il achète. Toutes deux portent pourtant sur la décision d'employer un outil. Aucune ne porte sur la décision, prise ailleurs et plus tard, de modifier ce que l'outil sait faire.
Acheter un logiciel, c'est déjà fixer la règle
La littérature sur la gouvernance des systèmes algorithmiques publics dispose d'un concept pour décrire ce déplacement. Deirdre K. Mulligan et Kenneth A. Bamberger l'exposent dans « Procurement as Policy : Administrative Process for Machine Learning » (Berkeley Technology Law Journal, vol. 34, 2019). Ils montrent que les choix de conception d'un système d'apprentissage automatique (objectifs, seuils, données, place laissée à l'humain) sont des décisions de politique publique. Ces décisions se renouvellent à mesure que le système évolue. Or, lorsque l'adoption passe par la commande publique, elles échappent à la délibération administrative : « Design decisions are left to private third-party developers. » (Les décisions de conception sont laissées à des développeurs privés tiers.) Les auteurs plaident donc pour que l'administration traite ces acquisitions comme des décisions publiques, soumises aux exigences de la procédure administrative, et non comme de simples achats.
Le cas Briefcam illustre ce concept presque trait pour trait. Le rapport IGA décrit des acquisitions dispersées, décidées sans expression formelle du besoin. Une direction départementale de Seine-et-Marne découvre le logiciel lors d'un salon professionnel et l'acquiert après un prêt pour test. Un agent de Haute-Garonne obtient en 2017 l'autorisation d'achat de sa hiérarchie directe.
Les licences sont financées pour l'essentiel sur des fonds de concours, ressources annuelles et non pérennes. Ces fonds viennent de l'Agence de gestion et de recouvrement des avoirs saisis et confisqués (AGRASC) et de la Mission interministérielle de lutte contre les drogues et les conduites addictives (MILDECA). Une partie des commandes passe par l'Union des groupements d'achats publics (UGAP). Celle-ci ne fournit aux acheteurs que la documentation commerciale des éditeurs. Le rapport rappelle que l'examen du cadre juridique d'utilisation reste de la responsabilité de l'acheteur.
Chiffres structurants (rapport IGA, IGPN, IGGN, publié le 28 octobre 2024)
Police nationale : environ 700 000 € pour 32 licences, dont 28 en état de fonctionnement. Gendarmerie nationale : commande initiale de 587 000 € en décembre 2017, 39 licences au total. Utilisations déclarées : 177 dans la police entre 2015 et 2023, 386 dans la gendarmerie sur 2022 et 2023, soit 563 au minimum. Il a fallu huit ans pour que Briefcam soit qualifié de logiciel de rapprochement judiciaire (catégorie du code de procédure pénale soumise à l'autorisation du magistrat). La mission précise qu'elle n'a pas pu consolider l'ensemble des montants engagés entre 2015 et 2023.
Ce délai de huit ans est le symptôme le plus net de la logique d'achat. Pendant toute cette période, personne n'avait rattaché l'outil à une catégorie juridique. Les enquêteurs le tenaient pour un magnétoscope perfectionné. À leurs yeux, la validation hiérarchique de l'achat valait validation de l'usage.
La qualification de logiciel de rapprochement judiciaire n'intervient qu'à la fin de 2023. Le 14 décembre 2023, la direction générale de la police nationale dépose un engagement de conformité auprès de la CNIL. C'est un mois après l'enquête « La police nationale utilise illégalement un logiciel israélien de reconnaissance faciale », publiée par le média d'investigation Disclose le 14 novembre 2023. Dans les termes de Mulligan et Bamberger, la politique publique de l'analyse vidéo judiciaire a été faite par la commande, puis régularisée par le droit.
La mise à jour, traitée comme un coût et jamais comme un acte
La recommandation n° 3 du rapport IGA est la plus directement liée à l'achat. Elle vise juste sur l'acquisition initiale. Elle demande une centralisation des besoins et une désignation coordonnée de services testeurs. Elle exige le respect des seuils de la commande publique. Elle impute les dépenses récurrentes sur les programmes budgétaires 176 et 152 plutôt que sur des fonds de concours. Elle demande enfin que le maintien en conditions opérationnelles soit prévu dès l'origine.
Mais la mise à jour n'y apparaît que sous deux aspects : son coût et son calendrier. Le rapport et ses recommandations ne désignent jamais comme objet de contrôle le contenu fonctionnel des nouvelles versions, c'est-à-dire ce qu'une mise à jour ajoute à l'outil. La recommandation n° 4, consacrée à la veille technologique, porte sur l'offre disponible et non sur l'évolution du parc déjà installé.
Le même rapport identifie pourtant le mécanisme. Il regrette que le projet de doctrine de la direction nationale de la police judiciaire limite, pour les achats innovants, la vigilance juridique au seul respect des règles de la commande publique. Il annonce aussi que le contrôle interne portera principalement sur la doctrine d'emploi. Entre la conformité de l'achat et la conformité de l'emploi, le moment où l'éditeur modifie l'outil n'est rattaché à aucune des deux chaînes de contrôle.
L'article 47 de la loi du 20 mars 2026 ajoute trois éléments : la formation des agents, une évaluation par un comité indépendant, et un accès de certains agents communaux aux signalements, sous la supervision permanente de la police municipale. Tous portent sur l'emploi du traitement et sur son évaluation après coup. Aucun ne porte sur ses versions successives.
Le cas produit même un paradoxe que le rapport constate sans le commenter. Les licences avaient été financées sur des ressources non pérennes, puis inégalement mises à jour. Le parc était donc hétérogène. Seules 43 % des licences comportaient la reconnaissance faciale, et certaines n'étaient pas installées sur des machines capables de la faire fonctionner. Le désordre budgétaire a ainsi joué, de fait, le rôle de garde-fou juridique. Un parc parfaitement maintenu, comme le demandent les recommandations, aurait diffusé la fonction dans l'ensemble des services.
C'est ici que la grille de Lessig devient opératoire, à condition de lui rester fidèle. La mise à jour de novembre 2018 n'a pas modifié le droit applicable. Elle a modifié la répartition entre ce que la loi interdit et ce que l'architecture rend possible. Avant elle, l'outil lui-même garantissait l'interdiction de la reconnaissance faciale. Après elle, cette interdiction ne reposait plus que sur la discipline des agents et sur un rappel interne. La direction générale de la police nationale avait adressé ce rappel par courriel le 6 février 2023. La gendarmerie n'en avait formulé aucun.
En janvier 2024, la décision commerciale de Canon a rétabli la garantie architecturale pour le marché français. Deux fois en cinq ans, une décision d'éditeur a donc déplacé la régulation effective de l'outil. Ces deux décisions sont intervenues sans acte administratif, sans délibération et sans trace dans la commande publique.
Le discours institutionnel ne nie pas ce risque. Il le range dans la catégorie de la doctrine d'emploi, comme si la conformité dépendait de l'usage qu'un agent choisit de faire d'un outil stable. Or l'outil n'est pas stable. Le Conseil d'État exige une base légale pour le traitement, l'IGA un processus pour l'acquisition, la CNIL une configuration bridée de l'outil. Aucune de ces trois exigences ne donne à l'administration la maîtrise du contenu des versions successives.
En 1975, modifier un fichier relevait encore d'une décision publique
L'histoire du droit français des données offre un précédent de structure proche, qui concerne le même ministère.
Le 21 mars 1974, Le Monde publie en page 9, sous la signature de Philippe Boucher, un article intitulé « Une division de l'informatique est créée à la chancellerie ». Son surtitre porte sur la centralisation des renseignements par le ministère de l'Intérieur. L'article décrit un ordinateur Iris-80 en cours de mise en marche dans des locaux du ministère, rue Jules-Breton à Paris. Il expose aussi le projet SAFARI (Système automatisé pour les fichiers administratifs et le répertoire des individus), qui devait attribuer à chaque Français un identifiant commun à l'ensemble des fichiers publics. L'intertitre de la page, « “Safari” ou la chasse aux Français », donne au projet le nom sous lequel il est resté.
Le rapport de la commission Informatique et libertés, publié en 1975 par La Documentation française, retrace la suite. Au début de 1974, ces projets provoquent de vives réactions dans la presse. Le 29 mars 1974, huit jours après l'article, le Premier ministre Pierre Messmer interdit par lettre circulaire, à titre conservatoire, toute nouvelle interconnexion entre systèmes informatiques de ministères différents. Il demande au garde des Sceaux de constituer une commission, instituée ensuite par le décret n° 74-938 du 8 novembre 1974. Ses travaux conduisent à la loi n° 78-17 du 6 janvier 1978 relative à l'informatique, aux fichiers et aux libertés, qui crée la CNIL.
La proximité structurelle avec Briefcam tient en une phrase. Dans les deux cas, une capacité technique existait au ministère de l'Intérieur avant que le droit ne l'ait pensée, et c'est une révélation de presse qui a déclenché la mise en forme juridique. Le rapport de 1975 décrit d'ailleurs un désordre que l'IGA retrouvera un demi-siècle plus tard. À côté de fichiers créés par une loi ou un décret, d'autres, au moins aussi importants, étaient apparus à l'initiative des seules administrations, sans qu'aucun texte ne les fonde.
La différence est plus instructive encore. La commission de 1975 avait anticipé la question de l'évolution des outils. Elle demandait qu'une autorité responsable décide, après consultation et avec publicité, de la création de tout traitement nominatif public, mais aussi des « changements substantiels aux fichiers déjà automatisés ». Elle observait par ailleurs qu'un législateur attaché à des modalités techniques transitoires serait vite dépassé, tant l'informatique évolue rapidement.
Ce modèle supposait que le changement substantiel soit une décision de l'administration elle-même, donc identifiable et soumise à un acte. En 2018, le changement substantiel est arrivé par le canal ordinaire de la maintenance logicielle. C'est un éditeur qui l'a décidé, sans qu'aucune autorité publique ait eu à se prononcer. La loi de 1978 a pu se construire contre un projet. Le droit de 2026 doit se construire contre un flux de versions.
Le ministère développe une solution souveraine, Système V, destinée à remplacer Briefcam et dépourvue de reconnaissance faciale selon le rapport IGA. Elle répond en partie à ce problème, puisqu'elle redonne à l'administration la maîtrise du code. Elle ne règle pas le cas des outils qui continueront d'être achetés sur étagère. C'est le cas, au premier chef, des polices municipales de plus d'une centaine de communes, que le rapport mentionne comme équipées du même logiciel.
La loi s'arrête encore au seuil de la mise à jour
Pour la police comme pour la gendarmerie, la mise à jour logicielle a donc fait la loi, au sens précis où Lessig l'entendait. Le code ne s'est pas substitué au droit. La régulation effective s'est déplacée vers un acteur que ni le juge, ni l'inspection, ni le régulateur ne saisissent au bon moment.
Le Conseil d'État a fermé la porte à l'analyse algorithmique sans base législative. Le législateur l'a rouverte pour une expérimentation désormais étendue jusqu'au 31 décembre 2030, entourée de formation et d'évaluation. L'inspection a demandé une procédure d'achat. Reste ouverte une question que Mulligan et Bamberger posaient dès 2019, et que la commission de 1975 croyait avoir réglée en exigeant un acte pour tout changement substantiel : qui décide de ce qu'un logiciel public sait faire, lorsque ce qu'il sait faire change après sa livraison ?
L'article formule une hypothèse. Tant que la conformité de l'IA policière restera pensée en deux temps (autoriser l'usage, encadrer l'achat), la mise à jour demeurera hors champ. Un indicateur observable sans information interne permet de la vérifier. Il faut regarder si, au 31 octobre 2028, un texte publié au Journal officiel, au Bulletin officiel du ministère de l'Intérieur ou dans les délibérations de la CNIL fait de la déclaration préalable des changements fonctionnels introduits par les éditeurs une condition d'acquisition ou de maintenance des logiciels d'analyse vidéo des forces de sécurité. Si aucun texte de ce type n'existe, l'hypothèse sera confirmée. La publication d'une instruction ministérielle mettant en œuvre la recommandation n° 3 du rapport IGA avec une telle clause la réfuterait.
Un premier jalon intervient plus tôt. L'évaluation prévue par la loi du 20 mars 2026, dont l'échéance est fixée au 30 septembre 2027, montrera si l'examen de l'expérimentation s'étend au contenu des versions des traitements ou s'en tient à leurs usages.
Note méthodologique
L'article s'appuie principalement sur :
- le rapport IGA, IGPN et IGGN ;
- la décision n° 506370 du Conseil d'État ;
- les communications de la CNIL ;
- le texte de la loi n° 2026-201 publié au Journal officiel ;
- pour le parallèle historique, l'article du Monde du 21 mars 1974 et le rapport de la commission Informatique et libertés de 1975.
La synthèse du rapport IGA mentionne 57 licences et près de 600 exploitations. Le corps du texte détaille 28 licences opérationnelles dans la police, 39 dans la gendarmerie et 563 utilisations recensées. L'article retient les chiffres détaillés. Les affirmations d'absence portent sur le texte du rapport IGA et de ses sept recommandations, ainsi que sur celui de l'article 47 de la loi du 20 mars 2026, consultés le 17 octobre 2026. Le choix de Lessig comme concept central et de SAFARI comme seul précédent développé relève de l'auteur.
Recherche de sources, croisement des données et structuration du raisonnement s'appuient sur une assistance par intelligence artificielle. Le choix de l'angle et du cadre théorique, la vérification des sources, les arbitrages et l'établissement du texte final relèvent de l'auteur.
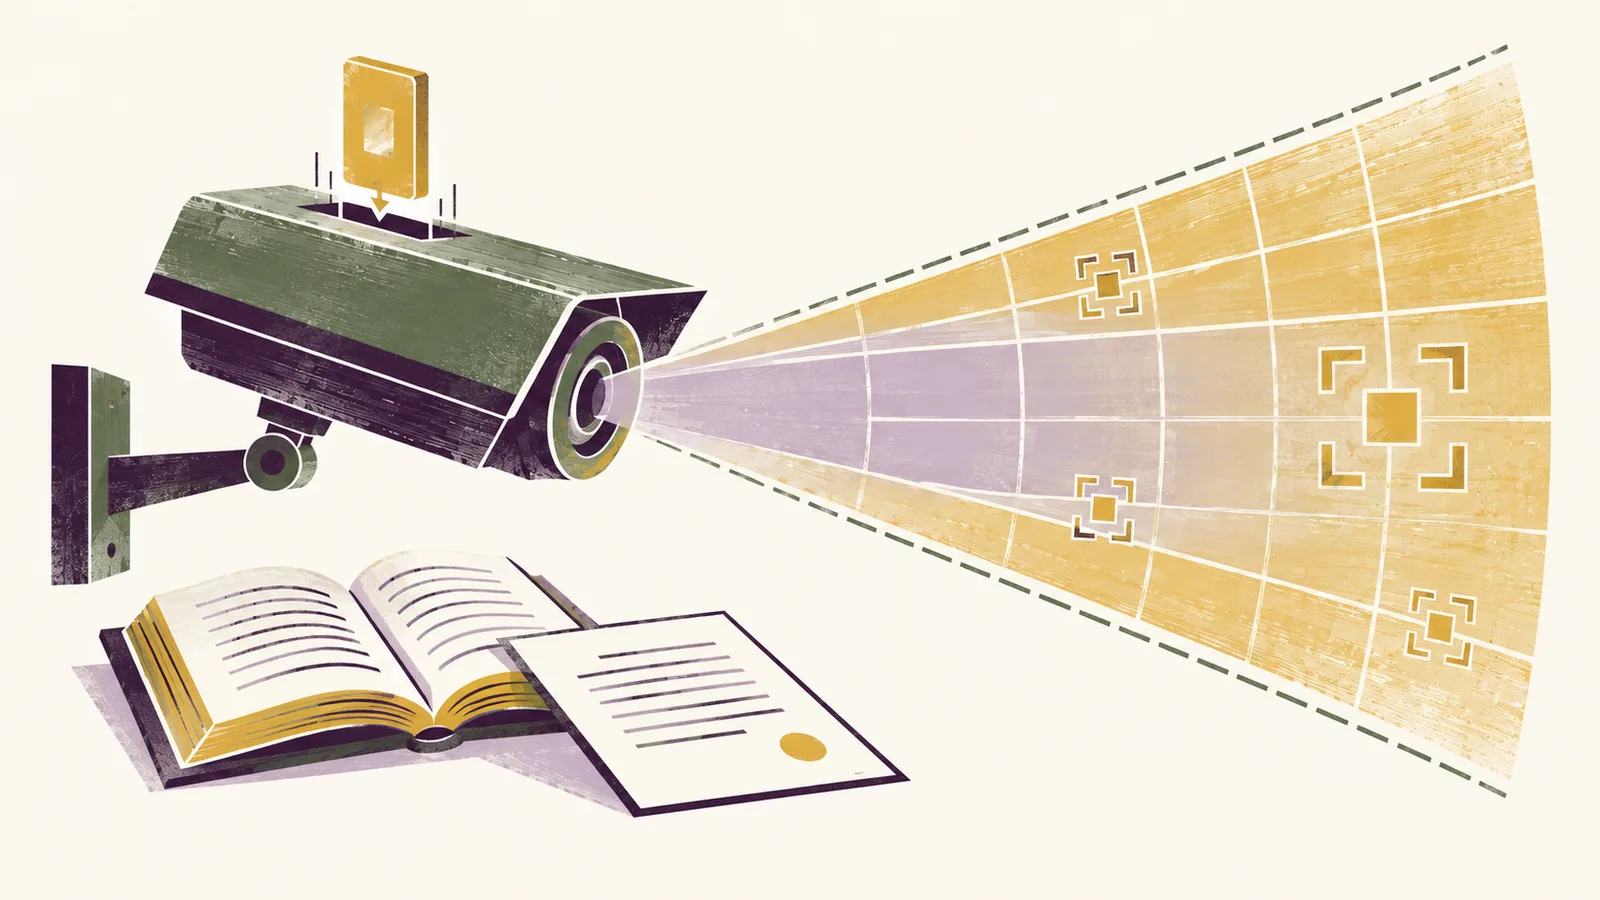
image générée par IA (ChatGPT Images 2.5)
Sources
Sources primaires institutionnelles
- Conseil d'État, 10e et 9e chambres réunies, décision n° 506370, Commune de Nice, 30 janvier 2026. https://www.conseil-etat.fr/fr/arianeweb/CE/decision/2026-01-30/506370
- Conseil d'État, « Nice : le traitement algorithmique des images de vidéosurveillance de la voie publique n'est, en l'état actuel de la loi, pas autorisé », communiqué, 30 janvier 2026. https://www.conseil-etat.fr/actualites/nice-le-traitement-algorithmique-des-images-de-videosurveillance-de-la-voie-publique-n-est-en-l-etat-actuel-de-la-loi-pas-autorise
- Loi n° 2026-201 du 20 mars 2026 relative à l'organisation des jeux Olympiques et Paralympiques de 2030, Journal officiel de la République française, 21 mars 2026, texte n° 1 (NOR : SPOV2512059L), article 47. https://www.legifrance.gouv.fr/jorf/id/JORFTEXT000053707088
- CNIL, « Utilisation de BriefCam et d'autres logiciels d'analyse vidéo par l'État et des communes : la CNIL prononce plusieurs mises en demeure », 5 décembre 2024. https://www.cnil.fr/fr/utilisation-briefcam-logiciels-analyse-video-par-etat-communes-la-cnil-prononce-plusieurs-mises-en-demeure
- CNIL, « Déploiement de caméras « augmentées » dans les espaces publics : la CNIL publie sa position », 19 juillet 2022. https://www.cnil.fr/fr/deploiement-de-cameras-augmentees-dans-les-espaces-publics-la-cnil-publie-sa-position
- Conseil constitutionnel, décision n° 2026-902 DC du 19 mars 2026, Loi relative à l'organisation des jeux Olympiques et Paralympiques de 2030. https://www.conseil-constitutionnel.fr/decision/2026/2026902DC.htm
- Conseil constitutionnel, décision n° 2026-915 DC du 14 août 2026, Loi visant à offrir des réponses immédiates aux phénomènes troublant l'ordre public, la sécurité et la tranquillité de nos concitoyens. https://www.conseil-constitutionnel.fr/decision/2026/2026915DC.htm
Rapports officiels
- Inspection générale de la police nationale, Inspection générale de l'administration, Inspection générale de la gendarmerie nationale (F. Duthé, P. Girault, J.-M. Teissier, D. Montiel, A. Cornet, C. Baudry), « Usage de logiciels d'analyse vidéo par les services de la police et la gendarmerie nationales », rapport n° 23114-R, février 2024, publié le 28 octobre 2024. https://www.interieur.gouv.fr/Publications/Rapports-de-l-IGA/Securite/Usage-de-logiciels-d-analyse-video-par-les-services-de-la-police-et-de-la-gendarmerie-nationales-Briefcam (version PDF : https://www.vie-publique.fr/files/rapport/pdf/296273_0.pdf)
Cadres théoriques
- Lawrence Lessig, « Code Is Law : On Liberty in Cyberspace », Harvard Magazine, 1er janvier 2000. https://www.harvardmagazine.com/2000/01/code-is-law-html
- Lawrence Lessig, Code and Other Laws of Cyberspace, New York, Basic Books, 1999 (version en ligne consultée le 17 octobre 2026). https://lessig.org/images/resources/1999-Code.pdf
- Deirdre K. Mulligan et Kenneth A. Bamberger, « Procurement as Policy : Administrative Process for Machine Learning », Berkeley Technology Law Journal, vol. 34, n° 3, 2019, p. 773 (consulté le 17 octobre 2026). https://btlj.org/data/articles2019/34_3/03_Mulligan_Web.pdf
Parallèle historique
- Philippe Boucher, « Une division de l'informatique est créée à la chancellerie », Le Monde, 21 mars 1974, p. 9 (fac-similé hébergé par la CNIL, consulté le 17 octobre 2026). https://www.cnil.fr/sites/default/files/atoms/files/le_monde_0.pdf
- Commission informatique et libertés, Rapport de la Commission Informatique et libertés (décret n° 74-938 du 8 novembre 1974), Paris, La Documentation française, 1975, introduction p. 7, chapitre IV p. 31-32 et chapitre VII p. 55 (consulté le 17 octobre 2026). https://www.cnil.fr/sites/default/files/atoms/files/rapport_tricot_1975_vd.pdf
- CNIL, « Janvier 2018 : 40 ans et toujours dans l'air du temps », 26 janvier 2018. https://www.cnil.fr/fr/janvier-2018-40-ans-et-toujours-dans-lair-du-temps
Presse (enquête originale)
- Disclose (Geoffrey Livolsi, Mathias Destal, Clément Le Foll), « La police nationale utilise illégalement un logiciel israélien de reconnaissance faciale », 14 novembre 2023. https://disclose.ngo/fr/article/la-police-nationale-utilise-illegalement-un-logiciel-israelien-de-reconnaissance-faciale/