Gouvernance des SI · Gouvernance & transformations · · 15 min
Frigos piratés : un risque sans propriétaire
Dans la nuit du 11 au 12 octobre 2026, des contrôleurs de froid pilotables à distance ont été détournés dans des centaines de supermarchés français, et les rayons frais étaient vides au matin. Le débat public a cherché un coupable : des pirates sans visage, un fabricant danois, des équipements en fin de vie. L'épisode révèle surtout un risque sans propriétaire, c'est‑à‑dire un risque dont aucun acteur ne détient à la fois le pouvoir d'agir et la charge de la perte. Quand l'achat, l'exploitation et la mise à jour d'un équipement relèvent de trois acteurs distincts, l'avertissement du fabricant ne trouve pas de destinataire capable de décider.
L'événement tel que tout le monde l'a vu
À la date du 20 octobre 2026, la séquence est établie dans ses grandes lignes. Le dimanche 11 octobre au soir, les gestionnaires centraux qui pilotent les meubles froids de nombreux magasins ont reçu des consignes étrangères à leur exploitation. Selon une enquête du Monde rapportée par L'Usine Digitale, la consigne de dégivrage a été portée à 50 °C et sa durée prolongée d'une à huit heures, ce qui retardait les alarmes. Au petit matin, les équipes ont découvert des surgelés fondus et des produits frais impropres à la vente. Thierry Cotillard, patron des Mousquetaires, a résumé la nuit sur BFMTV, cité par franceinfo : les pirates ont réussi « à mettre en dégivrage tous nos meubles froids et à les monter en température jusqu'à 50 °C ».
Le centre gouvernemental de veille et de réponse aux attaques informatiques (CERT‑FR, rattaché à l'ANSSI) a publié le 12 octobre l'alerte CERTFR‑2026‑ALE‑012. Il y déclare avoir « connaissance de nombreuses compromissions » des contrôleurs Danfoss des séries AK‑SM et AK‑SC. Le 13 octobre, la liste a été étendue aux superviseurs Copeland xweb et Dixell xweb, après une seconde nuit d'attaques visant des magasins équipés en Dixell, que Le Monde a été le premier à rapporter. Le 16 octobre, l'alerte a été mise à jour sur ses recommandations. Elle avertit que des campagnes d'attaques sont « probablement toujours en cours ».
Les décomptes divergent. Selon l'AFP, au moins 300 points de vente Intermarché et Netto, moins d'une centaine de magasins U, plusieurs E.Leclerc, 80 supermarchés Carrefour et une trentaine de Monoprix ont été touchés. Reuters retient « au moins 350 » supermarchés et environ 150 magasins des Mousquetaires. LSA rapporte que le ministre de l'Économie, Roland Lescure, a évoqué devant l'Assemblée nationale environ 700 magasins touchés sur près de 10 000. Aucun décompte consolidé et vérifiable n'a été publié.
Les pertes sont des pertes déclarées, non auditées. Dominique Schelcher, PDG de Coopérative U, a estimé sur RTL qu'elles pouvaient atteindre 180 000 à 200 000 euros pour un hypermarché. Deux Intermarché de Haguenau ont fait état auprès de France Inter de 270 000 euros de marchandises perdues. Thierry Cotillard parle de dizaines de millions d'euros à l'échelle nationale, une estimation de dirigeant que rien ne permet encore de vérifier.
Le parquet de Paris s'est saisi d'office et a confié l'enquête à l'Office anticybercriminalité (OFAC), afin de « recenser les victimes » et d'établir le lien avec les dégâts rapportés. Au 19 octobre, L'Usine Nouvelle indiquait que l'attaque n'avait pas été revendiquée. Aucune rançon n'a été demandée, ce qui, selon une source citée par Reuters, laisse les enquêteurs perplexes. Le point d'entrée exact et l'auteur restent à établir.
Le récit dominant s'est alors organisé autour de deux questions : qui a frappé, et que savait Danfoss. Le fabricant a déclaré que « la majorité des unités touchées sont des produits d'anciennes générations qui sont arrivés en fin de vie et ne bénéficient plus de mise à jour logicielle ou de sécurité ». Il a ajouté auprès de Reuters avoir depuis longtemps conseillé à ses clients de mettre à jour les systèmes pris en charge et de migrer les plus anciens.
Le contrôleur appartient au magasin, le contrat au frigoriste, le correctif au fabricant
Le débat sur l'attribution laisse de côté une question plus simple : à qui revenait la décision de débrancher ces boîtiers d'Internet ? Les documents publics esquissent une chaîne à trois maillons. Reuters décrit le modèle courant : les rayons froids sont pilotés par un gestionnaire central accessible par Internet, ce qui permet aux sociétés de maintenance de les régler à distance. La Fédération du commerce et de la distribution (FCD) a d'ailleurs interpellé Danfoss « et ses clients frigoristes », et non les enseignes. Dans la chaîne commerciale, le client du fabricant est souvent l'installateur.
L'alerte du CERT‑FR décrit le même triangle dans ses consignes. Avant de couper la connexion Internet, l'exploitant est invité à « vérifier les conditions contractuelles d'assurance avant de couper la remontée des données Internet vers le prestataire frigoriste ». En cas d'urgence, l'agence admet un simple filtrage des adresses des « prestataires frigoristes ». La mesure de sécurité la plus élémentaire engage donc trois contrats : la vente du matériel, la maintenance et l'assurance. Aucun de ces contrats ne désigne nécessairement quelqu'un chargé de la prendre.
Le premier message public d'Intermarché, transmis à BleepingComputer, est cohérent avec cette lecture : l'enseigne y évoquait une cyberattaque « touchant un prestataire qui gère les systèmes frigorifiques des magasins ». L'équipement se trouvait dans les murs du magasin, mais l'exploitation dépendait d'un tiers.
Dans ce modèle, chacun dispose d'une partie du pouvoir et d'une bonne raison de croire que le reste relève d'un autre. Le magasin a acheté une installation de froid, pas un serveur exposé sur Internet. Le frigoriste vend de la disponibilité du froid, et l'accès à distance est son outil de travail. Le fabricant publie des correctifs et des avis de fin de vie, puis s'en remet à ses clients. Ce constat ne prête à aucun acteur nommé une négligence. Il décrit le partage des rôles que les déclarations publiques laissent voir. Le contrôleur était présent physiquement, mais aucun acteur n'avait la responsabilité de l'éteindre.
L'avertissement existait, il n'avait pas de destinataire
L'avertissement avait été émis. Dans son bulletin « Tech Insider » d'octobre 2025, Danfoss rappelait que le gestionnaire AK SM 800 avait été « officiellement déclaré en fin de vie en mai 2021 ». Le bulletin annonçait la fin de tout service pour ces produits, en invoquant une nouvelle législation. Il citait deux précédents : seize supermarchés russes équipés d'AK SM 800 visés au début de la guerre, puis quarante magasins israéliens piratés, qui « manquaient tous d'une protection pare‑feu ou VPN adéquate ». La recommandation était explicite : remplacer ces équipements par le modèle AK SM 800A.
Le constat ne s'arrête pas aux modèles obsolètes. Des failles du modèle actuel AK‑SM 800A avaient été corrigées par Danfoss en 2025, et des chercheurs de la société Synacktiv disent, sur Public Sénat, avoir signalé dès 2023 une faille repérée lors de l'audit d'une enseigne. Aucune autorité n'a établi que l'une de ces failles ait servi le 11 octobre. Elles montrent cependant que l'information circulait dans le milieu technique bien avant l'attaque.
Un an d'avertissement n'a pas suffi parce que le bulletin s'adressait à une catégorie, les clients, et non à une personne capable d'engager une dépense. Une lettre technique en anglais, diffusée dans un circuit de distributeurs et d'installateurs, ne devient pas un arbitrage budgétaire dans un magasin indépendant. Le remplacement d'un gestionnaire de froid est un investissement. Le frigoriste peut le recommander, le fabricant l'exiger pour continuer à servir, mais seul le propriétaire du point de vente le paie. Faute de destinataire, l'avertissement est resté une information.
L'économie de l'insécurité (Ross Anderson, 2001)
Dans Why Information Security is Hard – An Economic Perspective, présenté à la 17e Annual Computer Security Applications Conference en décembre 2001, Ross Anderson, de l'université de Cambridge, soutient que l'insécurité informatique relève au moins autant d'incitations perverses que de défauts techniques. Il mobilise pour cela les externalités de réseau, l'asymétrie d'information, l'aléa moral et le transfert de responsabilité. Sa formule centrale : « where the party who is in a position to protect a system is not the party who would suffer the results of security failure, then problems may be expected » (lorsque la partie en mesure de protéger un système n'est pas celle qui subirait les conséquences de sa défaillance, des problèmes sont à prévoir). La sécurité échoue alors parce que celui qui peut agir n'a pas de raison de le faire, même lorsque les correctifs existent.
Celui qui pouvait couper n'était pas celui qui payait
Appliqué aux frigos, le cadre d'Anderson met chaque acteur face à sa propre perte. Le fabricant ne subit pas la perte des marchandises, et son incitation se limite à publier avis et correctifs. Le frigoriste télé‑administrant n'est pas propriétaire des stocks, et chaque coupure d'accès à distance alourdit son intervention. Le magasin supporte la totalité du dommage sans maîtriser la configuration réseau d'un équipement qu'il n'exploite pas lui‑même. Personne n'a commis de faute au sens courant. La structure des incitations a éloigné la décision de la perte.
La répartition des dommages le confirme. Les pertes déclarées sont comptées magasin par magasin, en dizaines ou centaines de milliers d'euros, dans des réseaux où beaucoup de points de vente appartiennent à des commerçants indépendants regroupés sous une enseigne. Intermarché a averti, selon l'AFP, que des polices d'assurance pourraient ne pas couvrir ce type d'incident en magasin. La perte arrive en bout de chaîne, chez l'acteur qui avait le moins de prise sur l'architecture.
Anderson relevait aussi que la situation se dégrade lorsque ceux qui évaluent un produit ne sont pas ceux qui souffriront de sa défaillance. Le contrôleur a été choisi, posé et maintenu par des professionnels du froid, jugés sur la stabilité des températures. La cybersécurité ne faisait pas partie des critères sur lesquels ces professionnels étaient jugés. Rien ne permet d'affirmer qu'un acteur donné ait ignoré le risque. L'économie du contrat ne le rémunérait simplement pas.
Target 2013 : la même porte, une autre pièce
Le cas d'école le plus proche a treize ans. Le 5 février 2014, Brian Krebs révélait, de sources proches de l'enquête, que les pirates de Target étaient entrés dans le réseau du distributeur américain le 15 novembre 2013 avec des identifiants volés à Fazio Mechanical Services, prestataire de chauffage, ventilation, climatisation et réfrigération (le rapport du Sénat américain cite, d'après le New York Times, un premier accès au réseau interne dès le 12 novembre). Selon ce même rapport du Sénat, Target a confirmé le 19 décembre 2013 l'exposition de quelque 40 millions de comptes de cartes de crédit et de débit, puis, le 10 janvier 2014, le vol de données personnelles concernant jusqu'à 70 millions de clients. Une source de Krebs dans la grande distribution expliquait que les fournisseurs doivent pouvoir se connecter à distance pour les mises à jour et les dépannages, et que confier ce support au prestataire évite de recruter.
Le 26 mars 2014, le rapport de la commission du Commerce du Sénat américain, « A "Kill Chain" Analysis of the 2013 Target Data Breach », relevait que Target avait donné un accès réseau à Fazio Mechanical, établi à Sharpsburg (Pennsylvanie) et spécialisé dans la réfrigération pour supermarchés de la région médio‑atlantique, et que son équipe de sécurité n'avait ni réagi aux alertes urgentes émises par l'outil de détection FireEye à chaque installation du logiciel d'exfiltration, ni laissé cet outil supprimer automatiquement le logiciel malveillant. Le même rapport indique que Fazio disposait d'un accès à distance au réseau de Target pour la facturation électronique, la soumission des contrats et la gestion de projets, et Fazio Mechanical précisait de son côté qu'il n'assurait pas la surveillance à distance des installations de Target. Le partage des rôles faisait déjà l'objet d'un désaccord après l'incident.
La structure est la même : un accès technique ouvert pour un tiers du froid, dont aucune direction ne s'est appropriée le risque. La différence tient à la cible. En 2013, l'accès du frigoriste servait de porte vers les caisses. En 2026, c'est le froid lui‑même qui a été visé. En treize ans, la question de la gouvernance n'a pas changé. Ce qui a changé, c'est que la perte est désormais physique et se constate dans les rayons.
Partout où un équipement métier est télé‑administré par un tiers
Le mécanisme se décrit sans aucune marque. Un équipement connecté, acheté par une entité, exploité par un prestataire et mis à jour par un fabricant, n'a pas de propriétaire du risque. L'alerte de fin de vie s'adresse alors à des acteurs dont aucun ne peut à la fois décider et payer. Quatre conditions suffisent à le reproduire. L'équipement est rangé dans les achats techniques plutôt que dans le parc informatique. Son accès à distance est un outil de travail du prestataire, couvert par son contrat de service. Sa durée de vie physique dépasse de loin la durée de support du logiciel. Enfin, sa défaillance coûte à l'exploitant final et non à ceux qui l'ont choisi ou paramétré.
Ces conditions se retrouvent bien au‑delà de la distribution alimentaire. Elles concernent la gestion technique des bâtiments, les automates des stations de traitement d'eau, les équipements biomédicaux des hôpitaux, les bornes de recharge ou les contrôles d'accès d'un siège social. Dans une organisation quelconque, les signes sont observables. Un inventaire informatique ne mentionne aucun équipement de bâtiment. Un contrat de maintenance prévoit un délai d'intervention mais aucune obligation de mise à jour. Une notice de fin de vie n'a été versée à aucun registre des risques. Et la question « qui peut couper cet accès cette nuit ? » reçoit trois réponses différentes, ou aucune.
Grille de lecture
- Pour chaque équipement connecté du site, quelle fonction nommée figure comme responsable dans l'inventaire des actifs ?
- Le contrat de maintenance prévoit‑il une obligation de mise à jour logicielle, ou seulement un délai de dépannage ?
- Les avis de fin de vie des fabricants parviennent‑ils à une instance qui arbitre des budgets d'investissement ?
- Qui est habilité à couper l'accès à distance d'un prestataire, et en combien de temps ?
- Si l'équipement est détourné, quelle entité supporte la perte, et cette entité a‑t‑elle participé à son choix ?
Ce que les compteurs diront d'ici à 2027
La nuit du 11 octobre a eu ses coupables présumés, que l'enquête de l'OFAC nommera peut‑être. Elle a surtout montré un risque sans propriétaire. Les incitations ont éloigné la décision de la perte, comme Anderson le décrivait en 2001, et le fabricant avait averti un an plus tôt sans que son message atteigne quelqu'un capable de décider. Changer de pirates ne changera rien à cette situation. Elle n'évoluera que lorsqu'un acteur acceptera de prendre ce risque à sa charge.
Cela se mesure de l'extérieur. Le 12 octobre 2026, Baptiste Robert, dirigeant de la société Predicta Lab, comptait selon BleepingComputer 2 752 systèmes Danfoss exposés sur Internet, dont 1 590 en France. Si un propriétaire du risque se dessine, le nombre d'interfaces Danfoss, Copeland et Dixell exposées en France, mesurable par les moteurs de recherche d'objets connectés, devrait être au moins divisé par deux d'ici au 30 avril 2027. En outre, avant le 31 octobre 2027, au moins une fédération ou une grande enseigne devrait annoncer un inventaire ou un plan de remplacement des contrôleurs, avec un responsable désigné. Si ces chiffres stagnent, cela indiquera que le frigo n'a toujours pas de propriétaire.
Note méthodologique
Les faits reposent d'abord sur l'alerte CERTFR‑2026‑ALE‑012 (version du 16 octobre 2026) et sur le bulletin Danfoss d'octobre 2025, puis sur l'AFP, Reuters, franceinfo, LSA, L'Usine Nouvelle et la presse informatique. Le vecteur (compromission à distance des contrôleurs) est un fait établi par le CERT‑FR. En revanche, la faille exploitée, l'auteur et le rôle de l'obsolescence sont attribués à leurs sources. Le nombre de magasins diverge selon les sources (300 Intermarché et Netto selon l'AFP, environ 150 selon Reuters, environ 700 au total selon le ministre) : l'auteur retient la fourchette et signale qu'aucun décompte n'est consolidé. Le cadre d'Anderson et la lecture du partage des rôles sont des choix d'interprétation de l'auteur, fondés sur des déclarations publiques et non sur des documents internes d'enseignes. Les faits sont arrêtés au 20 octobre 2026. Recherche de sources, croisement des données et structuration du raisonnement s'appuient sur une assistance par intelligence artificielle. Le choix de l'angle et du cadre théorique, la vérification des sources, les arbitrages et l'établissement du texte final relèvent de l'auteur.
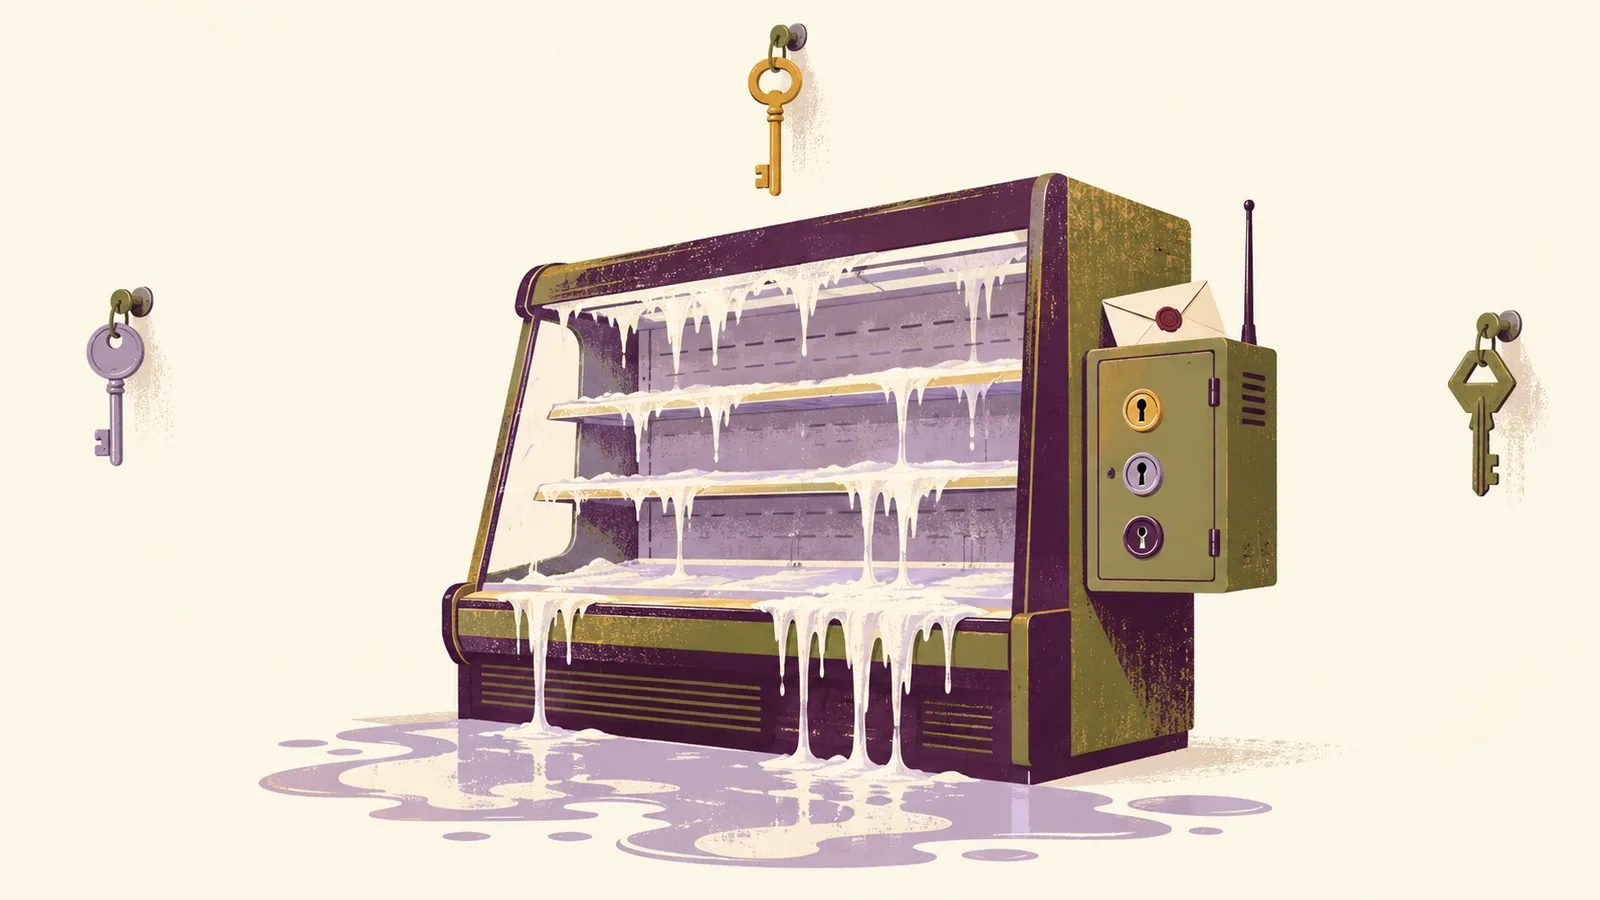
image générée par IA (ChatGPT Images 2.5)
Sources
Documents d'autorités et d'organisations
- CERT‑FR (ANSSI), « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération », CERTFR‑2026‑ALE‑012, première version 12 octobre 2026, dernière version 16 octobre 2026, consulté le 20 octobre 2026, https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
- Danfoss, « Tech Insider October 2025 », octobre 2025, consulté le 20 octobre 2026, https://www.danfoss.com/en/service-and-support/articles/dcs/tech-insider-october-2025/
Presse de référence
- franceinfo avec AFP, « Un piratage "pas si sophistiqué que ça" : ce que l'on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés », 13 octobre 2026, https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/un-piratage-pas-si-sophistique-que-ca-ce-que-l-on-sait-de-la-cyberattaque-qui-a-fait-monter-en-temperature-les-frigos-de-supermarches_8235061.html
- franceinfo, « Des centaines de frigos mis hors service après une cyberattaque contre les supermarchés », 12 octobre 2026, https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-centaines-de-frigos-mis-hors-service-apres-une-cyberattaque-contre-les-supermarches_8234473.html
- AFP, repris par La Libre Belgique, « Des supermarchés français touchés par une cyberattaque inédite de leurs installations frigorifiques », 12 octobre 2026, https://www.lalibre.be/dernieres-depeches/2026/10/12/des-supermarches-francais-touches-par-une-cyberattaque-inedite-de-leurs-installations-frigorifiques-TRPRUN2A5VH2BFX7SOKZEXGIEY/
- AFP, repris par France 24, « 'Unprecedented' cyberattack targets refrigeration units at hundreds of French supermarkets », 12 octobre 2026, https://www.france24.com/en/france/20261012-french-supermarket-chains-say-cyberattack-shut-down-refrigerators
- Reuters, repris par NBC News, « Investigators hunt hackers who heated French supermarket fridges, sparking fires and spoiling food », 13 octobre 2026, https://www.nbcnews.com/world/europe/hackers-heat-french-supermarket-fridges-sparking-fires-spoiling-food-rcna603151
- Reuters, repris par Yahoo Finance UK, « Investigators hunt French supermarket fridge hackers, no claim of responsibility », 13 octobre 2026, https://uk.finance.yahoo.com/news/investigators-hunt-french-supermarket-fridge-115036078.html
- Connor Jones, The Register, « Cyberattacks crank French supermarket refrigeration systems up to 50°C », 13 octobre 2026, https://www.theregister.com/security/2026/10/13/cyberattacks-crank-french-supermarket-refrigeration-systems-up-to-50c/5302784
- Sergiu Gatlan, BleepingComputer, « Cyberattack shuts down refrigerators at French supermarkets », 12 octobre 2026, https://www.bleepingcomputer.com/news/security/cyberattack-shuts-down-refrigerators-at-french-supermarkets/
- L'Usine Digitale, « Frigos de supermarchés sabotés : des contrôleurs Danfoss obsolètes, des failles documentées et des responsabilités à éclaircir », octobre 2026, consulté le 20 octobre 2026, https://www.usine-digitale.fr/cybersecurite/frigos-de-supermarches-sabotes-des-controleurs-danfoss-obsoletes-des-failles-documentees-et-des-responsabilites-a-eclaircir.OUL4TOPO3BFNTNXUC4QILX3OAY.html
- LSA, « Cyberattaque des frigos : le récit étape par étape du hacking de 700 magasins », octobre 2026, consulté le 20 octobre 2026, https://www.lsa-conso.fr/distributeurs-alimentaires/cyberattaque-des-frigos-le-recit-etape-par-etape-du-hacking-de-700-magasins.BCQSRBNCHZBUXKK355FO3UAXXM.html
- L'Usine Nouvelle, « « D'une banalité absurde » : le piratage des frigos de supermarchés, signal d'une dette numérique qui s'accumule pour l'industrie », 19 octobre 2026, https://www.usinenouvelle.com/cybersecurite/dune-banalite-absurde-le-piratage-des-frigos-de-supermarches-signal-dune-dette-numerique-qui-saccumule-pour-lindustrie.AJ3VNA6SPRHBRN732HSGPDLELA.html
- Public Sénat, « Cyberattaque contre des frigos connectés de supermarchés : « Des systèmes de réfrigération exposés sur Internet », alertent des experts en cybersécurité », 13 octobre 2026, https://www.publicsenat.fr/actualites/politique/cyberattaque-contre-des-frigos-connectes-de-supermarches-des-systemes-de-refrigeration-exposes-sur-internet-alertent-des-experts-en-cybersecurite
- LeMagIT, « Cyberhebdo du 16 octobre 2026 : une semaine violente, en France et au‑delà », 16 octobre 2026, https://www.lemagit.fr/actualites/366652455/Cyberhebdo-du-16-octobre-2026-une-semaine-violente-en-France-et-au-dela
Cadre théorique
- Ross Anderson, « Why Information Security is Hard – An Economic Perspective », Proceedings of the 17th Annual Computer Security Applications Conference (ACSAC), 10 décembre 2001, p. 358‑365, DOI 10.1109/ACSAC.2001.991552, https://www.acsac.org/2001/papers/110.pdf
Parallèle historique
- Brian Krebs, KrebsOnSecurity, « Target Hackers Broke in Via HVAC Company », 5 février 2014, https://krebsonsecurity.com/2014/02/target-hackers-broke-in-via-hvac-company/
- U.S. Senate, Committee on Commerce, Science and Transportation, « A "Kill Chain" Analysis of the 2013 Target Data Breach », Majority Staff Report for Chairman Rockefeller, 26 mars 2014, https://www.commerce.senate.gov/wp-content/uploads/media/doc/2014%200325%20Target%20Kill%20Chain%20Analysis.pdf