Gouvernance des SI · Gouvernance & transformations · · 14 min
Frigos piratés, acte II : l'alerte bute sur le franchisé
Dans la nuit du 1er au 2 novembre 2026, des contrôleurs de froid ont été détournés dans des supermarchés de neuf pays européens. Trois semaines plus tôt, une alerte publique du CERT-FR nommait déjà les équipements visés. Bruxelles y voit une tentative délibérée de perturber la chaîne alimentaire. Les enseignes, elles, situent les magasins touchés hors de leur réseau central, chez un indépendant ou chez un prestataire. Entre une alerte nationale et l'armoire frigorifique d'un magasin franchisé, aucune ligne hiérarchique ne court. La forme plurielle décrite par Jeffrey Bradach permet de lire ce trajet interrompu.
La deuxième vague, telle que l'Europe l'a vue à la date du 3 novembre 2026
Lundi 2 novembre, dans un magasin ICA franchisé de Stockholm, la responsable des ventes, Engla Ingwall, a reçu les journalistes de Reuters devant des congélateurs vidés. L'attaque avait eu lieu vers 2 heures du matin et n'a été remarquée que plusieurs heures plus tard. « There has been a cyberattack and all our freezers reached 50 degrees » (« Il y a eu une cyberattaque et tous nos congélateurs ont atteint 50 degrés »), a-t-elle déclaré.
La même nuit, en Belgique, une quarantaine de magasins Delhaize ont vu leurs frigos et congélateurs passer en mode dégivrage, selon The Register et Euronews. Carrefour Belgique a compté 15 magasins touchés sur 700, Intermarché une quinzaine, et le groupe Colruyt cinq magasins Spar. IKEA a signalé son seul magasin de Mons. En Suède, Coop a fait état de six magasins sur quelque 800, selon l'AFP, et ICA d'un nombre limité de magasins. En Irlande, le grossiste Musgrave a indiqué à RTÉ que 13 magasins SuperValu avaient été atteints, et que l'incident se limitait à un modèle précis d'installation frigorifique. Au Portugal, le groupement des Mousquetaires a confirmé à l'AFP des incidents dans sept magasins Intermarché. Le 3 novembre, Euronews recensait neuf pays touchés : la Belgique, l'Estonie, la Finlande, l'Irlande, l'Italie, le Luxembourg, les Pays-Bas, le Portugal et la Suède. Le parquet fédéral belge a ouvert une enquête.
Aucune perte consolidée n'est publiée. Euronews rapporte, d'après des médias belges, environ 100 000 euros de denrées jetées en Belgique. Ce montant est une valeur de stock détruit, non une perte d'exploitation. Luc De Laet, fondateur de la chaîne de boucheries De Laet & Van Haver, a estimé auprès de Reuters à environ 15 000 euros la viande perdue dans son seul magasin.
La séquence a un précédent immédiat. Dans la nuit du 11 au 12 octobre, au moins 300 magasins Intermarché et Netto, moins d'une centaine de magasins U, plusieurs E.Leclerc et une trentaine de Monoprix avaient subi la même manipulation. Le 12 octobre, le CERT-FR (centre gouvernemental de veille et de réponse aux attaques informatiques) a publié une alerte visant les contrôleurs Danfoss des séries AK-SM et AK-SC. Le lendemain, il l'a étendue aux superviseurs Copeland et Dixell xweb. Le 21 octobre, le directeur général de l'ANSSI, Vincent Strubel, a été entendu par la commission des affaires étrangères et de la défense du Sénat. Selon le compte rendu de Le Monde Informatique, il a écarté l'hypothèse d'une technique avancée. Les systèmes attaqués étaient joignables depuis Internet, sans pare-feu ni segmentation, et protégés par des mots de passe faibles.
Le récit qui s'est imposé tient en deux registres. Le premier est géopolitique. Le commissaire européen à l'Agriculture, Christophe Hansen, y voit une « tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire et de saper la confiance des consommateurs ». Le second est technique : une hygiène élémentaire défaillante et des équipements anciens. Les deux laissent de côté la même question. Qui, dans chaque enseigne, a reçu l'alerte du 12 octobre ? Et qui avait la main sur les contrôleurs atteints le 2 novembre ?
L'alerte du 12 octobre nommait des équipements, pas leurs détenteurs
Le bulletin CERTFR-2026-ALE-012 liste quatre familles de matériels. Il rappelle que « l'exposition d'une interface de gestion sur Internet est contraire aux bonnes pratiques » et prévient que des campagnes d'attaques sont « probablement toujours en cours ». Ses recommandations s'adressent à l'exploitant, qui doit supprimer l'exposition et passer par un réseau privé chiffré. En urgence, l'exploitant peut aussi filtrer les adresses des « prestataires frigoristes ». Le bulletin lui demande enfin de « vérifier les conditions contractuelles d'assurance avant de couper la remontée des données Internet vers le prestataire frigoriste ».
Le texte s'adresse donc à celui qui détient l'équipement, accompagné de son frigoriste et de son assureur. Il ne s'adresse jamais à une marque. Devant les sénateurs, selon Le Monde Informatique, Vincent Strubel a décrit la limite du dispositif. L'ANSSI peut alerter et conseiller, mais elle ne peut pas imposer à la grande distribution des règles de raccordement de ses installations frigorifiques. Leur sécurisation reste à la main des enseignes et de leurs prestataires.
L'efficacité d'un tel document dépend du trajet entre son lecteur et le détenteur réel de la machine. L'adaptation était engagée, mais pas achevée. Danfoss a indiqué à Reuters travailler avec ses clients à des correctifs. L'installateur belge Sabcobel a déclaré, selon Euronews, avoir commencé à sécuriser ses installations après l'attaque d'octobre. Certains systèmes n'avaient pourtant pas encore été mis à niveau, et ils figurent parmi ceux touchés le 2 novembre.
Les enseignes situent elles-mêmes les magasins touchés hors de leur périmètre
Les premières déclarations des groupes ont un trait commun. ICA a évoqué un petit nombre de magasins « operating outside ICA's central network » (« fonctionnant hors du réseau central d'ICA »), selon The Register. Sa porte-parole a ajouté, selon l'AFP citée par Euronews, que tous les magasins touchés étaient reliés à un système externe de pilotage du froid fourni par Danfoss. Colruyt a précisé à franceinfo que les cinq Spar concernés étaient « des indépendants qui ont leur propre fournisseur et propres systèmes de réfrigération ». Reuters rappelle que le groupe exploite l'enseigne en Belgique sous un système de franchise. Au Portugal, les Mousquetaires estiment que l'attaque visait un prestataire externe chargé des installations frigorifiques. Coop a indiqué que ses magasins touchés restaient reliés à un réseau mobile de génération antérieure, plutôt qu'au système mis à jour. IKEA, enfin, a expliqué que son magasin de Mons recourt à un autre prestataire que ses autres magasins.
Ces déclarations dessinent deux frontières qui se superposent. La première est une frontière de propriété : le magasin est indépendant ou franchisé. La seconde est une frontière d'exploitation : le système est externe, le prestataire est un tiers, le réseau est resté à l'ancienne génération. La lecture loyale impose une réserve. Ces déclarations sont aussi des communications de crise, qui bornent l'exposition de la marque. Elles n'établissent pas que le statut de franchisé a causé la compromission. Le cas d'ICA suggère même que le facteur commun serait le système de pilotage externe, plutôt que la propriété du magasin. Les deux frontières mènent pourtant au même endroit : l'équipement atteint se trouvait chaque fois hors de la ligne d'autorité de l'enseigne.
La répartition des effets suit la même ligne. La marque porte le nom dans les titres et dans la déclaration de la Commission. À Overijse, le gérant d'un Proxy Delhaize, Diego Louwers, a expliqué à RTL Info, cité par The Register, devoir jeter l'intégralité de ses produits frais et surgelés. Bruxelles qualifie l'ensemble d'attaque contre l'approvisionnement alimentaire. Le réglage décisif de cet approvisionnement est pourtant détenu, magasin par magasin, par des milliers d'exploitants locaux et par leurs prestataires.
La forme plurielle adapte vite sa moitié intégrée, lentement l'autre
Concept : la forme plurielle (Jeffrey L. Bradach, 1997)
Dans « Using the Plural Form in the Management of Restaurant Chains » (Administrative Science Quarterly, juin 1997), Jeffrey Bradach étudie, entre la fin 1989 et le début 1991, cinq grandes chaînes de restauration américaines. Chacune exploite à la fois des unités en propre et des unités franchisées. Il y identifie deux défis de gestion : maintenir l'uniformité entre les unités, et conduire des adaptations qui valent pour le système entier. La combinaison des deux statuts y répond par quatre processus. Les franchisés imitent le modèle intégré, les deux parties s'émulent en comparant leurs performances, les carrières diffusent une culture commune, et chaque partie apprend de l'autre. Une chaîne, conclut-il, est plus que la somme de ses unités. Le changement n'y circule pourtant pas de la même façon dans les deux parties. Il descend par l'autorité dans les unités possédées. Dans les unités franchisées, il passe par la persuasion, appuyée sur les données et l'exemple des unités en propre.
L'alerte du 12 octobre pose exactement le second de ces défis : une adaptation qui vaut pour tout le système. Un même changement devait atteindre toutes les unités qui portent la marque. Il fallait couper l'exposition, passer par un accès chiffré, changer les mots de passe et mettre à jour l'équipement. Dans la partie intégrée, une consigne de la direction informatique suffit, puisque le siège détient le réseau, les machines et le contrat de maintenance.
Dans la partie franchisée, Bradach relève que le contrat donne rarement à la chaîne le droit d'imposer un changement. Il note aussi qu'aucune des chaînes étudiées ne raccordait ses franchisés à son système d'information de gestion. Transposé à la distribution, ce constat signifie que le siège ne voit pas, depuis ses propres outils, l'état technique des unités qu'il ne possède pas. La consigne doit alors convaincre un entrepreneur, passer par son frigoriste et s'accorder avec son assureur. Le prestataire externe ajoute un maillon, puisqu'il relève de son propre contrat. La formule d'ICA sur le « réseau central » décrit précisément la frontière entre ces deux régimes.
Bradach rapporte un adage du secteur qui résume cette frontière : « we sell franchisees and tell company managers » (« on vend aux franchisés, on donne des ordres aux gérants des unités en propre »). Il en nomme aussi le revers. Les dirigeants qu'il a interrogés reconnaissaient que la participation des franchisés ralentit la décision. Une chaîne avait même inscrit dans son contrat que les franchisés n'étaient pas tenus d'appliquer un changement plus vite que les unités en propre. En temps ordinaire, préférer la persuasion à l'ordre fait la robustesse d'une chaîne. Ce choix devient une lenteur lorsque le changement est une mesure de sécurité à prendre en trois semaines. Le couplage lâche de Karl Weick (1976) nommerait la faiblesse du lien entre siège et magasin. La forme plurielle a l'avantage de dire par où le changement passe, et par où il ne passe pas.
Le NHS de 2017 avait déjà montré une alerte sans prise sur ses destinataires
Le 12 mai 2017, le rançongiciel WannaCry a touché le service de santé anglais. Le rapport du National Audit Office (NAO), publié en octobre 2017, décrit une architecture voisine. Les organismes locaux, comme les trusts hospitaliers, répondaient de la sécurité de leurs informations. En mars et avril 2017, NHS Digital avait émis des alertes critiques demandant d'appliquer le correctif qui aurait empêché l'infection. Avant le 12 mai, le ministère ne disposait d'aucun mécanisme formel pour vérifier que les organismes suivaient ses consignes. NHS Digital avait évalué sur place 88 trusts sur 236. Aucun n'avait réussi l'évaluation, et l'agence ne pouvait imposer aucune mesure corrective.
Selon le NAO, au moins 80 trusts sur 236 ont été touchés, dont 34 infectés et privés de leurs postes, ainsi que 595 cabinets de médecine générale. NHS England a estimé à environ 19 494 le nombre de rendez-vous annulés, par extrapolation à partir des annulations effectivement recensées. Après l'attaque, NHS England a exigé des établissements qu'ils confirment les actions menées, créant après coup le mécanisme de vérification qui manquait. La revue conduite par William Smart, directeur des systèmes d'information du secteur, a formulé 22 recommandations en février 2018.
La structure est la même. Un centre émet l'alerte et porte le nom que la presse retient, tandis que des entités locales détiennent les machines et décident d'agir. La différence aggrave le cas de la distribution. Les trusts restent des organismes publics d'un même système. Les franchisés sont des entreprises indépendantes, liées à l'enseigne par un contrat commercial, et leurs prestataires le sont par un autre.
Partout où la marque couvre plus que la hiérarchie, l'alerte s'arrête au même seuil
Le mécanisme se formule sans enseigne. Un réseau présente un nom unique au public, mais ses équipements sont détenus ou entretenus par des entités hors de sa hiérarchie. Une alerte adressée aux « exploitants de l'équipement X » atteint alors la tête du réseau et s'arrête à sa frontière contractuelle. La marque supporte le risque d'image, l'unité supporte la perte, et aucun acteur n'a pour fonction de faire suivre l'alerte jusqu'à la machine.
Quatre conditions suffisent à le reproduire. Le détenteur de l'équipement diffère de la marque. La maintenance ou le pilotage à distance est confié à un prestataire choisi localement. Le contrat de réseau ne donne à la tête aucun droit d'inventaire ni d'instruction sur les équipements techniques connectés. Enfin, l'alerte désigne un produit, et non un propriétaire. Ces conditions se retrouvent bien au-delà de l'alimentaire : réseaux d'hôtels sous contrat de gestion, groupements de pharmacies, concessions automobiles, agences de mutuelles ou de banques coopératives, collectivités adhérentes d'un syndicat informatique.
Les signes sont visibles de l'extérieur. Les communications de crise distinguent un « réseau central » des unités qui n'en relèvent pas. Les premiers décomptes viennent des magasins eux-mêmes, avant de venir du siège. Le nombre d'unités touchées est donné en ordre de grandeur, signe qu'aucun inventaire ne relie la marque aux équipements.
Grille de lecture
- Le jour d'une alerte, la tête de réseau peut-elle dire combien d'unités sous sa marque utilisent l'équipement nommé ?
- Le contrat de franchise ou d'affiliation mentionne-t-il les équipements techniques connectés et leur maintenance à distance ?
- Quelle fonction du siège reçoit les alertes des CERT, et vers quels destinataires hors hiérarchie les retransmet-elle ?
- Les prestataires de maintenance des unités figurent-ils dans un registre tenu par la tête de réseau ?
- Les communications de crise de l'enseigne distinguent-elles des unités « hors réseau central » ?
Le congélateur de Stockholm, indicateur à suivre
Le magasin ICA de Stockholm porte le nom d'une enseigne que la Commission européenne range désormais parmi les maillons de l'approvisionnement alimentaire. C'est pourtant seul qu'il a jeté son stock un lundi matin. Entre ces deux échelles, l'alerte du 12 octobre n'avait aucun chemin obligatoire.
Si le mécanisme décrit ici est juste, un indicateur doit apparaître sans information interne. D'ici au 30 juin 2027, ICA Gruppen, Ahold Delhaize et Colruyt Group publieront leurs rapports annuels 2026. Ils diront si les équipements frigorifiques des magasins franchisés ou affiliés, et leurs prestataires, entrent dans le périmètre de gestion du risque cyber, par une clause, un inventaire ou une exigence imposée aux exploitants. Leur silence sur ce point signalerait que la frontière observée le 2 novembre est restée en place.
Note méthodologique
Les faits reposent sur des documents d'autorités : le bulletin du CERT-FR, le compte rendu du Sénat, le rapport du National Audit Office et le document de séance de NHS England. Ils reposent aussi sur la presse de référence : Reuters, l'AFP reprise par franceinfo et Euronews, The Register, RTÉ, Next, Le Monde Informatique et Dagligvarunytt.
Aucun lien causal entre le statut de franchisé et la compromission n'est affirmé. Les déclarations des enseignes désignent tantôt la propriété du magasin, tantôt un système ou un prestataire externe. L'auteur les traite comme des indices d'une même frontière d'autorité, non comme des causes établies.
Plusieurs divergences sont arbitrées. Pour Coop, l'auteur retient six magasins avec l'AFP, The Register et la presse suédoise, alors que Reuters en donne sept sur 800. Le nombre de pays touchés varie de cinq à neuf selon l'heure de publication des sources. Les températures relevées vont de 50 °C selon Reuters à 70 °C selon des médias belges cités par Euronews. Le montant de 100 000 euros n'est pas consolidé. Les faits sont arrêtés au 3 novembre 2026.
Le couplage lâche de Weick ayant déjà servi de cadre central sur ce site, l'auteur a retenu la forme plurielle de Bradach et laissé Weick en appui. Bradach a établi son modèle sur des chaînes de restauration à la fin des années 1980. Sa transposition aux réseaux de distribution et à leurs équipements connectés relève de l'auteur.
Recherche de sources, croisement des données et structuration du raisonnement s'appuient sur une assistance par intelligence artificielle. Le choix de l'angle et du cadre théorique, la vérification des sources, les arbitrages et l'établissement du texte final relèvent de l'auteur.
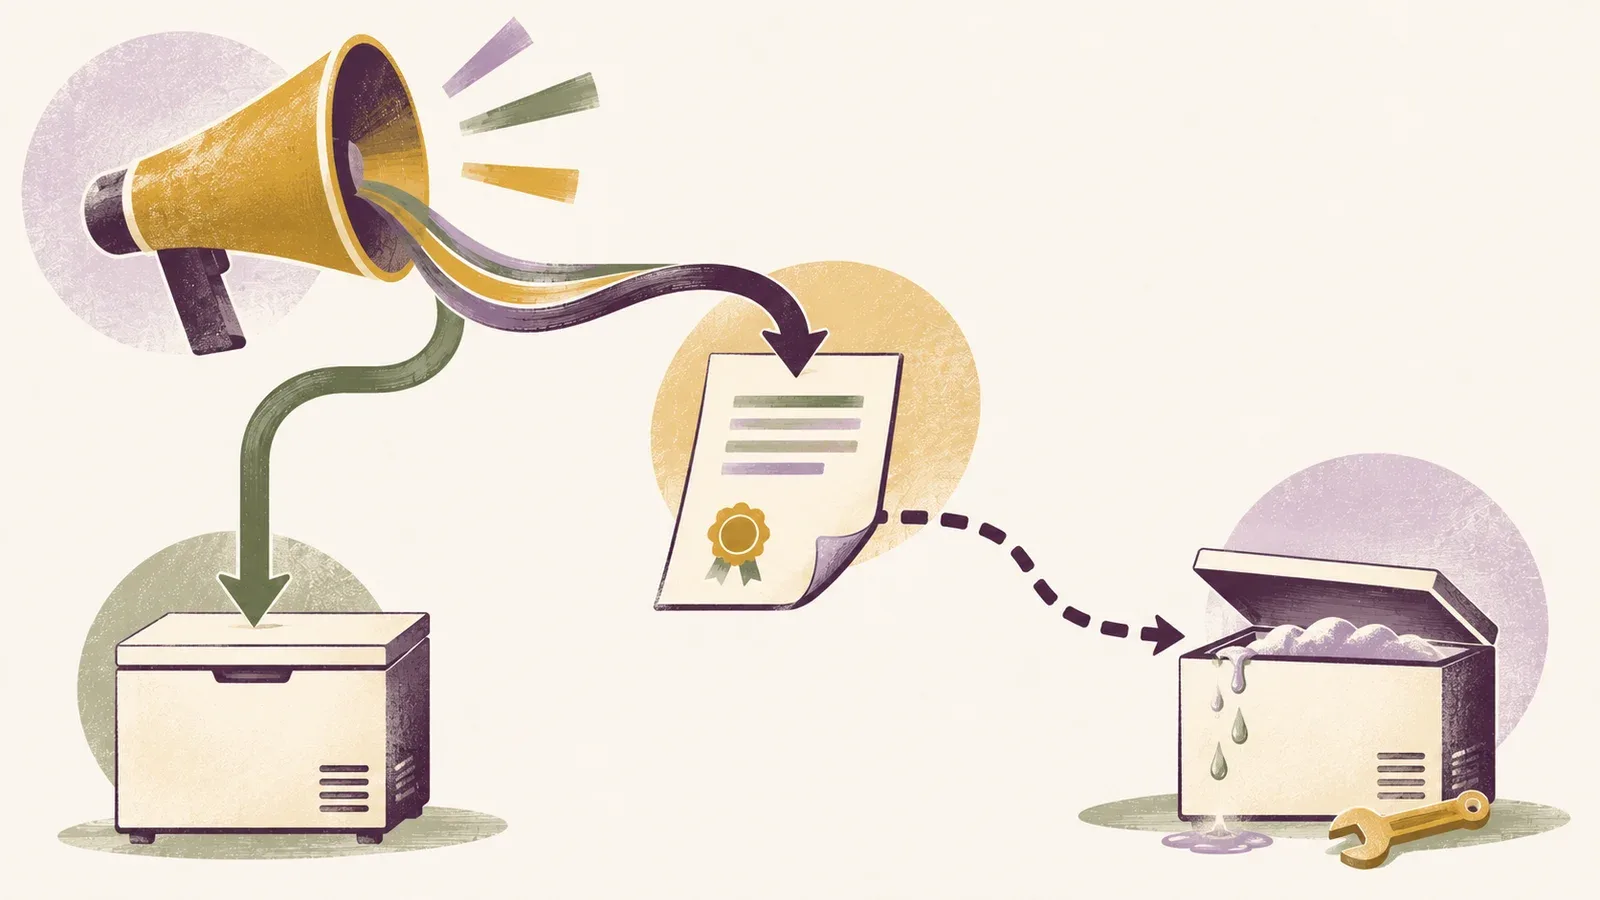
image générée par IA (ChatGPT Images 2.5)
Sources
Documents d'autorités et des organisations
CERT-FR (ANSSI), « Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération », bulletin CERTFR-2026-ALE-012, 12 octobre 2026 (dernière version du 16 octobre 2026), https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
Sénat, commission des affaires étrangères, de la défense et des forces armées, « Audition de MM. Nicolas Roche, secrétaire général du SGDSN, Vincent Strubel, directeur général de l'ANSSI et Mme Anne-Sophie Dhiver, cheffe adjointe du service Viginum », réunion du 21 octobre 2026, https://www.senat.fr/compte-rendu-commissions/20261019/etran.html
Presse de référence
Reuters (Marie Mannes, Helen Reid, Louise Rasmussen), repris par Euronext, « New cyberattack on supermarket fridges sweeps across Europe », 2 novembre 2026, https://live.euronext.com/en/financial-news/new-cyberattack-supermarket-fridges-sweeps-across-europe
franceinfo avec AFP, « L'UE dénonce "des cyberattaques répétées extrêmement préoccupantes" après une nouvelle panne de réfrigérateurs dans des supermarchés de plusieurs Etats membres », 2 novembre 2026, https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/des-refrigerateurs-affectes-par-une-cyberattaque-dans-des-magasins-carrefour-en-belgique-des-incidents-signales-dans-d-autres-enseignes_8264036.html
Jonathan Benton et AFP, Euronews, « Which countries in Europe have been hit by supermarket fridge cyber incidents? », 3 novembre 2026, https://www.euronews.com/2026/11/03/which-countries-in-europe-have-been-hit-by-supermarket-fridge-cyber-incidents
Jonathan Benton, Euronews, « Cyberattaque contre des supermarchés belges : des frigos sabotés », 2 novembre 2026, https://fr.euronews.com/2026/11/02/cyberattaque-contre-des-supermarches-belges-des-frigos-sabotes
Connor Jones, The Register, « Frozen part II: Hackers remotely defrost produce in Euro supermarkets ... again », 2 novembre 2026, https://www.theregister.com/cyber-crime/2026/11/02/frozen-part-ii-hackers-remotely-defrost-produce-in-euro-supermarkets-again/5306924
Eleanor Burnhill, RTÉ, « Issues with refrigeration systems at 13 SuperValu stores after hack now resolved », 2 novembre 2026, https://www.rte.ie/news/business/2026/1102/1597612-13-supervalu-stores-hit-by-suspected-cyber-attack/
Mickael Bazoge, Next, « Après la France, des pannes de frigos dans plusieurs enseignes en Europe », 2 novembre 2026, https://next.ink/265228/apres-la-france-des-pannes-de-frigos-dans-plusieurs-enseignes-en-europe/
Dagligvarunytt, « Butiker inom Ica och Coop drabbade i misstänkt hackerattack », 2 novembre 2026, https://www.dagligvarunytt.se/i-butik/sakerhet/butiker-inom-ica-och-coop-drabbade-i-misstankt-hackerattack/
Louise Costa, Le Monde Informatique, « Frigos de supermarchés piratés : l'Anssi pointe des failles de sécurité élémentaires », 22 octobre 2026, https://www.lemondeinformatique.fr/actualites/lire-frigos-de-supermarches-pirates-l-anssi-pointe-des-failles-de-securite-elementaires-100864.html
Cadres théoriques
Jeffrey L. Bradach, « Using the Plural Form in the Management of Restaurant Chains », Administrative Science Quarterly, vol. 42, n° 2, juin 1997, p. 276-303, https://doi.org/10.2307/2393921
Karl E. Weick, « Educational Organizations as Loosely Coupled Systems », Administrative Science Quarterly, vol. 21, n° 1, mars 1976, https://doi.org/10.2307/2391875
Parallèle historique
National Audit Office (Comptroller and Auditor General), « Investigation: WannaCry cyber attack and the NHS », HC 414, 24 octobre 2017, https://www.nao.org.uk/wp-content/uploads/2017/10/Investigation-WannaCry-cyber-attack-and-the-NHS.pdf
William Smart, Chief Information Officer for Health and Social Care, « Lessons learned review of the WannaCry Ransomware Cyber Attack », 1er février 2018, https://www.england.nhs.uk/wp-content/uploads/2018/02/lessons-learned-review-wannacry-ransomware-cyber-attack-cio-review.pdf
NHS England, document de séance « Lessons learned review of the WannaCry Ransomware Cyber Attack », séance du 8 février 2018, https://www.england.nhs.uk/wp-content/uploads/2018/02/06_pb_08_02_18-lessons-learned-review-wannacry-ransomware-cyber-attack.pdf