Gouvernance des SI · Gouvernance & transformations · · 12 min
Fnac Darty : le refus affiché, le traceur toujours actif
Le 29 octobre 2026, la CNIL a rendu publiques deux amendes d'un total de 7 millions d'euros contre des sociétés de Fnac Darty. Dans l'application mobile de la Fnac, un clic sur « Continuer sans accepter » n'empêchait pas l'envoi vers un domaine tiers d'un identifiant de l'utilisateur et des produits qu'il consultait. La presse a raconté une enseigne qui traçait malgré le refus. Le dossier montre un mécanisme plus ordinaire : un écart entre ce qu'une organisation affiche et ce que son système exécute. Seule l'observation du comportement de l'application l'a révélé, et la preuve de conformité est restée une déclaration.
Un bouton, des requêtes, deux amendes
À la date du 3 novembre 2026, les faits établis tiennent dans la délibération SAN-2026-015 de la formation restreinte de la CNIL (l'organe qui prononce les sanctions), adoptée le 22 octobre et publiée le 29. Le 15 septembre 2023, la CNIL est saisie d'une plainte de l'association None of Your Business (noyb).
Le 6 mars 2024, une délégation contrôle l'application en ligne, en reproduisant le parcours d'un utilisateur qui la télécharge, la lance et refuse le suivi. Après le clic sur « Continuer sans accepter », des requêtes partent vers un domaine dont le nom est occulté dans la décision publiée. Elles contiennent un identifiant attribué par la Fnac à l'utilisateur et les produits qu'il a consultés. Selon les sociétés, ces données servaient à personnaliser les recommandations et à entraîner l'algorithme qui les calcule.
FNAC DARTY PARTICIPATIONS ET SERVICES reçoit une amende administrative de 6 millions d'euros. FNAC DIRECT, qui exploite le site et l'application, reçoit une amende de 1 million. S'y ajoute une injonction de démontrer la mise en conformité, sous astreinte (une pénalité par jour de retard) de 10 000 euros par jour à l'issue d'un délai d'un mois suivant la notification.
Pour fonder la gravité, la formation restreinte retient deux éléments. Le premier est le refus exprimé et resté sans effet. Le second est l'audience de l'application : plus de 1,5 million de téléchargements en France entre mars 2023 et mars 2024, et 37 400 utilisateurs par jour en moyenne. Rapporté au chiffre d'affaires du groupe, d'environ 10 milliards d'euros en 2025 selon la délibération, le total représente moins d'un millième.
La couverture a suivi deux fils. Next a titré sur une enseigne qui « vous traçait quand même ». L'AFP a placé l'affaire dans la série des sanctions de la CNIL sur les cookies, après Google (325 millions d'euros) et Shein (150 millions) en 2025.
Sollicitée par l'agence, l'entreprise conteste l'analyse juridique et se réserve un recours. Elle évoque une « divergence d'interprétation » de l'article 82 de la loi Informatique et Libertés. Elle soutient que ces fonctionnalités prolongeaient son rôle de conseil sans relever de la publicité ciblée, et rejette la qualification de négligence.
La bannière annonçait le dépôt, la catégorie « nécessaire » l'organisait
Le récit d'un suivi dissimulé appelle une nuance. Au premier lancement, la fenêtre de recueil du consentement présentait certaines technologies comme nécessaires au fonctionnement et au conseil. Elle précisait ensuite : « En cliquant sur le bouton continuer sans accepter, ces derniers seront quand même déposés. »
L'interface encodait donc une classification, qui rangeait le conseil au client parmi l'indispensable. C'est cette classification que les sociétés défendent. Selon elles, guider l'utilisateur dans un vaste catalogue relève du strictement nécessaire, comme les rayons d'un magasin. Toujours selon elles, télécharger l'application puis accepter ses conditions vaut demande expresse du service.
La formation restreinte écarte l'argument pour une raison d'architecture autant que de droit. Produits personnalisés, produits complémentaires, produits similaires et entraînement de l'algorithme passaient tous par un traceur unique. Elle admet que l'affichage de produits similaires pourrait, en théorie, être jugé strictement nécessaire. Cette finalité ne pouvait cependant pas être isolée des autres, puisqu'elle empruntait la même opération. Un traceur à plusieurs fins n'échappe au consentement que si aucune ne l'exige.
L'épisode de 2023 éclaire la suite. Après la plainte, les sociétés ont revu leurs traceurs et identifié, selon leurs explications, le mauvais paramétrage d'un traceur sur Android, corrigé le 19 septembre 2023. Six mois plus tard, la délégation constatait les requêtes vers le domaine tiers. La correction avait porté sur un réglage. La catégorie « nécessaire » et le traceur unique, eux, restaient défendus à l'automne 2026.
Théorie professée et théorie d'usage (Chris Argyris et Donald Schön, 1974)
Dans « Theory in Practice: Increasing Professional Effectiveness » (1974), puis dans « Organizational Learning: A Theory of Action Perspective » (1978), Chris Argyris et Donald Schön distinguent deux théories de l'action. La théorie professée est celle qu'un individu ou une organisation énonce pour justifier ce qu'il fait. La théorie d'usage est celle qui gouverne réellement ses comportements. Elle ne se recueille pas par l'entretien : elle se reconstruit en observant ce qui est fait. Les deux divergent souvent à l'insu des intéressés. Argyris le résume en 1991 dans la Harvard Business Review : « people consistently act inconsistently » (« les gens agissent de manière constamment incohérente »). Il oppose enfin l'apprentissage en simple boucle, qui corrige l'action sans toucher aux normes qui la gouvernent, à l'apprentissage en double boucle, qui révise ces normes.
Ce que l'organisation dit et ce que le système fait
Appliquée au dossier, la distinction déplace la question. La théorie professée de l'application est lisible partout. Elle tient en une bannière qui offre de continuer sans accepter, une politique de protection des données et une catégorie « nécessaire » qui réserve le consentement aux usages publicitaires.
La théorie d'usage tient dans le comportement du logiciel : un traceur alimenté par la navigation, dont les requêtes partent quel que soit le choix exprimé. Les deux coexistent sans se heurter, parce qu'elles vivent en des lieux différents de l'organisation. L'une se trouve dans l'interface et les documents. L'autre se trouve dans le code et ses appels à des services tiers.
Le concept éclaire un second fait. Aucune pièce publique ne montre que l'écart ait été repéré avant la plainte. Il a été établi par une délégation qui a reproduit un parcours et regardé ce qui sortait du téléphone. C'est la méthode qu'Argyris oppose à l'entretien : observer ce qui est fait plutôt que demander ce qui est voulu.
Les réponses de l'entreprise relèvent de la simple boucle. En 2023, un paramètre est corrigé. En décembre 2024, l'API en cause (le connecteur qui échangeait les données avec le service tiers) est retirée, le 19 sur Android et le 20 sur iOS. Dans leurs secondes observations, les sociétés expliquent ce retrait par l'inefficacité de l'outil.
L'action change donc pour des raisons opérationnelles. La norme qui la gouvernait, elle, demeure défendue jusqu'à l'audience : ce qui compte comme nécessaire, et qui en décide. Dans ce dossier, seul le régulateur a ouvert la double boucle.
Une conformité prouvée sur papier reste une théorie professée
La partie la plus instructive de la décision porte sur la preuve. Les sociétés produisent deux pièces. La première justifie le retrait de l'API. La seconde est le courrier d'un cabinet de conseil qui décrit les évolutions prévues pour le nouvel outil de recommandation, déployé en janvier 2025. Les recommandations personnalisées y sont soumises au consentement, et l'algorithme y est alimenté par des données préalablement anonymisées.
La formation restreinte juge la description insuffisante : les sociétés « ne démontrent pas que les mesures évoquées ont à ce stade été mises en œuvre ». D'où la forme du dispositif. L'injonction ne prescrit pas un résultat. Elle exige d'en démontrer l'existence, justificatifs à l'appui, dans le mois.
En termes d'Argyris et Schön, le régulateur refuse qu'une théorie professée tienne lieu de preuve d'une théorie d'usage. Une analyse de cabinet dit ce que l'organisation entend faire. Elle ne dit rien de ce que fait l'application quand un utilisateur refuse.
Le fil n'est pas nouveau. En janvier 2018, la même formation restreinte sanctionnait une enseigne qui avait retenu un logiciel standard sans en vérifier les caractéristiques. Elle jugeait que la vérification préalable des règles de filtrage des adresses web faisait partie des « tests élémentaires » attendus d'une entreprise.
Safari, 2012 : la promesse écrite contre le navigateur
Le précédent le plus connu reste celui de Google. Le 17 février 2012, selon le Washington Post et NPR, le Wall Street Journal révèle que Google et trois sociétés publicitaires contournaient le blocage par défaut des cookies tiers dans Safari. Il s'appuyait sur les travaux du chercheur de Stanford Jonathan Mayer. Google désactive le code et conteste la présentation qui en est faite.
Or les pages d'aide de Google assuraient aux utilisateurs de Safari que ce navigateur bloquait par défaut tous les cookies tiers. Le 9 août 2012, la Federal Trade Commission annonce que Google paiera une amende civile de 22,5 millions de dollars. C'est alors la plus élevée qu'elle ait obtenue pour la violation d'une de ses ordonnances, en l'occurrence l'accord d'octobre 2011 consécutif à Google Buzz. L'accord ne vaut pas reconnaissance de responsabilité. En novembre 2013, un second accord de 17 millions de dollars est conclu avec 37 États et le district de Columbia.
Le parallèle tient à la structure. Dans les deux cas, un réglage de confidentialité est présenté à l'utilisateur, et le système ne le respecte pas. Dans les deux cas, l'écart est établi de l'extérieur, en observant le trafic.
Une différence demeure. Chez Google, la promesse figurait dans la documentation et le contournement visait le réglage d'un tiers. Chez Fnac Darty, la bannière annonçait un dépôt malgré le refus, et le litige porte sur ce qui est nécessaire. Quatorze ans séparent les deux sanctions, et le point aveugle n'a pas bougé.
Le mécanisme sans la marque
Sans la marque, le mécanisme réunit trois conditions.
La première tient au contrôle affiché. L'utilisateur peut refuser un suivi, se désinscrire ou supprimer un compte. L'exécution de ce choix dépend pourtant de composants invisibles depuis l'interface : bibliothèques intégrées, connecteurs vers des services externes, flux de données.
La deuxième tient à une classification interne (nécessaire ou optionnel). Elle fixe ce que le contrôle couvre, et elle est validée sur des documents.
La troisième tient à la manière d'attester la conformité. Celle-ci repose sur des écrits (politiques, registres, analyses de conseil), et non sur des essais qui vérifient l'effet du contrôle sur le comportement du système.
Réunies, ces conditions rendent l'écart structurel. Personne n'y commet de faute isolée : la bannière, l'intégration du composant et le registre sont chacun tenus correctement. L'écart ne devient visible que lorsqu'un acteur extérieur (client, chercheur, association ou régulateur) reproduit le parcours et mesure ce qui sort.
Quelques signes rendent la configuration lisible. Les recettes (les essais avant mise en production) vérifient que les fonctions marchent, pas qu'un refus coupe un flux. Les corrections de conformité suivent les plaintes plutôt que des contrôles programmés. Les pièces présentées aux instances décrivent des dispositifs au lieu de rapporter des mesures.
Grille de lecture
- Pour chaque choix proposé aux utilisateurs (refus, désinscription, suppression), un essai vérifie-t-il sur le trafic sortant que le choix modifie le comportement de l'application ?
- Qui a classé « nécessaires » les traceurs et composants en place, et sur quelle analyse écrite ?
- Combien de composants tiers l'application intègre-t-elle, et combien figurent dans le registre des traitements ?
- Sur douze mois, combien de corrections de conformité sont nées d'un contrôle interne, et combien d'une plainte ou d'un signalement extérieur ?
- Pour démontrer à une autorité qu'un refus est respecté, quelle pièce serait produite : une description ou une mesure ?
Ce que l'injonction permettra de vérifier
Fnac Darty conteste, et la qualification de « nécessaire » appliquée au conseil est le point de droit que l'entreprise défend. Le dossier pose pourtant une question plus large que l'article 82. La bannière qui propose de continuer sans accepter est une théorie professée. Les requêtes émises après le clic sont la théorie d'usage. Aucune pièce publique ne montre un instrument qui les aurait comparées avant la plainte.
L'hypothèse se vérifie de l'extérieur d'ici au 30 juin 2027, à trois indicateurs.
Le premier est le recours devant le Conseil d'État, ouvert pendant deux mois après la notification. Les décisions publiées de la juridiction diront s'il a été formé.
Le deuxième est l'astreinte. Si la CNIL rend publique la suite qui lui est donnée, elle dira si les justificatifs produits relevaient d'essais du comportement de l'application ou d'une nouvelle description.
Le troisième dépasse l'enseigne. La CNIL a annoncé des contrôles des applications mobiles à partir du printemps 2025, et les sociétés les invoquaient elles-mêmes en défense. Ces contrôles devraient produire d'autres décisions sur la même question : refus affiché ou refus exécuté. Si ces décisions reposent à leur tour sur la reproduction du parcours utilisateur, la conformité se jugera durablement sur la théorie d'usage.
Note méthodologique
Les faits reposent sur la délibération SAN-2026-015 et le communiqué de la CNIL du 29 octobre 2026. Ils sont recoupés par Next et par la dépêche de l'AFP du même jour.
Les causalités sont attribuées. La qualification du manquement est celle de la formation restreinte, contestée par l'entreprise. L'explication du paramétrage Android de 2023 est celle des sociétés. L'identité du destinataire des données, occultée dans la décision, n'est pas avancée. La délibération de 2018, anonymisée sur Légifrance, n'est rattachée à aucune entreprise nommée. L'absence de recours public s'entend au 3 novembre 2026, sur le périmètre de ces sources.
Le cadre d'Argyris et Schön est restitué depuis l'article d'Argyris de 1991 et la recension de Jacques Leplat. Ce cadre et le parallèle Google Safari relèvent de l'interprétation de l'auteur.
Recherche de sources, croisement des données et structuration du raisonnement s'appuient sur une assistance par intelligence artificielle. Le choix de l'angle et du cadre théorique, la vérification des sources, les arbitrages et l'établissement du texte final relèvent de l'auteur.
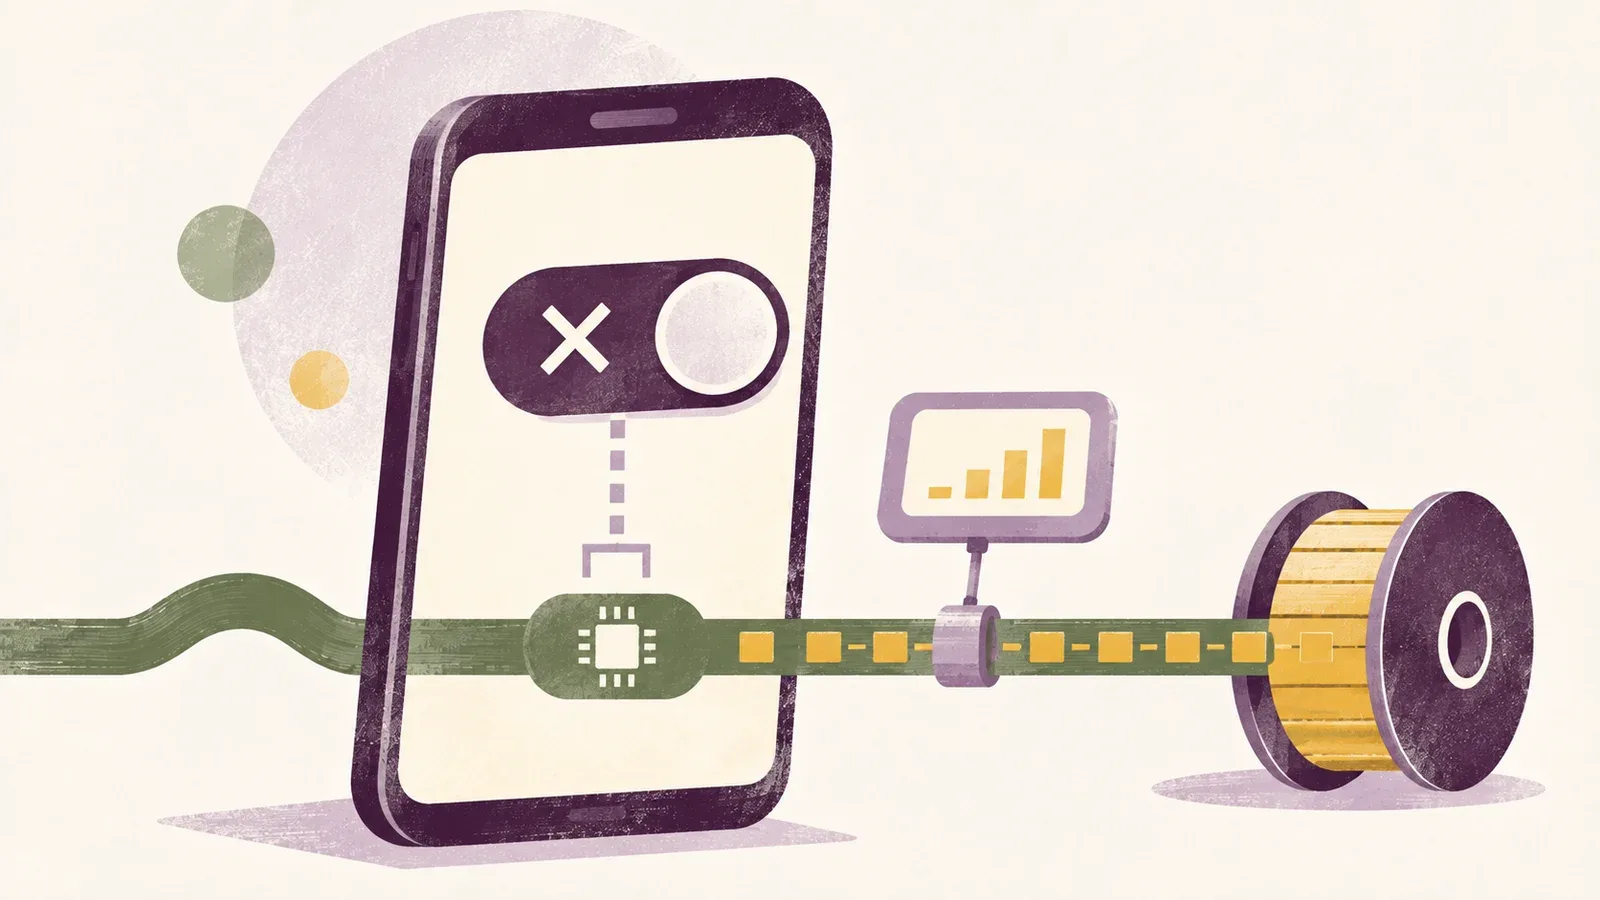
image générée par IA (ChatGPT Images 2.5)
Sources
Documents des organisations et décisions
CNIL, formation restreinte, « Délibération SAN-2026-015 du 22 octobre 2026 prononçant une sanction pécuniaire à l'encontre des sociétés FNAC DIRECT et FNAC DARTY PARTICIPATIONS ET SERVICES », publiée le 29 octobre 2026, https://www.legifrance.gouv.fr/cnil/id/CNILTEXT000055022778
CNIL, « Cookies et application mobile : sanctions de 7 millions d'euros à l'encontre des sociétés FNAC DARTY PARTICIPATIONS ET SERVICES et FNAC DIRECT », 29 octobre 2026, https://www.cnil.fr/fr/sanction-cookies-app-fnac
CNIL, formation restreinte, « Délibération SAN-2018-001 du 8 janvier 2018 », publiée le 9 janvier 2018, https://www.legifrance.gouv.fr/cnil/id/CNILTEXT000036403140
Presse de référence
Next, « Continuer sans accepter : Fnac Darty vous traçait quand même, 7 millions d'euros d'amende », 29 octobre 2026, https://next.ink/264650/continuer-sans-accepter-fnac-darty-vous-tracait-quand-meme-7-millions-deuros-damende/
AFP, « Données personnelles : la Cnil inflige une amende de 7 millions d'euros à Fnac Darty », 29 octobre 2026, dépêche reprise par Boursorama, https://www.boursorama.com/bourse/actualites/donnees-personnelles-la-cnil-inflige-une-amende-de-7-millions-d-euros-a-fnac-darty-184a2ce1c0c8d9d98f3edb3964b81b26
Cadres théoriques
Chris Argyris, « Teaching Smart People How to Learn », Harvard Business Review, numéro de mai-juin 1991, texte consulté le 3 novembre 2026, https://center-for-leadership.org/wp-content/uploads/2016/09/2_ArgyrisTeachingSmartPeopleHowtoLearn.pdf
Jacques Leplat, « Apprentissage organisationnel. Théorie, méthode, pratique de Argyris et Schön », Perspectives interdisciplinaires sur le travail et la santé, vol. 4, n° 1, 2002, texte consulté le 3 novembre 2026, http://journals.openedition.org/pistes/3758
Parallèle historique
Federal Trade Commission, « Google Will Pay $22.5 Million to Settle FTC Charges it Misrepresented Privacy Assurances to Users of Apple's Safari Internet Browser », 9 août 2012, https://www.ftc.gov/news-events/news/press-releases/2012/08/google-will-pay-225-million-settle-ftc-charges-it-misrepresented-privacy-assurances-users-apples
The Washington Post, « Google pulls cookies that tracked users through Safari », 17 février 2012, https://www.washingtonpost.com/business/technology/google-pulls-cookies-that-tracked-users-through-safari/2012/02/17/gIQATr4lJR_story.html
NPR, « WSJ: Google Tracked Millions Of Unwitting Apple Users », 17 février 2012, https://www.npr.org/sections/thetwo-way/2012/02/17/147037701/millions-of-apple-users-unwittingly-tracked-by-google
Office of the Attorney General of New Jersey, « New Jersey Joins Multi-State Settlement that Resolves Allegations Google Breached Privacy Settings on Safari Browsers », 18 novembre 2013, https://nj.gov/oag/newsreleases13/pr20131118c.html