L'ANSSI impose le post-quantique, pas l'inventaire
Le 16 juin 2026, l'ANSSI a fixé une double échéance : plus aucune certification de sécurité sans cryptographie post-quantique à partir de 2027, plus aucun achat qui l'ignore après 2030. La décision convertit une orientation technique en contrainte de marché. Elle laisse pourtant dans l'ombre le geste qui la rend praticable, l'inventaire des actifs cryptographiques que la quasi-totalité des administrations n'a jamais dressé.
Une échéance administrative devenue contrainte de marché
Le 16 juin 2026, à la conférence France Quantum réunie à Station F, Samih Souissi, chef de cabinet de l'ANSSI, a annoncé que l'agence cesserait à partir de 2027 de certifier et de qualifier les produits de sécurité n'intégrant pas de cryptographie post-quantique, et qu'à horizon 2030 il ne serait plus raisonnable pour les administrations et les opérateurs d'importance vitale d'acheter des solutions qui l'ignorent. Selon la dépêche Reuters qui a fait circuler l'information hors du cercle des spécialistes, il a resitué la portée de la mesure au-delà de la seule technique, y voyant une affaire de gouvernance, de planification industrielle, de régulation et de souveraineté.
La formule est nette, mais la date n'est pas neuve. Le directeur général de l'agence, Vincent Strubel, avait déjà énoncé cette échéance de 2027 aux Assises de la sécurité de Monaco en octobre 2025, en écho à la foire aux questions que l'ANSSI venait de publier. Ce que change l'annonce de juin 2026 n'est donc pas le calendrier lui-même, mais son statut. Prononcée devant l'écosystème quantique et relayée par une agence de presse internationale, l'orientation devient un engagement de marché médiatiquement irréversible. La qualification de l'ANSSI conditionne en effet l'accès aux marchés publics de l'État et des opérateurs d'importance vitale. En fermant à partir de 2027 l'entrée en qualification aux produits sans cryptographie post-quantique, l'agence ne publie pas un vœu, elle actionne un levier de commande publique.
Les premiers signes tangibles précèdent d'ailleurs l'annonce. En octobre 2025, l'ANSSI a délivré ses deux premiers visas de sécurité incluant de la cryptographie post-quantique, à l'issue d'évaluations conduites par le centre du CEA-Leti : une certification Critères Communs pour la carte à puce MultiApp 5.2 Premium PQC de Thales le 29 septembre 2025, une autre pour le microcontrôleur S3SSE2A de Samsung le 1er octobre 2025, l'une et l'autre reposant sur le schéma de signature ML-DSA normalisé par le NIST américain en 2024. La chaîne réglementaire se met en place au moment où le message politique se durcit. Reste que le délai d'obtention d'une qualification, estimé entre douze et dix-huit mois par les praticiens du domaine et à « deux ans et plus » par les propres supports de l'agence, transforme l'échéance de 2027 en couperet pour les éditeurs qui n'auraient pas encore engagé leurs produits.
Non pas remplacer un algorithme, mais entretenir un parc invisible
Une lecture rapide voudrait que la transition post-quantique consiste à substituer un algorithme à un autre, à remplacer le RSA vieillissant par un mécanisme résistant à l'ordinateur quantique. La doctrine de l'ANSSI dit exactement le contraire. Depuis son premier avis de 2022, enrichi fin 2023, l'agence recommande l'hybridation, c'est-à-dire la combinaison d'un mécanisme classique éprouvé et d'un mécanisme post-quantique plus récent, précisément parce que les schémas post-quantiques sont encore jeunes et insuffisamment éprouvés au combat. L'exigence de certification porte donc sur une composition, pas sur un échange. Elle impose de revoir l'architecture, les bibliothèques cryptographiques et la gestion des clés, un travail d'ingénierie autrement plus lourd que le remplacement d'une brique.
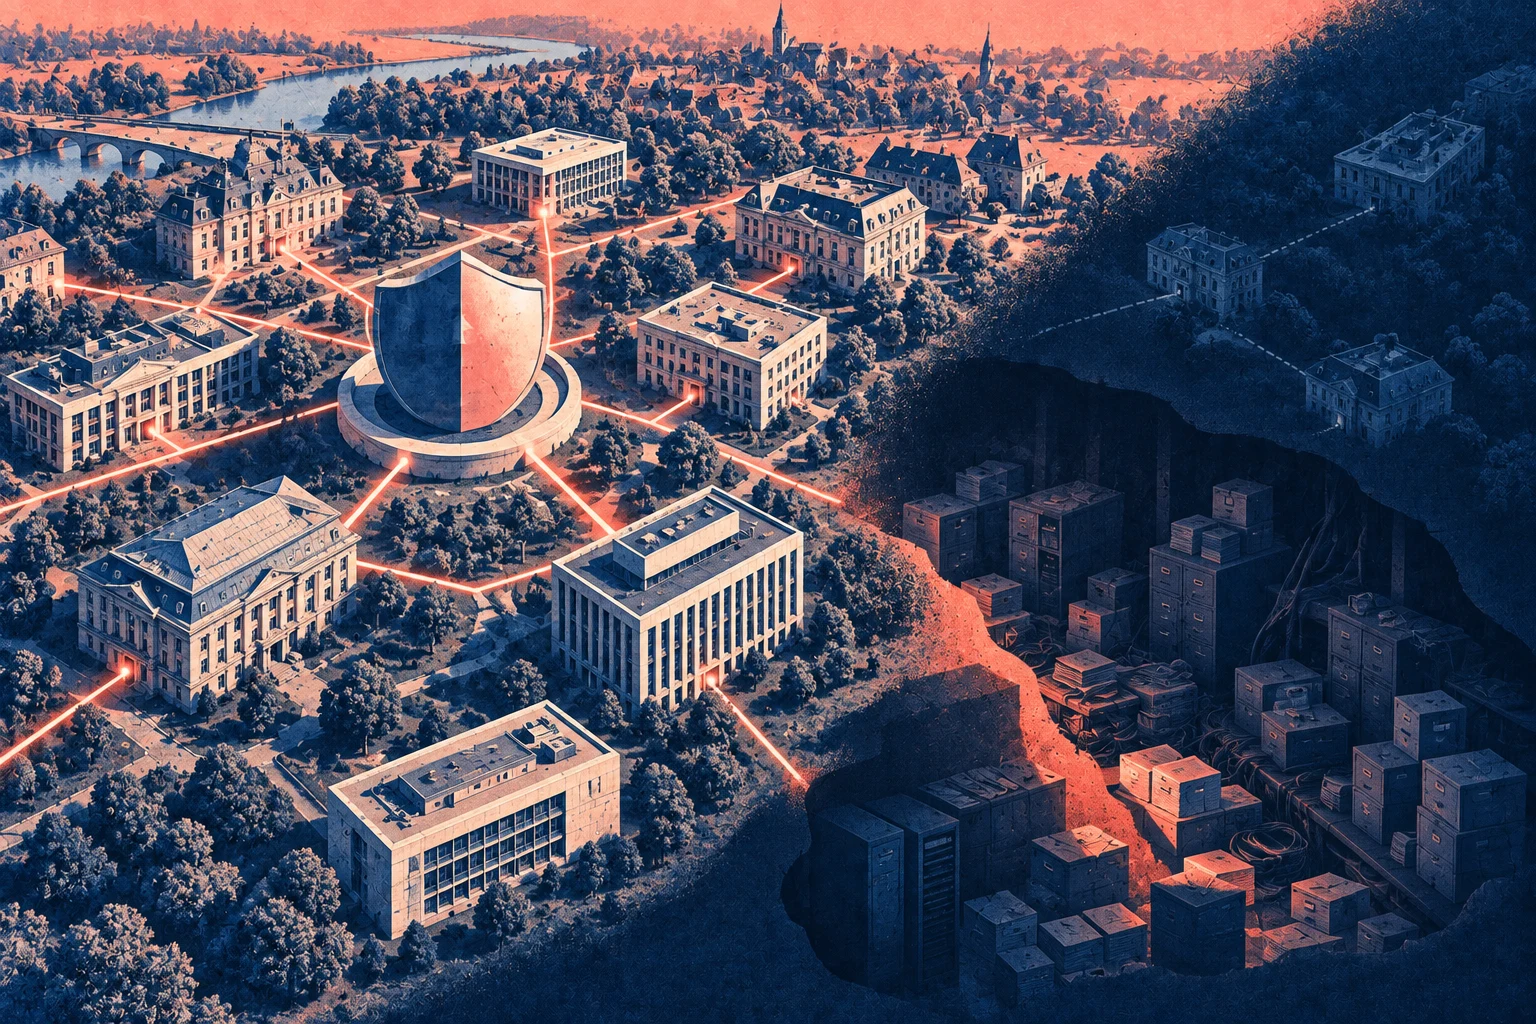
Or ce travail s'exerce sur un objet largement invisible. La cryptographie ne se voit pas : elle est enfouie dans les certificats, les réseaux privés virtuels, les modules matériels de sécurité, les protocoles d'authentification, les firmwares embarqués dans des équipements que personne ne rouvre. Elle fonctionne sans qu'on la remarque, jusqu'au jour où une contrainte extérieure la ramène au premier plan. La foire aux questions de l'ANSSI le formule sans détour : chaque organisation doit réaliser un inventaire pour obtenir une visibilité sur les produits et les usages métier intégrant de la cryptographie, sur les algorithmes employés, et sur les données dont la confidentialité doit être garantie après 2030. La contrainte réglementaire ne crée pas le travail cryptographique. Elle rend soudain visible un entretien qui se faisait jusque-là à bas bruit, ou qui ne se faisait pas.
C'est ici qu'un cadre venu de la sociologie des techniques éclaire ce qui se joue mieux que le vocabulaire de la sécurité.
Le soin des choses (Denis et Pontille, 2022)
Dans Le soin des choses. Politiques de la maintenance (Paris, La Découverte, 2022), les sociologues Jérôme Denis et David Pontille, tous deux rattachés au Centre de sociologie de l'innovation de Mines Paris-PSL, proposent une théorie de la maintenance comme « art de faire durer les choses ». Leur thèse tient en trois points. La maintenance est structurellement invisibilisée, reléguée derrière l'innovation et ses produits neufs. Elle repose d'abord sur un geste d'attention à la fragilité, cette capacité à repérer les indicateurs d'usure avant la panne. Enfin, maintenir n'est jamais figer : c'est désassembler, transformer et adapter les objets pour prolonger l'existence de ce à quoi l'on tient. La maintenance devient alors un geste politique, contrepoint discret à l'obsession de la nouveauté.
Lue à travers cette grille, la migration post-quantique cesse d'être un chantier de sécurité pour devenir une opération de maintenance infrastructurelle. L'hybridation correspond exactement au geste que décrivent Denis et Pontille, désassembler et adapter pour faire durer, plutôt que remplacer. L'inventaire cryptographique n'est rien d'autre que leur moment d'attention, la mise en visibilité des indicateurs de fragilité. Et la contrainte de l'ANSSI accomplit précisément ce que ces auteurs jugent rare et difficile : arracher un instant la maintenance à son invisibilité, la rendre nommable et opposable. Le paradoxe est que cette mise en visibilité passe par l'urgence réglementaire, là où les deux sociologues voient dans la maintenance un travail lent, continu et rétif à la logique du projet.
L'angle mort : l'inventaire que personne n'a dressé
Le discours institutionnel insiste sur l'aval de la chaîne, les visas, les produits qualifiés, les industriels prêts. Il dit beaucoup moins l'amont, c'est-à-dire l'état de préparation réel des organisations qui devront migrer. Les propres études de l'ANSSI comblent ce silence, et leur constat est sévère. Une enquête menée en 2023 auprès des bénéficiaires de l'agence, publiée en mai 2025, a recueilli les réponses d'une trentaine d'entités stratégiques (trente-huit répondants pour une cinquantaine d'organisations approchées). Le diagnostic est explicite : plus de la moitié des bénéficiaires interrogés apparaissent d'ores et déjà exposés à la menace quantique, et les travaux d'analyse de risque ne sont « ni engagés, ni planifiés, ni budgétés pour la quasi-totalité des bénéficiaires ». La phrase qui suit dans le rapport résume l'angle mort : « Aucun plan de transition post-quantique n'existe. »
Un écosystème qui attend les autres
L'étude de l'ANSSI de 2023 identifie quatre causes racines à cette inertie : une mauvaise compréhension des enjeux et du calendrier, un manque de moyens financiers et humains, l'absence d'un marché de prestations d'accompagnement, et l'absence d'obligation réglementaire hors du périmètre le plus sensible. Le rapport ajoute une observation d'ordre sociologique : « L'écosystème ne s'est pas encore réellement emparé du sujet et force est de constater que chacun compte sur les autres pour avancer. » Les enquêtes parallèles conduites auprès des offreurs et des prestataires confirment un marché de l'accompagnement quasi inexistant, faute de demande solvable.
Ce constat déplace le centre de gravité du sujet. La difficulté première n'est pas d'acheter un produit certifié, elle est de savoir ce qu'il faudrait migrer. Un inventaire cryptographique exhaustif suppose une capacité que la recherche en sécurité nomme la crypto-agilité, à la fois propriété technique d'un produit, sa faculté de changer d'algorithme sans être remplacé, et propriété organisationnelle, la capacité d'une administration à tenir à jour la cartographie vivante de ses actifs. La feuille de route européenne recommande d'ailleurs de consigner cet inventaire dans un format normalisé, une nomenclature cryptographique dérivée des nomenclatures logicielles. Mais aucun financement fléché n'accompagne cette recommandation pour les administrations françaises, et la contrainte réglementaire elle-même ne s'applique strictement qu'au périmètre le plus sensible, données classifiées, systèmes d'importance vitale, produits soumis à visa. Pour tout le reste, l'inventaire reste une exhortation sans levier.
La tension est là, structurelle. L'État impose l'extrémité visible de la chaîne, la certification des produits, tout en laissant sans moyens l'extrémité invisible qui la rend possible, le recensement de l'existant. Il commande le résultat sans financer le geste d'attention qui le conditionne. Denis et Pontille avaient prévenu que la maintenance, quand elle redevient visible, risque toujours d'être ressaisie par des logiques qui la contredisent. La contrainte post-quantique illustre ce risque : elle éclaire l'infrastructure invisible pour mieux en exiger la mise à niveau, sans reconnaître que cette mise à niveau suppose d'abord un travail d'inventaire que personne n'a outillé.
Le précédent de l'an 2000, et ce qu'il ne dit pas
Une administration sommée d'agir contre une menace non encore advenue, sur une infrastructure enfouie, avec une échéance datée : la configuration a un précédent massif, le passage informatique à l'an 2000. Le « bug de l'an 2000 » a mobilisé, selon les estimations du cabinet Gartner reprises par le Sénat américain, entre trois cents et six cents milliards de dollars à l'échelle mondiale, dont plus de huit milliards pour le seul gouvernement fédéral des États-Unis. Le chantier a exigé, avant toute remédiation, un inventaire méthodique des systèmes manipulant des dates. Et lorsque minuit du 31 décembre 1999 est passé sans effondrement, un débat s'est ouvert, jamais tranché, entre ceux qui y ont vu un gaspillage et ceux qui y ont vu la preuve d'une prévention réussie. Ce débat porte un nom en gestion du risque, le paradoxe de la prévention : quand elle fonctionne, l'absence de dommage visible fait paraître la dépense excessive.
La proximité structurelle avec la transition post-quantique est forte. Dans les deux cas, une échéance calendaire commande l'action. Dans les deux cas, l'actif à traiter est invisible et omniprésent. Dans les deux cas, l'inventaire précède la remédiation. Dans les deux cas enfin, la mobilisation intervient avant que la menace ne se soit matérialisée, l'ordinateur quantique cryptographiquement pertinent restant à ce jour hypothétique, attendu entre 2030 et 2040 selon les projections les plus courantes.
L'analogie éclaire, mais ses limites éclairent davantage encore. Trois écarts séparent la cryptographie post-quantique du bug de l'an 2000. Le premier tient à la certitude de l'échéance. L'an 2000 avait une date de déclenchement absolue, la PQC n'a qu'une échéance réglementaire, adossée à une menace dont la date reste incertaine. Les jalons de 2027 et 2030 sont des contrôles de commande publique, pas des prédictions de rupture technique. Le deuxième écart tient à la nature du risque. Le bug de l'an 2000 ne produisait aucun dommage rétroactif, tandis que la menace quantique en produit un, connu sous le nom de « moissonner maintenant, déchiffrer plus tard » : les communications interceptées aujourd'hui pourront être déchiffrées demain, ce qui rend une partie du patrimoine informationnel déjà compromis avant même que l'ordinateur quantique n'existe. Le troisième écart, le plus décisif, tient à la temporalité du chantier. L'an 2000 était un problème à date de péremption : passé le cap, le chantier se refermait. La transition post-quantique n'a pas de fin. L'ANSSI elle-même prévient qu'elle durera plus d'une dizaine d'années et reposera durablement sur l'hybridation et la crypto-agilité.
C'est précisément ce dernier écart qui ramène au cadre de Denis et Pontille et referme la démonstration. Traiter la migration post-quantique comme un projet à échéance, sur le modèle de l'an 2000, reviendrait à commettre l'erreur que ces auteurs identifient au cœur de l'invisibilisation de la maintenance : confondre l'entretien continu avec une opération ponctuelle. Le danger de la contrainte réglementaire n'est pas de trop en demander, il est de reformater un travail permanent en chantier fermé, de laisser croire qu'une fois les produits certifiés et le parc migré, le soin des choses cryptographiques pourra de nouveau redevenir invisible. Il ne le pourra pas.
Ce que le premier bilan permettra de vérifier
La question n'est donc pas de savoir si les échéances de 2027 et de 2030 seront techniquement tenables pour les industriels, sur quoi se concentre déjà le débat de marché. Elle est de savoir si l'État financera le geste d'attention qui conditionne la migration, ou s'il se contentera d'en imposer le résultat. La distinction entre commander une certification et outiller un inventaire n'est pas rhétorique. Elle sépare une politique de maintenance véritable d'une politique d'affichage de conformité.
De là une hypothèse vérifiable. Si la contrainte de qualification n'est pas assortie d'un financement fléché de l'inventaire cryptographique des administrations, alors la majorité des administrations d'État françaises n'aura pas publié ni déclaré d'inventaire de ses actifs cryptographiques à l'échéance de fin 2026 que fixe la feuille de route européenne pour le lancement de ces inventaires. Trois indicateurs observables permettront de trancher, sans accès à aucune information interne. Premièrement, la publication ou non, avant fin 2026, d'une stratégie nationale de transition mentionnant explicitement l'inventaire comme jalon daté et outillé. Deuxièmement, l'apparition ou non d'une ligne budgétaire dédiée à l'accompagnement de cet inventaire, repérable dans les documents budgétaires de la mission concernée ou dans un marché public d'assistance. Troisièmement, le nombre d'entités publiques déclarant disposer d'une nomenclature cryptographique à jour, qu'une prochaine édition des études de l'ANSSI, dont les dernières données remontent à 2023, pourra mesurer. Le premier rendez-vous de vérification se situe fin 2026, un second au moment où s'ouvrira, courant 2027, la fenêtre de qualification obligatoire. À ces deux dates, il sera possible de rouvrir cette analyse et de constater si l'État a financé l'inventaire qu'il exige, ou s'il a seulement imposé le post-quantique sans lui.
Note méthodologique
Cet article s'appuie en priorité sur les sources primaires de l'ANSSI (foire aux questions et page dédiée à la cryptographie post-quantique, communiqué sur les premiers visas, études de 2023 sur les bénéficiaires, offreurs et prestataires) et sur la dépêche Reuters du 16 juin 2026, source primaire de la citation de Samih Souissi, restituée en discours indirect pour respecter la langue de publication. Plusieurs arbitrages ont été tranchés en autonomie. L'annonce du 16 juin 2026 a été présentée comme une conversion en engagement de marché et non comme une primeur, l'échéance de 2027 ayant été formulée dès octobre 2025 par le directeur général de l'agence. L'écart entre la « cinquantaine » d'entités approchées mentionnée par l'ANSSI et les trente-huit répondants effectifs de l'étude a été explicité plutôt que lissé. Le concept central retenu est celui de Denis et Pontille, préféré à une lecture par la seule path dependency, parce qu'il opérationnalise mieux la tension entre visibilité imposée et maintenance continue. Le parallèle avec l'an 2000 a été retenu comme précédent structurellement le plus proche, et ses limites ont été développées plutôt que gommées. Deux points restent à vérifier avant toute réutilisation : la date exacte de mise à jour du référentiel IPsec DR en 2026 et la référence précise de la nouvelle version du guide des mécanismes cryptographiques, annoncées mais non datées avec certitude par les sources primaires consultées. Les enquêtes de marché citées par ailleurs sur l'inventaire cryptographique, financées par des éditeurs et de portée mondiale, n'ont pas été mobilisées comme mesure du secteur public français.
Sources
Sources primaires institutionnelles
ANSSI, « FAQ sur la cryptographie post-quantique (PQC) », cyber.gouv.fr. https://cyber.gouv.fr/enjeux-technologiques/cryptographie-post-quantique/faq-pqc/
ANSSI, « Cryptographie post-quantique (PQC) », cyber.gouv.fr. https://cyber.gouv.fr/enjeux-technologiques/cryptographie-post-quantique/
ANSSI, « Premiers visas de sécurité incluant de la cryptographie post-quantique », octobre 2025, cyber.gouv.fr. https://cyber.gouv.fr/actualites
ANSSI, « État de la prise en compte de la cryptographie post-quantique par les bénéficiaires de l'ANSSI en 2023 », publié en mai 2025 (données collectées en 2023), cyber.gouv.fr.
ANSSI, « ANSSI views on the Post-Quantum Cryptography transition », position paper, 2022, mis à jour fin 2023, cyber.gouv.fr.
Rapports officiels et feuilles de route
NIS Cooperation Group, « Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography », version 1.1, 11 juin 2025, Commission européenne. https://digital-strategy.ec.europa.eu/en/library/coordinated-implementation-roadmap-transition-post-quantum-cryptography
NIST, FIPS 203 (ML-KEM), FIPS 204 (ML-DSA), FIPS 205 (SLH-DSA), 13 août 2024, National Institute of Standards and Technology, États-Unis.
United States Senate, Special Committee on the Year 2000 Technology Problem, rapport final (estimations Gartner sur le coût mondial du passage à l'an 2000), govinfo.gov.
Cadre théorique
Jérôme Denis et David Pontille, Le soin des choses. Politiques de la maintenance, Paris, La Découverte, coll. « Terrains philosophiques », 2022.
Parallèle historique
Office of Management and Budget (États-Unis), rapports trimestriels sur la remédiation fédérale du bug de l'an 2000, 2000. Voir aussi la synthèse rétrospective sur le paradoxe de la prévention associé au passage à l'an 2000.
Presse spécialisée
Reuters, « France to stop certifying products without quantum-safe encryption », Paris, 16 juin 2026.
Silicon.fr, Clément Bohic, « Transition post-quantique : l'agenda de l'ANSSI se remplit », octobre 2025. https://www.silicon.fr/cybersecurite-1371/anssi-agenda-post-quantique-224010
Clubic, « Face à la menace quantique, l'ANSSI renforce ses exigences de certification », 2025-2026. https://www.clubic.com/actualite-617680-face-a-la-menace-quantique-l-anssi-renforce-ses-exigences-de-certification.html
PostQuantum.com, « ANSSI Sets 2027 Deadline for Quantum-Safe Certification », juin 2026. https://postquantum.com/security-pqc/anssi-pqc-certification-2027/
Business Wire, « Thales Launches Europe's First Certified Smartcard Ready for the Quantum Age », 6 octobre 2025. https://www.businesswire.com/news/home/20251006066043/en/