IDOR régalien : la dette technique sous la rhétorique
En quarante-huit heures, ÉduConnect puis le portail de l'ANTS exposent les données de millions d'usagers par exploitation d'une même classe de vulnérabilité, inscrite au top 10 OWASP depuis dix-neuf ans. Le rapprochement de ces deux incidents, intervenu six jours après le séminaire interministériel du 8 avril 2026 consacré à la souveraineté numérique, déplace le débat. La dette n'est pas conjoncturelle. Elle est architecturale, et elle se paie en délais légaux qui continuent à courir au moment où le portail régalien est fermé.
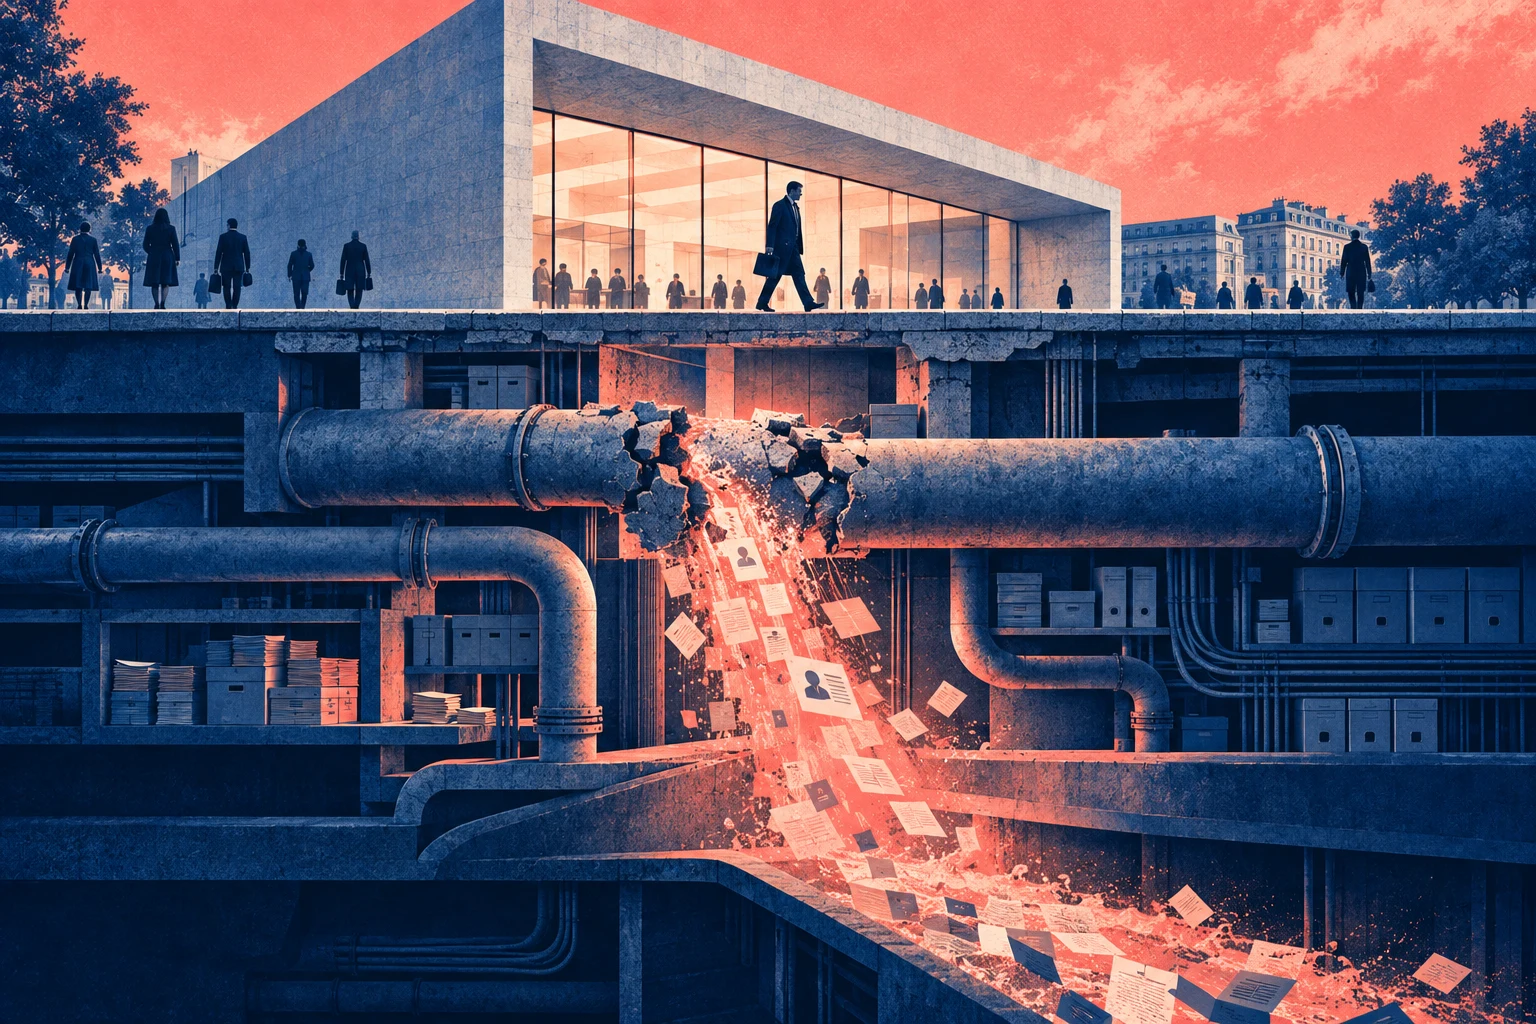
Cyberattaques ANTS et ÉduConnect : la faille IDOR comme symptôme d'une dette technique régalienne
Deux incidents en quarante-huit heures, une même classe de faille
Le 14 avril 2026, le ministère de l'Éducation nationale publie un communiqué reconnaissant une « cyberattaque ciblée » ayant entraîné la fuite de données personnelles d'élèves via le service annexe de gestion des comptes rattaché à ÉduConnect. L'origine remonte à décembre 2025, dans une fenêtre comprise entre l'identification d'une faille technique par les services du ministère et sa résolution. Les données exfiltrées couvrent prénom, nom, identifiant ÉduConnect, établissement, classe, adresse électronique et, pour les comptes non activés, le code d'activation. Le nombre exact reste alors « en cours d'évaluation » selon le communiqué officiel, l'ordre de grandeur de 3,5 millions d'élèves circulant ensuite dans la presse spécialisée et le périmètre étant explicitement élargi au-delà de l'établissement initialement visé.
Le lendemain, 15 avril 2026, France Titres détecte sur le portail moncompte.ants.gouv.fr un « incident de sécurité pouvant impliquer une divulgation de données ». Le ministère de l'Intérieur confirme publiquement le 20 avril que 11,7 millions de comptes particuliers et professionnels sont concernés. Sur un forum cybercriminel, un acteur opérant sous le pseudonyme « breach3d » revendique entre 18 et 19 millions d'enregistrements à la vente, base qualifiée par son propre auteur de « fuite vraiment stupide » selon les éléments rapportés par FrenchBreaches et repris par Le Parisien et le Journal du Geek. Les données exposées sont de même nature : identifiant de connexion, civilité, nom, prénoms, courriel, date de naissance, identifiant unique du compte. Les pièces jointes des dossiers, selon le communiqué officiel, n'auraient pas été extraites.
Dans les deux cas, la chaîne procédurale est respectée. Notification CNIL, saisine de l'ANSSI, signalement à la procureure de la République de Paris au titre de l'article 40 du Code de procédure pénale, transfert d'enquête à l'Office anti-cybercriminalité. Dans les deux cas, le mécanisme technique relève d'une même famille. À l'ANTS, plusieurs sources concordantes pointent une vulnérabilité IDOR (Insecure Direct Object Reference) sur l'API du portail, modification d'un identifiant numérique dans une requête sans contrôle d'autorisation côté serveur. Sur ÉduConnect, l'usurpation initiale d'un compte habilité a permis d'exploiter une « faille de sécurité » dans le service annexe de gestion des comptes, dont la mécanique relève structurellement de la même famille des contrôles d'accès défaillants.
La proximité chronologique entre les deux incidents, conjuguée à l'identité de classe de vulnérabilité et à l'ampleur cumulée des populations exposées (élèves mineurs, détenteurs de titres d'identité, professionnels habilités du système d'immatriculation des véhicules), pose moins une question d'événement qu'une question de pattern. Et cette question ne se traite pas dans le registre de l'imprévu.
Une vulnérabilité de première année, sur un portail régalien
L'Insecure Direct Object Reference est l'une des vulnérabilités web les plus documentées de la littérature de sécurité applicative. La catégorie figure dans la liste OWASP Top Ten en tant qu'entrée distincte (A4) dès l'édition 2007, reconduite en 2010 et 2013, puis consolidée à partir de 2017 dans la catégorie plus large Broken Access Control. Cette dernière occupe la première position du classement OWASP 2021 et conserve cette position dans l'édition 2025, qui recense désormais quarante CWE associés. Selon les données OWASP 2021, 94 % des applications testées présentent une forme de défaillance de contrôle d'accès, ce qui range cette catégorie dans le bruit de fond statistique des audits applicatifs, non dans la pathologie rare.
Le mécanisme est élémentaire. Une API renvoie un objet identifié par une clé primaire exposée dans l'URL ou la requête. Le serveur authentifie l'utilisateur mais ne vérifie pas que l'objet demandé appartient bien à cet utilisateur. L'attaquant itère sur la séquence d'identifiants, transforme un compte légitime en lecteur universel, et scripte l'extraction. La parade tient en une ligne de code, le contrôle d'autorisation par ressource, et fait partie des premiers exercices de tout cursus de développement sécurisé. CWE-639, « Authorization Bypass Through User-Controlled Key », figure au CWE Top 25 2025.
Sur un portail régalien à très fort volume, dont la mise en production date d'une époque où les API REST n'imposaient pas par défaut une logique d'autorisation explicite, la persistance de ce pattern relève d'un type d'objet précis : une dette de conception, accumulée depuis une décennie, sur un socle qui n'a pas été refondu. Le précédent ANTS lui-même est instructif. La bascule de novembre 2017, dans le cadre du Plan Préfectures Nouvelle Génération, a transformé le portail en guichet exclusif pour les démarches d'immatriculation, dans un contexte où plus de 300 000 dossiers de cartes grises se sont retrouvés en attente à la suite de défaillances applicatives répétées. La couche de 2017 est encore là. Les couches ajoutées depuis, dont le rattachement progressif à FranceConnect, se sont empilées sans refonte du noyau API.
Un détail mérite attention. Selon un papier d'analyse publié par le Journal du Net, des données prétendument issues de l'ANTS auraient déjà circulé sur le dark web en septembre 2025, sur une volumétrie de l'ordre de douze millions de comptes, l'ANSSI ayant alors conclu à un recyclage de fuites antérieures. La même volumétrie ressort sept mois plus tard, cette fois confirmée. Deux lectures restent ouvertes, sans qu'une publication officielle ANSSI sur ces deux séquences ait, à ce stade, été versée au dossier public.
La path dependency comme grille de lecture
Pour rendre compte de la persistance, la littérature économique offre un outil dont l'utilité dépasse largement le cas du clavier QWERTY qui lui a donné sa notoriété. Le concept opérationnalise une intuition simple : une fois qu'un système technique a pris une certaine forme, le coût de la refonte dépasse rapidement le coût de l'empilement, indépendamment de la qualité intrinsèque du résultat.
Path dependency : le cadre théorique mobilisé
Paul A. David formalise la notion dans « Clio and the Economics of QWERTY », American Economic Review, vol. 75, n° 2, mai 1985, pp. 332-337. Il y montre comment un standard technique sous-optimal peut s'imposer durablement par effet d'externalités de réseau et de coûts de coordination. W. Brian Arthur en propose la formalisation mathématique dans « Competing Technologies, Increasing Returns, and Lock-In by Historical Events », The Economic Journal, vol. 99, n° 394, mars 1989, pp. 116-131. Une technologie acquérant un avantage initial par hasard historique peut « verrouiller » le marché par rendements croissants d'adoption, jusqu'au lock-in. Appliqué aux architectures applicatives publiques, le cadre éclaire pourquoi des patterns de conception datés persistent dans des systèmes pourtant audités, rénovés, et financièrement dotés. Le verrou n'est pas dans le code, il est dans la cohorte de décisions architecturales que ce code instancie.
Pour rendre compte plus finement de la dynamique d'empilement, deux concepts complémentaires sont utiles. Wolfgang Streeck et Kathleen Thelen, dans Beyond Continuity. Institutional Change in Advanced Political Economies (Oxford University Press, 2005), théorisent le layering et le drift comme modalités de changement institutionnel par sédimentation plutôt que par refonte. Le portail ANTS de 2026 n'est pas le portail ANTS de 2017, mais il en hérite par couches successives, chaque couche reportant à la suivante la résolution de défauts de conception du socle. Joel R. Reidenberg, dans « Lex Informatica: The Formulation of Information Policy Rules Through Technology », Texas Law Review, vol. 76, n° 3, février 1998, pp. 553-593, rappelle que les règles effectives du traitement de l'information ne sont pas celles du droit positif mais celles de l'architecture. Le RGPD impose une obligation de sécurité par défaut. NIS2, transposée fin 2024 et en cours de déploiement opérationnel, durcit les exigences sur les opérateurs essentiels. Si l'API du portail régalien continue à servir des objets sans contrôle d'autorisation, ces cadres restent du texte. La règle effective est celle que le code applique.
France Travail mars 2024 : le parallèle structurel le plus instructif
Parmi les précédents récents (URSSAF, CAF, DGFiP, opérateurs sectoriels), le cas de France Travail offre la proximité structurelle la plus forte avec ÉduConnect et l'ANTS. Le 8 mars 2024, l'organisme alors fraîchement renommé notifiait à la CNIL une intrusion dans ses systèmes d'information susceptible d'avoir entraîné l'extraction de données de 43 millions d'usagers : noms, prénoms, numéros de sécurité sociale, identifiants France Travail, courriels, adresses postales, numéros de téléphone. Le mode opératoire impliquait l'exploitation d'accès partenaires ouverts dans le cadre de la mise en œuvre rapide de la loi Plein Emploi, sans compartimentation préalable. La CGT de la DSI documentait au printemps 2024 le fait que le risque avait été identifié dès 2022 et que l'authentification multifacteur, préconisée, n'avait pas été déployée à l'ouverture du SI à Cap Emploi.
La structure causale est la même que celle observable en avril 2026. Un socle applicatif conçu une décennie auparavant. Une greffe institutionnelle (le réseau France Travail dans un cas, le rattachement progressif à FranceConnect et la dématérialisation totale ANTS dans l'autre) effectuée sous contrainte calendaire. Une alerte interne sur la vulnérabilité, traitée comme acceptable au regard du planning politique. Une exploitation qui valide ex post le diagnostic technique antérieur. Le rapport de la CNIL publié en 2025 indique que 5 629 violations de données personnelles ont été notifiées en 2024, en hausse de 20 % par rapport à 2023, et que les violations de grande ampleur ont doublé en un an. Le pattern n'est pas accidentel, il est statistique.
Le parallèle a une limite. France Travail repose sur une intrusion par accès partenaires compromis, là où ANTS et ÉduConnect relèvent d'une exploitation directe d'une faille applicative côté serveur. Mais la généalogie organisationnelle est commune : un opérateur public ayant absorbé en cinq à dix ans un volume d'usagers et de fonctionnalités sans temps morts pour refondre l'architecture sous-jacente, et dont la dette technique reste invisible tant qu'aucune exploitation ne la révèle.
Le décalage entre la rhétorique de souveraineté et la dette architecturale
Le 8 avril 2026, six jours avant la révélation de l'incident ÉduConnect, la DINUM tenait un séminaire interministériel consacré à la réduction des dépendances numériques extra-européennes, en présence de la DGE, de l'ANSSI et de la Direction des achats de l'État. Le communiqué officiel annonce la sortie de Windows au profit de Linux pour les postes DINUM, la migration de 80 000 agents de la Caisse nationale d'Assurance maladie vers le socle interministériel, l'exigence d'un plan ministériel de souveraineté à l'automne 2026, et la formalisation d'une « alliance public-privé pour la souveraineté européenne ». La couverture porte sur sept domaines : poste de travail, outils collaboratifs, antivirus, intelligence artificielle, bases de données, virtualisation, équipements réseau.
L'angle mort de cette feuille de route est précisément celui que les attaques du 14 et 15 avril vont éclairer six jours plus tard. La souveraineté définie comme indépendance vis-à-vis des éditeurs extra-européens ne dit rien de la sécurité applicative des systèmes que l'État opère lui-même. Un portail souverainement français, hébergé sur infrastructure souveraine, peut tout à fait exposer une vulnérabilité IDOR. Le rapport de la Cour des comptes publié le 31 octobre 2025, Les enjeux de souveraineté des systèmes d'information civils de l'État (rapport S2025-1479), notait déjà cette tension. La juridiction financière y constatait que « l'ambition affichée par la France en matière de souveraineté numérique peine à être satisfaite », évoquait des ministères « en ordre dispersé » et appelait à une cartographie des données sensibles, sans pour autant traiter spécifiquement le sujet de la dette applicative des grands portails de service public.
Cette absence est révélatrice. La souveraineté est devenue un mot-clef de gouvernance, indexée sur la dépendance aux outils américains, alors que le maillon faible immédiat se situe au niveau de la qualité du code que l'État écrit ou commande. La hiérarchie des priorités budgétaires entre migration bureautique vers Linux et refonte d'API régaliennes mériterait à ce titre d'être documentée.
Le report de charge réglementaire vers usagers et prestataires
À partir du 24 avril 2026 à 19h30, le portail ants.gouv.fr est placé en maintenance prolongée. Le communiqué du ministère de l'Intérieur précise qu'« il n'est pas possible d'initier une nouvelle démarche en ligne (identité, immatriculation et permis de conduire) ». Pour les pièces d'identité, le report en mairie reste possible. Pour l'immatriculation, le report s'effectue vers les prestataires agréés du Système d'immatriculation des véhicules ainsi que, pour certains cas, vers les bureaux d'éducation routière des préfectures.
Cette fermeture entre en frottement direct avec l'article R322-5 du Code de la route, qui maintient un délai d'un mois pour effectuer la démarche de changement de titulaire à la suite d'une cession de véhicule. La FAQ officielle de l'ANTS rappelle ce délai de quinze jours pour certaines situations, et invite l'usager dépassant ce délai à « prendre contact avec le centre de contacts citoyens ». Le délai légal ne s'interrompt pas du fait de la maintenance, et l'usager se trouve dans la situation paradoxale d'une obligation qui court alors que le canal obligatoire de respect de cette obligation est fermé. Les prestataires agréés du SIV absorbent une partie du report, au prix d'une couche de service additionnelle et facturable.
L'externalisation silencieuse du risque administratif
Michael Lipsky, dans Street-Level Bureaucracy. Dilemmas of the Individual in Public Services (Russell Sage Foundation, 1980, édition mise à jour 2010), analyse la manière dont les agents intermédiaires de l'administration absorbent les contradictions entre objectifs politiques et contraintes opérationnelles. Le cas ANTS d'avril 2026 fournit une illustration contemporaine de ce mécanisme : la fermeture du portail régalien transfère la charge du respect du délai R322-5 vers les agents de mairies, les bureaux d'éducation routière, les centres de contact externalisés et les prestataires SIV agréés. La continuité administrative est maintenue, mais la responsabilité du dépassement de délai reste juridiquement à l'usager, dans un cadre où le manquement initial est imputable à l'opérateur public.
Ce report n'est pas neutre du point de vue de la sociologie des alertes. Francis Chateauraynaud, dans ses travaux sur les lanceurs d'alerte et le décalage temporel entre détection et action publique (notamment Aux bords de l'irréversible. Sociologie pragmatique des transformations, Pétra, 2017), a montré que la non-action sur des alertes documentées résulte rarement d'une ignorance et plus souvent d'une priorisation cognitive et organisationnelle qui range la menace dans le registre du « tolérable jusqu'à l'événement ». Le top 10 OWASP a la valeur d'alerte la plus institutionnalisée qui soit en sécurité applicative, présente dans les référentiels ANSSI, dans les guides DINUM, dans les marchés-cadres de la commande publique numérique. L'écart entre cette alerte et l'état effectif des portails régaliens en avril 2026 est précisément le type d'écart décisionnel que la littérature qualifie d'institutionnalisé.
Hypothèse vérifiable à 12-24 mois et indicateurs observables
Si la lecture par path dependency est juste, la dette n'est pas isolée à ANTS et ÉduConnect. Elle se diffuse sur une cohorte d'applications publiques de même génération, conçues entre 2014 et 2019 sur des patterns d'API REST sans cadre transversal d'autorisation, et restant en exploitation faute de fenêtre de refonte. L'hypothèse, formulable sous forme testable, est la suivante : à horizon 12 à 24 mois, des incidents de classe IDOR ou Broken Access Control comparables seront documentés sur d'autres portails régaliens ou para-régaliens issus de cette cohorte.
Trois indicateurs observables permettent de tester cette hypothèse sans attendre la prochaine attaque révélée. Premièrement, le nombre de notifications de violations de données à la CNIL impliquant des portails publics français et catégorisées comme défaillance de contrôle d'accès, à comparer aux données 2024 du rapport annuel CNIL (5 629 violations, doublement des incidents de grande ampleur). Une stabilisation ou hausse de ce sous-segment infirmerait une amélioration structurelle. Deuxièmement, la publication par l'ANSSI ou la DINUM d'une cartographie de l'exposition des API publiques à la classe Broken Access Control, qui n'existe pas publiquement à la date du 14 mai 2026 et dont l'absence en 2027 constituerait elle-même un indicateur. Troisièmement, le suivi des incidents publics sur la cohorte SIV (Système d'immatriculation des véhicules dans sa partie prestataires agréés), FranceConnect+, plateformes académiques (Pronote, ENT, Parcoursup) et portails territoriaux gérés par les Régions et grandes Métropoles. Un incident sur l'un de ces périmètres dans les douze mois, exploitant une défaillance d'autorisation API, validerait l'hypothèse de cohorte.
La nuance importante est qu'une absence d'incident révélé ne confirmerait pas pour autant l'absence de dette. Les attaques IDOR sont silencieuses tant que l'attaquant ne revendique pas, comme l'a illustré le décalage de plusieurs mois entre l'incident initial ÉduConnect (fin 2025) et sa communication publique (avril 2026). Le test ne porte donc pas sur la révélation d'incidents mais sur la production d'éléments d'audit publics. À cet égard, la décision annoncée le 30 avril 2026 par le Premier ministre Sébastien Lecornu, lors de son déplacement à France Titres, d'inscrire dans la feuille de route 2026-2027 du ministère de l'Intérieur une campagne de tests de vulnérabilité à l'échelle ministérielle, constitue une promesse observable. Sa transcription en livrable public, ou son absence, à horizon avril 2027 sera l'indicateur le plus simple à suivre.
Note méthodologique
Cet article s'appuie exclusivement sur des sources publiques disponibles au 14 mai 2026 : communiqués officiels des ministères de l'Intérieur et de l'Éducation nationale, page d'information ÉduConnect, communiqués préfectoraux, rapport de la Cour des comptes du 31 octobre 2025, page officielle DINUM du séminaire du 8 avril 2026, page CNIL relative à France Travail, documentation OWASP 2021 et 2025, et presse spécialisée vérifiée. Les volumétries citées sur l'ANTS reposent sur les chiffres officiels (11,7 millions) et sur les revendications de l'attaquant non corroborées (18-19 millions), distinction explicite dans le texte. Aucune source non vérifiée ni hébergée sur plateformes d'archivage de contenus litigieux n'a été mobilisée.
Sources
Sources primaires institutionnelles
Ministère de l'Intérieur, « Fermeture du portail ants.gouv.fr pour maintenance » et points d'étape des 20, 21 et 24 avril 2026, https://www.interieur.gouv.fr/actualites/communiques-de-presse/fermeture-du-portail-antsgouvfr-pour-maintenance
Ministère de l'Éducation nationale, « Incident de sécurité affectant les données de certains élèves de l'Éducation nationale », 14 avril 2026, https://www.education.gouv.fr/incident-de-securite-affectant-les-donnees-de-certains-eleves-de-l-education-nationale-504443
ÉduConnect, page d'information violation de données, https://educonnect.education.gouv.fr/educt-aide/violation*donnees*educonnect.html
DINUM, « Souveraineté numérique : l'État accélère la réduction de ses dépendances extra-européennes », communiqué du 8 avril 2026, https://www.numerique.gouv.fr/sinformer/espace-presse/souverainete-numerique-reduction-dependances-extra-europeennes/
CNIL, « France Travail : la CNIL enquête sur la fuite de données », 13 mars 2024, https://www.cnil.fr/fr/france-travail-la-cnil-enquete-sur-la-fuite-de-donnees-et-donne-des-conseils-pour-se-proteger
Rapports officiels
Cour des comptes, Les enjeux de souveraineté des systèmes d'information civils de l'État, rapport S2025-1479, 31 octobre 2025, https://www.ccomptes.fr/fr/publications/les-enjeux-de-souverainete-des-systemes-dinformation-civils-de-letat
OWASP Foundation, Top 10:2021 A01 Broken Access Control, https://owasp.org/Top10/2021/A01*2021-Broken*Access*Control/ et Top 10:2025 A01 Broken Access Control, https://owasp.org/Top10/2025/A01*2025-Broken*Access*Control/
Cadres théoriques
David, Paul A., « Clio and the Economics of QWERTY », American Economic Review, vol. 75, n° 2 (Papers and Proceedings), mai 1985, pp. 332-337.
Arthur, W. Brian, « Competing Technologies, Increasing Returns, and Lock-In by Historical Events », The Economic Journal, vol. 99, n° 394, mars 1989, pp. 116-131, https://doi.org/10.2307/2234208
Reidenberg, Joel R., « Lex Informatica: The Formulation of Information Policy Rules Through Technology », Texas Law Review, vol. 76, n° 3, février 1998, pp. 553-593.
Streeck, Wolfgang et Thelen, Kathleen (dir.), Beyond Continuity. Institutional Change in Advanced Political Economies, Oxford University Press, 2005.
Lipsky, Michael, Street-Level Bureaucracy. Dilemmas of the Individual in Public Services, Russell Sage Foundation, 1980 (édition mise à jour 2010).
Chateauraynaud, Francis, Aux bords de l'irréversible. Sociologie pragmatique des transformations, Éditions Pétra, 2017.
Parallèle historique
CIO Online, « Comment la réforme du marché de l'emploi a fragilisé la cybersécurité de France Travail », https://www.cio-online.com/actualites/lire-comment-la-reforme-du-marche-de-l-emploi-a-fragilise-la-cybersecurite-de-france-travail-15597.html
France Travail, « France Travail et Cap emploi victimes d'une cyberattaque », 13 mars 2024, https://www.francetravail.org/accueil/communiques/2024/france-travail-et-cap-emploi-victimes-dune-cyberattaque.html
Presse spécialisée
Banque des Territoires (Localtis), « Cyberattaque : des données d'élèves piratées au ministère de l'Éducation nationale », https://www.banquedesterritoires.fr/cyberattaque-des-donnees-deleves-piratees-au-ministere-de-leducation-nationale
Banque des Territoires (Localtis), « Souveraineté numérique : la Cour des comptes dénonce l'absence de stratégie », https://www.banquedesterritoires.fr/souverainete-numerique-la-cour-des-comptes-denonce-labsence-de-strategie
Le Monde Informatique, « La Cour des comptes recadre la souveraineté numérique de l'État », 31 octobre 2025, https://www.lemondeinformatique.fr/actualites/lire-la-cour-des-comptes-recadre-la-souverainete-numerique-de-l-etat-98362.html
Acteurs Publics, « La Cour des comptes pousse la DSI de l'État à élargir et à clarifier ses ambitions sur la souveraineté numérique », 31 octobre 2025, https://acteurspublics.fr/articles/la-cour-des-comptes-somme-la-dinum-delargir-et-clarifier-ses-ambitions-sur-la-souverainete-numerique/
Franceinfo, « Informations personnelles volées, appel à la vigilance », https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/informations-personnelles-volees-appel-a-la-vigilance-ce-que-l-on-sait-de-la-fuite-de-donnees-de-l-ants-l-agence-chargee-des-demandes-de-titres-d-identite_7812197.html
Journal du Geek, « Une fuite vraiment stupide : 19 millions de victimes dans le piratage de l'ANTS », 23 avril 2026, https://www.journaldugeek.com/2026/04/23/cyberattaque-du-site-ants-ce-que-lon-sait-de-la-fuite-qui-concerne-19-millions-de-francais/
Journal du Net, « Piratage de l'ANTS : la faille de 2007, le chèque de 2026, et l'écart qu'aucun chiffre ne comble », https://www.journaldunet.com/cybersecurite/1550035-piratage-de-l-ants-la-faille-de-2007-le-cheque-de-2026-et-l-ecart-qu-aucun-chiffre-ne-comble/
Deux incidents en quarante-huit heures, une même classe de faille
Le 14 avril 2026, le ministère de l'Éducation nationale publie un communiqué reconnaissant une « cyberattaque ciblée » ayant entraîné la fuite de données personnelles d'élèves via le service annexe de gestion des comptes rattaché à ÉduConnect. L'origine remonte à décembre 2025, dans une fenêtre comprise entre l'identification d'une faille technique par les services du ministère et sa résolution. Les données exfiltrées couvrent prénom, nom, identifiant ÉduConnect, établissement, classe, adresse électronique et, pour les comptes non activés, le code d'activation. Le nombre exact reste alors « en cours d'évaluation » selon le communiqué officiel, l'ordre de grandeur de 3,5 millions d'élèves circulant ensuite dans la presse spécialisée et le périmètre étant explicitement élargi au-delà de l'établissement initialement visé.
Le lendemain, 15 avril 2026, France Titres détecte sur le portail moncompte.ants.gouv.fr un « incident de sécurité pouvant impliquer une divulgation de données ». Le ministère de l'Intérieur confirme publiquement le 20 avril que 11,7 millions de comptes particuliers et professionnels sont concernés. Sur un forum cybercriminel, un acteur opérant sous le pseudonyme « breach3d » revendique entre 18 et 19 millions d'enregistrements à la vente, base qualifiée par son propre auteur de « fuite vraiment stupide » selon les éléments rapportés par FrenchBreaches et repris par Le Parisien et le Journal du Geek. Les données exposées sont de même nature : identifiant de connexion, civilité, nom, prénoms, courriel, date de naissance, identifiant unique du compte. Les pièces jointes des dossiers, selon le communiqué officiel, n'auraient pas été extraites.
Dans les deux cas, la chaîne procédurale est respectée. Notification CNIL, saisine de l'ANSSI, signalement à la procureure de la République de Paris au titre de l'article 40 du Code de procédure pénale, transfert d'enquête à l'Office anti-cybercriminalité. Dans les deux cas, le mécanisme technique relève d'une même famille. À l'ANTS, plusieurs sources concordantes pointent une vulnérabilité IDOR (Insecure Direct Object Reference) sur l'API du portail, modification d'un identifiant numérique dans une requête sans contrôle d'autorisation côté serveur. Sur ÉduConnect, l'usurpation initiale d'un compte habilité a permis d'exploiter une « faille de sécurité » dans le service annexe de gestion des comptes, dont la mécanique relève structurellement de la même famille des contrôles d'accès défaillants.
La proximité chronologique entre les deux incidents, conjuguée à l'identité de classe de vulnérabilité et à l'ampleur cumulée des populations exposées (élèves mineurs, détenteurs de titres d'identité, professionnels habilités du système d'immatriculation des véhicules), pose moins une question d'événement qu'une question de pattern. Et cette question ne se traite pas dans le registre de l'imprévu.
Une vulnérabilité de première année, sur un portail régalien
L'Insecure Direct Object Reference est l'une des vulnérabilités web les plus documentées de la littérature de sécurité applicative. La catégorie figure dans la liste OWASP Top Ten en tant qu'entrée distincte (A4) dès l'édition 2007, reconduite en 2010 et 2013, puis consolidée à partir de 2017 dans la catégorie plus large Broken Access Control. Cette dernière occupe la première position du classement OWASP 2021 et conserve cette position dans l'édition 2025, qui recense désormais quarante CWE associés. Selon les données OWASP 2021, 94 % des applications testées présentent une forme de défaillance de contrôle d'accès, ce qui range cette catégorie dans le bruit de fond statistique des audits applicatifs, non dans la pathologie rare.
Le mécanisme est élémentaire. Une API renvoie un objet identifié par une clé primaire exposée dans l'URL ou la requête. Le serveur authentifie l'utilisateur mais ne vérifie pas que l'objet demandé appartient bien à cet utilisateur. L'attaquant itère sur la séquence d'identifiants, transforme un compte légitime en lecteur universel, et scripte l'extraction. La parade tient en une ligne de code, le contrôle d'autorisation par ressource, et fait partie des premiers exercices de tout cursus de développement sécurisé. CWE-639, « Authorization Bypass Through User-Controlled Key », figure au CWE Top 25 2025.
Sur un portail régalien à très fort volume, dont la mise en production date d'une époque où les API REST n'imposaient pas par défaut une logique d'autorisation explicite, la persistance de ce pattern relève d'un type d'objet précis : une dette de conception, accumulée depuis une décennie, sur un socle qui n'a pas été refondu. Le précédent ANTS lui-même est instructif. La bascule de novembre 2017, dans le cadre du Plan Préfectures Nouvelle Génération, a transformé le portail en guichet exclusif pour les démarches d'immatriculation, dans un contexte où plus de 300 000 dossiers de cartes grises se sont retrouvés en attente à la suite de défaillances applicatives répétées. La couche de 2017 est encore là. Les couches ajoutées depuis, dont le rattachement progressif à FranceConnect, se sont empilées sans refonte du noyau API.
Un détail mérite attention. Selon un papier d'analyse publié par le Journal du Net, des données prétendument issues de l'ANTS auraient déjà circulé sur le dark web en septembre 2025, sur une volumétrie de l'ordre de douze millions de comptes, l'ANSSI ayant alors conclu à un recyclage de fuites antérieures. La même volumétrie ressort sept mois plus tard, cette fois confirmée. Deux lectures restent ouvertes, sans qu'une publication officielle ANSSI sur ces deux séquences ait, à ce stade, été versée au dossier public.
La path dependency comme grille de lecture
Pour rendre compte de la persistance, la littérature économique offre un outil dont l'utilité dépasse largement le cas du clavier QWERTY qui lui a donné sa notoriété. Le concept opérationnalise une intuition simple : une fois qu'un système technique a pris une certaine forme, le coût de la refonte dépasse rapidement le coût de l'empilement, indépendamment de la qualité intrinsèque du résultat.
Encadré 1. Path dependency : le cadre théorique mobilisé
Paul A. David formalise la notion dans « Clio and the Economics of QWERTY », American Economic Review, vol. 75, n° 2, mai 1985, pp. 332-337. Il y montre comment un standard technique sous-optimal peut s'imposer durablement par effet d'externalités de réseau et de coûts de coordination. W. Brian Arthur en propose la formalisation mathématique dans « Competing Technologies, Increasing Returns, and Lock-In by Historical Events », The Economic Journal, vol. 99, n° 394, mars 1989, pp. 116-131. Une technologie acquérant un avantage initial par hasard historique peut « verrouiller » le marché par rendements croissants d'adoption, jusqu'au lock-in. Appliqué aux architectures applicatives publiques, le cadre éclaire pourquoi des patterns de conception datés persistent dans des systèmes pourtant audités, rénovés, et financièrement dotés. Le verrou n'est pas dans le code, il est dans la cohorte de décisions architecturales que ce code instancie.
Pour rendre compte plus finement de la dynamique d'empilement, deux concepts complémentaires sont utiles. Wolfgang Streeck et Kathleen Thelen, dans Beyond Continuity. Institutional Change in Advanced Political Economies (Oxford University Press, 2005), théorisent le layering et le drift comme modalités de changement institutionnel par sédimentation plutôt que par refonte. Le portail ANTS de 2026 n'est pas le portail ANTS de 2017, mais il en hérite par couches successives, chaque couche reportant à la suivante la résolution de défauts de conception du socle. Joel R. Reidenberg, dans « Lex Informatica: The Formulation of Information Policy Rules Through Technology », Texas Law Review, vol. 76, n° 3, février 1998, pp. 553-593, rappelle que les règles effectives du traitement de l'information ne sont pas celles du droit positif mais celles de l'architecture. Le RGPD impose une obligation de sécurité par défaut. NIS2, transposée fin 2024 et en cours de déploiement opérationnel, durcit les exigences sur les opérateurs essentiels. Si l'API du portail régalien continue à servir des objets sans contrôle d'autorisation, ces cadres restent du texte. La règle effective est celle que le code applique.
France Travail mars 2024 : le parallèle structurel le plus instructif
Parmi les précédents récents (URSSAF, CAF, DGFiP, opérateurs sectoriels), le cas de France Travail offre la proximité structurelle la plus forte avec ÉduConnect et l'ANTS. Le 8 mars 2024, l'organisme alors fraîchement renommé notifiait à la CNIL une intrusion dans ses systèmes d'information susceptible d'avoir entraîné l'extraction de données de 43 millions d'usagers : noms, prénoms, numéros de sécurité sociale, identifiants France Travail, courriels, adresses postales, numéros de téléphone. Le mode opératoire impliquait l'exploitation d'accès partenaires ouverts dans le cadre de la mise en œuvre rapide de la loi Plein Emploi, sans compartimentation préalable. La CGT de la DSI documentait au printemps 2024 le fait que le risque avait été identifié dès 2022 et que l'authentification multifacteur, préconisée, n'avait pas été déployée à l'ouverture du SI à Cap Emploi.
La structure causale est la même que celle observable en avril 2026. Un socle applicatif conçu une décennie auparavant. Une greffe institutionnelle (le réseau France Travail dans un cas, le rattachement progressif à FranceConnect et la dématérialisation totale ANTS dans l'autre) effectuée sous contrainte calendaire. Une alerte interne sur la vulnérabilité, traitée comme acceptable au regard du planning politique. Une exploitation qui valide ex post le diagnostic technique antérieur. Le rapport de la CNIL publié en 2025 indique que 5 629 violations de données personnelles ont été notifiées en 2024, en hausse de 20 % par rapport à 2023, et que les violations de grande ampleur ont doublé en un an. Le pattern n'est pas accidentel, il est statistique.
Le parallèle a une limite. France Travail repose sur une intrusion par accès partenaires compromis, là où ANTS et ÉduConnect relèvent d'une exploitation directe d'une faille applicative côté serveur. Mais la généalogie organisationnelle est commune : un opérateur public ayant absorbé en cinq à dix ans un volume d'usagers et de fonctionnalités sans temps morts pour refondre l'architecture sous-jacente, et dont la dette technique reste invisible tant qu'aucune exploitation ne la révèle.
Le décalage entre la rhétorique de souveraineté et la dette architecturale
Le 8 avril 2026, six jours avant la révélation de l'incident ÉduConnect, la DINUM tenait un séminaire interministériel consacré à la réduction des dépendances numériques extra-européennes, en présence de la DGE, de l'ANSSI et de la Direction des achats de l'État. Le communiqué officiel annonce la sortie de Windows au profit de Linux pour les postes DINUM, la migration de 80 000 agents de la Caisse nationale d'Assurance maladie vers le socle interministériel, l'exigence d'un plan ministériel de souveraineté à l'automne 2026, et la formalisation d'une « alliance public-privé pour la souveraineté européenne ». La couverture porte sur sept domaines : poste de travail, outils collaboratifs, antivirus, intelligence artificielle, bases de données, virtualisation, équipements réseau.
L'angle mort de cette feuille de route est précisément celui que les attaques du 14 et 15 avril vont éclairer six jours plus tard. La souveraineté définie comme indépendance vis-à-vis des éditeurs extra-européens ne dit rien de la sécurité applicative des systèmes que l'État opère lui-même. Un portail souverainement français, hébergé sur infrastructure souveraine, peut tout à fait exposer une vulnérabilité IDOR. Le rapport de la Cour des comptes publié le 31 octobre 2025, Les enjeux de souveraineté des systèmes d'information civils de l'État (rapport S2025-1479), notait déjà cette tension. La juridiction financière y constatait que « l'ambition affichée par la France en matière de souveraineté numérique peine à être satisfaite », évoquait des ministères « en ordre dispersé » et appelait à une cartographie des données sensibles, sans pour autant traiter spécifiquement le sujet de la dette applicative des grands portails de service public.
Cette absence est révélatrice. La souveraineté est devenue un mot-clef de gouvernance, indexée sur la dépendance aux outils américains, alors que le maillon faible immédiat se situe au niveau de la qualité du code que l'État écrit ou commande. La hiérarchie des priorités budgétaires entre migration bureautique vers Linux et refonte d'API régaliennes mériterait à ce titre d'être documentée.
Le report de charge réglementaire vers usagers et prestataires
À partir du 24 avril 2026 à 19h30, le portail ants.gouv.fr est placé en maintenance prolongée. Le communiqué du ministère de l'Intérieur précise qu'« il n'est pas possible d'initier une nouvelle démarche en ligne (identité, immatriculation et permis de conduire) ». Pour les pièces d'identité, le report en mairie reste possible. Pour l'immatriculation, le report s'effectue vers les prestataires agréés du Système d'immatriculation des véhicules ainsi que, pour certains cas, vers les bureaux d'éducation routière des préfectures.
Cette fermeture entre en frottement direct avec l'article R322-5 du Code de la route, qui maintient un délai d'un mois pour effectuer la démarche de changement de titulaire à la suite d'une cession de véhicule. La FAQ officielle de l'ANTS rappelle ce délai de quinze jours pour certaines situations, et invite l'usager dépassant ce délai à « prendre contact avec le centre de contacts citoyens ». Le délai légal ne s'interrompt pas du fait de la maintenance, et l'usager se trouve dans la situation paradoxale d'une obligation qui court alors que le canal obligatoire de respect de cette obligation est fermé. Les prestataires agréés du SIV absorbent une partie du report, au prix d'une couche de service additionnelle et facturable.
Encadré 2. L'externalisation silencieuse du risque administratif
Michael Lipsky, dans Street-Level Bureaucracy. Dilemmas of the Individual in Public Services (Russell Sage Foundation, 1980, édition mise à jour 2010), analyse la manière dont les agents intermédiaires de l'administration absorbent les contradictions entre objectifs politiques et contraintes opérationnelles. Le cas ANTS d'avril 2026 fournit une illustration contemporaine de ce mécanisme : la fermeture du portail régalien transfère la charge du respect du délai R322-5 vers les agents de mairies, les bureaux d'éducation routière, les centres de contact externalisés et les prestataires SIV agréés. La continuité administrative est maintenue, mais la responsabilité du dépassement de délai reste juridiquement à l'usager, dans un cadre où le manquement initial est imputable à l'opérateur public.
Ce report n'est pas neutre du point de vue de la sociologie des alertes. Francis Chateauraynaud, dans ses travaux sur les lanceurs d'alerte et le décalage temporel entre détection et action publique (notamment Aux bords de l'irréversible. Sociologie pragmatique des transformations, Pétra, 2017), a montré que la non-action sur des alertes documentées résulte rarement d'une ignorance et plus souvent d'une priorisation cognitive et organisationnelle qui range la menace dans le registre du « tolérable jusqu'à l'événement ». Le top 10 OWASP a la valeur d'alerte la plus institutionnalisée qui soit en sécurité applicative, présente dans les référentiels ANSSI, dans les guides DINUM, dans les marchés-cadres de la commande publique numérique. L'écart entre cette alerte et l'état effectif des portails régaliens en avril 2026 est précisément le type d'écart décisionnel que la littérature qualifie d'institutionnalisé.
Hypothèse vérifiable à 12-24 mois et indicateurs observables
Si la lecture par path dependency est juste, la dette n'est pas isolée à ANTS et ÉduConnect. Elle se diffuse sur une cohorte d'applications publiques de même génération, conçues entre 2014 et 2019 sur des patterns d'API REST sans cadre transversal d'autorisation, et restant en exploitation faute de fenêtre de refonte. L'hypothèse, formulable sous forme testable, est la suivante : à horizon 12 à 24 mois, des incidents de classe IDOR ou Broken Access Control comparables seront documentés sur d'autres portails régaliens ou para-régaliens issus de cette cohorte.
Trois indicateurs observables permettent de tester cette hypothèse sans attendre la prochaine attaque révélée. Premièrement, le nombre de notifications de violations de données à la CNIL impliquant des portails publics français et catégorisées comme défaillance de contrôle d'accès, à comparer aux données 2024 du rapport annuel CNIL (5 629 violations, doublement des incidents de grande ampleur). Une stabilisation ou hausse de ce sous-segment infirmerait une amélioration structurelle. Deuxièmement, la publication par l'ANSSI ou la DINUM d'une cartographie de l'exposition des API publiques à la classe Broken Access Control, qui n'existe pas publiquement à la date du 14 mai 2026 et dont l'absence en 2027 constituerait elle-même un indicateur. Troisièmement, le suivi des incidents publics sur la cohorte SIV (Système d'immatriculation des véhicules dans sa partie prestataires agréés), FranceConnect+, plateformes académiques (Pronote, ENT, Parcoursup) et portails territoriaux gérés par les Régions et grandes Métropoles. Un incident sur l'un de ces périmètres dans les douze mois, exploitant une défaillance d'autorisation API, validerait l'hypothèse de cohorte.
La nuance importante est qu'une absence d'incident révélé ne confirmerait pas pour autant l'absence de dette. Les attaques IDOR sont silencieuses tant que l'attaquant ne revendique pas, comme l'a illustré le décalage de plusieurs mois entre l'incident initial ÉduConnect (fin 2025) et sa communication publique (avril 2026). Le test ne porte donc pas sur la révélation d'incidents mais sur la production d'éléments d'audit publics. À cet égard, la décision annoncée le 30 avril 2026 par le Premier ministre Sébastien Lecornu, lors de son déplacement à France Titres, d'inscrire dans la feuille de route 2026-2027 du ministère de l'Intérieur une campagne de tests de vulnérabilité à l'échelle ministérielle, constitue une promesse observable. Sa transcription en livrable public, ou son absence, à horizon avril 2027 sera l'indicateur le plus simple à suivre.
Note méthodologique
Cet article s'appuie exclusivement sur des sources publiques disponibles au 14 mai 2026 : communiqués officiels des ministères de l'Intérieur et de l'Éducation nationale, page d'information ÉduConnect, communiqués préfectoraux, rapport de la Cour des comptes du 31 octobre 2025, page officielle DINUM du séminaire du 8 avril 2026, page CNIL relative à France Travail, documentation OWASP 2021 et 2025, et presse spécialisée vérifiée. Les volumétries citées sur l'ANTS reposent sur les chiffres officiels (11,7 millions) et sur les revendications de l'attaquant non corroborées (18-19 millions), distinction explicite dans le texte. Aucune source non vérifiée ni hébergée sur plateformes d'archivage de contenus litigieux n'a été mobilisée.
Sources
Sources primaires institutionnelles
Ministère de l'Intérieur, « Fermeture du portail ants.gouv.fr pour maintenance » et points d'étape des 20, 21 et 24 avril 2026, https://www.interieur.gouv.fr/actualites/communiques-de-presse/fermeture-du-portail-antsgouvfr-pour-maintenance
Ministère de l'Éducation nationale, « Incident de sécurité affectant les données de certains élèves de l'Éducation nationale », 14 avril 2026, https://www.education.gouv.fr/incident-de-securite-affectant-les-donnees-de-certains-eleves-de-l-education-nationale-504443
ÉduConnect, page d'information violation de données, https://educonnect.education.gouv.fr/educt-aide/violation*donnees*educonnect.html
DINUM, « Souveraineté numérique : l'État accélère la réduction de ses dépendances extra-européennes », communiqué du 8 avril 2026, https://www.numerique.gouv.fr/sinformer/espace-presse/souverainete-numerique-reduction-dependances-extra-europeennes/
CNIL, « France Travail : la CNIL enquête sur la fuite de données », 13 mars 2024, https://www.cnil.fr/fr/france-travail-la-cnil-enquete-sur-la-fuite-de-donnees-et-donne-des-conseils-pour-se-proteger
Rapports officiels
Cour des comptes, Les enjeux de souveraineté des systèmes d'information civils de l'État, rapport S2025-1479, 31 octobre 2025, https://www.ccomptes.fr/fr/publications/les-enjeux-de-souverainete-des-systemes-dinformation-civils-de-letat
OWASP Foundation, Top 10:2021 A01 Broken Access Control, https://owasp.org/Top10/2021/A01*2021-Broken*Access*Control/ et Top 10:2025 A01 Broken Access Control, https://owasp.org/Top10/2025/A01*2025-Broken*Access*Control/
Cadres théoriques
David, Paul A., « Clio and the Economics of QWERTY », American Economic Review, vol. 75, n° 2 (Papers and Proceedings), mai 1985, pp. 332-337.
Arthur, W. Brian, « Competing Technologies, Increasing Returns, and Lock-In by Historical Events », The Economic Journal, vol. 99, n° 394, mars 1989, pp. 116-131, https://doi.org/10.2307/2234208
Reidenberg, Joel R., « Lex Informatica: The Formulation of Information Policy Rules Through Technology », Texas Law Review, vol. 76, n° 3, février 1998, pp. 553-593.
Streeck, Wolfgang et Thelen, Kathleen (dir.), Beyond Continuity. Institutional Change in Advanced Political Economies, Oxford University Press, 2005.
Lipsky, Michael, Street-Level Bureaucracy. Dilemmas of the Individual in Public Services, Russell Sage Foundation, 1980 (édition mise à jour 2010).
Chateauraynaud, Francis, Aux bords de l'irréversible. Sociologie pragmatique des transformations, Éditions Pétra, 2017.
Parallèle historique
CIO Online, « Comment la réforme du marché de l'emploi a fragilisé la cybersécurité de France Travail », https://www.cio-online.com/actualites/lire-comment-la-reforme-du-marche-de-l-emploi-a-fragilise-la-cybersecurite-de-france-travail-15597.html
France Travail, « France Travail et Cap emploi victimes d'une cyberattaque », 13 mars 2024, https://www.francetravail.org/accueil/communiques/2024/france-travail-et-cap-emploi-victimes-dune-cyberattaque.html
Presse spécialisée
Banque des Territoires (Localtis), « Cyberattaque : des données d'élèves piratées au ministère de l'Éducation nationale », https://www.banquedesterritoires.fr/cyberattaque-des-donnees-deleves-piratees-au-ministere-de-leducation-nationale
Banque des Territoires (Localtis), « Souveraineté numérique : la Cour des comptes dénonce l'absence de stratégie », https://www.banquedesterritoires.fr/souverainete-numerique-la-cour-des-comptes-denonce-labsence-de-strategie
Le Monde Informatique, « La Cour des comptes recadre la souveraineté numérique de l'État », 31 octobre 2025, https://www.lemondeinformatique.fr/actualites/lire-la-cour-des-comptes-recadre-la-souverainete-numerique-de-l-etat-98362.html
Acteurs Publics, « La Cour des comptes pousse la DSI de l'État à élargir et à clarifier ses ambitions sur la souveraineté numérique », 31 octobre 2025, https://acteurspublics.fr/articles/la-cour-des-comptes-somme-la-dinum-delargir-et-clarifier-ses-ambitions-sur-la-souverainete-numerique/
Franceinfo, « Informations personnelles volées, appel à la vigilance », https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/informations-personnelles-volees-appel-a-la-vigilance-ce-que-l-on-sait-de-la-fuite-de-donnees-de-l-ants-l-agence-chargee-des-demandes-de-titres-d-identite_7812197.html
Journal du Geek, « Une fuite vraiment stupide : 19 millions de victimes dans le piratage de l'ANTS », 23 avril 2026, https://www.journaldugeek.com/2026/04/23/cyberattaque-du-site-ants-ce-que-lon-sait-de-la-fuite-qui-concerne-19-millions-de-francais/
Journal du Net, « Piratage de l'ANTS : la faille de 2007, le chèque de 2026, et l'écart qu'aucun chiffre ne comble », https://www.journaldunet.com/cybersecurite/1550035-piratage-de-l-ants-la-faille-de-2007-le-cheque-de-2026-et-l-ecart-qu-aucun-chiffre-ne-comble/